

Imaginez ouvrir votre portefeuille matériel tout neuf, le configurer avec soin, noter votre phrase de récupération en toute confiance… puis découvrir des mois plus tard qu’une puce étrangère était peut-être déjà installée à l’intérieur, prête à lire chaque mot affiché à l’écran et à l’envoyer via le réseau mobile. C’est exactement le scénario que Trezor vient de prendre au sérieux ce 30 octobre. Un client ayant acheté un Safe 5 auprès de CryptoBilis, ancien revendeur agréé en Asie du Sud-Est, a signalé la présence d’une carte électronique supplémentaire. Le fabricant juge le rapport crédible et attend l’appareil pour une analyse en laboratoire. Aucune perte de fonds n’a encore été déclarée, mais les implications pour la sécurité des portefeuilles matériels sont immédiates et préoccupantes.
Un signalement sérieux qui rappelle l’affaire Ledger
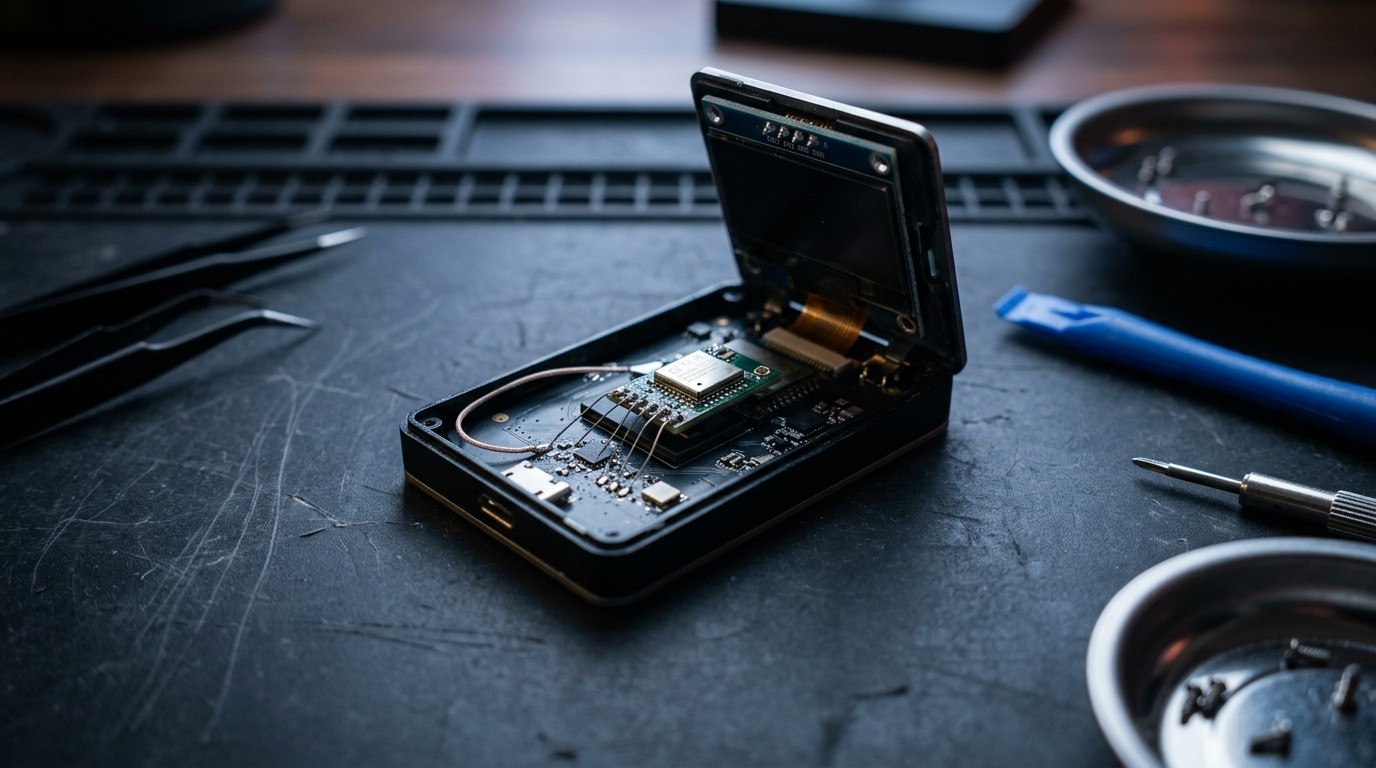
Le 28 octobre, l’équipe de sécurité de Trezor a reçu un rapport via son programme de divulgation responsable. Le propriétaire d’un Safe 5 acquis en août 2026 sur Tokopedia en Indonésie décrit une carte additionnelle glissée entre la carte principale et l’écran. Cette carte serait équipée d’un module cellulaire et d’une antenne. Selon le témoignage, le dispositif serait capable de capturer les informations affichées, notamment la phrase de récupération, puis de les transmettre dès que l’appareil est branché.
Trezor dispose déjà de photographies et a interrogé le client en visioconférence. L’analyse physique en laboratoire reste cependant indispensable pour confirmer ou infirmer la nature de l’implant. Le client avait prudemment déplacé ses fonds avant de découvrir l’anomalie. Par ailleurs, quatre autres appareils provenant du même distributeur ont déjà été examinés par le fabricant sans qu’aucune manipulation ne soit détectée.
Nous prenons ce signalement très au sérieux. L’appareil doit encore être analysé en laboratoire, mais les éléments fournis sont suffisamment crédibles pour justifier des mesures de précaution immédiates.
Équipe de sécurité Trezor
Cette alerte intervient peu après la confirmation par Ledger d’implants similaires dans des appareils distribués par le même revendeur CryptoBilis. Trezor avait d’ailleurs retiré ce distributeur de son réseau agréé dès le 9 octobre. Les deux fabricants échangent actuellement des informations, notamment avec le groupe SEAL 911, sans pour autant affirmer que les auteurs des modifications sont identiques.
Qui est CryptoBilis et pourquoi ce revendeur est-il sous surveillance ?
CryptoBilis était un revendeur agréé opérant principalement en Asie du Sud-Est. Il proposait des portefeuilles matériels de plusieurs marques via des plateformes locales comme Tokopedia. L’entreprise a perdu son statut de partenaire officiel auprès de Trezor au début du mois d’octobre, précisément en raison de soupçons liés à la chaîne d’approvisionnement.
Le fait qu’un même intermédiaire soit impliqué dans des signalements concernant à la fois Ledger et Trezor soulève des questions importantes sur la sécurisation des canaux de distribution. Même si un seul cas crédible a été rapporté à Trezor jusqu’à présent, le fabricant élargit ses recommandations à tous les modèles achetés auprès de ce revendeur depuis mars 2026, y compris ceux revendus par des boutiques intermédiaires.
Ce que l’on sait précisément à ce stade
- Un seul signalement crédible concernant un Safe 5 acheté en août 2026
- Présence suspectée d’une carte électronique avec module cellulaire entre la carte principale et l’écran
- Quatre autres appareils CryptoBilis déjà examinés sans anomalie détectée
- Aucune perte de fonds déclarée auprès de Trezor
- Analyse en laboratoire encore en attente
Comment un implant pourrait-il capturer la phrase de récupération ?
Les portefeuilles matériels modernes affichent la phrase de récupération (ou seed phrase) à l’écran lors de la configuration initiale. Un implant placé entre la carte principale et l’écran pourrait théoriquement intercepter les signaux vidéo ou les données envoyées à l’affichage. Une fois la phrase capturée, un module cellulaire permettrait de la transmettre à distance dès que l’appareil est alimenté.
Ce type d’attaque n’est pas nouveau dans le principe. Des chercheurs en sécurité ont déjà démontré la possibilité d’implants matériels sophistiqués sur d’autres types d’appareils électroniques. Dans le contexte des cryptomonnaies, la conséquence est particulièrement grave : la possession de la seed phrase donne un contrôle total et irréversible sur les fonds associés.
Il est important de souligner que Trezor n’a pas encore confirmé le fonctionnement exact de l’implant présumé. Les photos fournies et le témoignage du client constituent des indices forts, mais seule une dissection en laboratoire permettra de trancher définitivement.
Les recommandations urgentes de Trezor pour les acheteurs concernés
Le fabricant a publié des consignes claires qui s’appliquent à tous les modèles Trezor acquis via CryptoBilis depuis mars 2026. Ces recommandations varient selon que l’appareil a déjà été utilisé ou non.
Si vous avez déjà configuré votre portefeuille et y avez déposé des fonds, la première action à entreprendre est de transférer rapidement l’intégralité de vos cryptomonnaies vers un nouveau portefeuille créé avec une phrase de récupération totalement nouvelle. Restaurer l’ancienne seed sur un autre appareil ne suffit pas : si elle a été interceptée, elle reste compromise.
En l’absence immédiate d’un portefeuille matériel de confiance, Trezor suggère d’utiliser temporairement un portefeuille logiciel réputé ou un compte sur une plateforme d’échange que vous connaissez bien. Dans tous les cas, vérifiez scrupuleusement l’adresse de destination avant chaque transfert.
Pour un appareil encore sous emballage ou jamais configuré, la consigne est simple : ne l’initialisez pas et n’y chargez surtout pas une phrase de récupération existante. Conservez-le intact et contactez le support officiel Trezor pour obtenir un remplacement ou un bon d’achat.
Actions prioritaires si vous avez acheté chez CryptoBilis
- Transférez immédiatement vos fonds vers une nouvelle seed phrase
- N’essayez pas de diagnostiquer l’appareil en l’ouvrant ou en le pesant
- Contactez uniquement le support officiel Trezor
- Conservez l’appareil suspect pour un éventuel échange
- Ignorez tout message non officiel qui vous demanderait votre phrase de récupération
Pourquoi il ne faut jamais ouvrir soi-même l’appareil
Certains utilisateurs tentés de vérifier par eux-mêmes pourraient être tentés de démonter le boîtier ou de peser l’appareil pour détecter une différence de poids. Trezor déconseille formellement ces manipulations. Un implant bien conçu peut être extrêmement fin et léger. L’ouverture du boîtier peut également endommager les sceaux de sécurité ou rendre l’appareil inutilisable pour une analyse professionnelle ultérieure.
De plus, toute tentative de diagnostic amateur risque de contaminer les preuves ou de faire disparaître des traces importantes pour l’enquête. Le fabricant insiste : le seul moyen fiable de confirmer une altération reste l’examen en laboratoire par des spécialistes.
Mark Karpelès propose son aide pour l’analyse
L’ancien dirigeant de Mt. Gox, Mark Karpelès, a rapidement relayé l’alerte de Trezor sur les réseaux sociaux. Il a même proposé de prendre en charge les frais d’expédition des appareils suspects afin de les faire analyser. Cette initiative privée, bien que louable, ne remplace en aucun cas le processus officiel mis en place par le fabricant. Trezor reste le seul interlocuteur légitime pour les clients concernés.
L’implication de personnalités connues du milieu crypto montre cependant à quel point la communauté prend au sérieux les risques liés à la chaîne d’approvisionnement des portefeuilles matériels.
Les leçons à tirer pour tous les détenteurs de wallets matériels
Cette affaire, même si elle ne concerne pour l’instant qu’un nombre limité d’appareils, rappelle plusieurs principes fondamentaux de sécurité en cryptomonnaie.
Le premier reste l’achat exclusivement auprès de canaux officiels ou de revendeurs encore agréés. Les plateformes de revente locales, aussi pratiques soient-elles, introduisent un maillon supplémentaire dans la chaîne de confiance. Un appareil qui a transité par plusieurs intermédiaires avant d’arriver entre vos mains présente un risque plus élevé d’altération.
Le deuxième principe consiste à traiter la phrase de récupération comme un secret absolu. Elle ne doit jamais être photographiée, stockée numériquement ou saisie sur un appareil non de confiance. Lors de la configuration initiale, l’idéal est de se trouver dans un environnement isolé, sans caméra et sans personne autour.
Enfin, la diversification des risques reste une bonne pratique. Conserver l’intégralité de son patrimoine crypto sur un seul portefeuille matériel, même de haute qualité, concentre le risque. Répartir les fonds entre plusieurs appareils achetés à des moments et auprès de sources différentes réduit l’impact d’une éventuelle compromission.
Comment Trezor gère-t-il la communication de crise ?
La manière dont Trezor a traité ce signalement mérite d’être soulignée. Plutôt que de minimiser l’incident ou d’attendre une confirmation définitive, le fabricant a choisi la transparence. Il a publié un communiqué clair, élargi volontairement le périmètre des recommandations et rappelé que le support officiel ne demande jamais la seed phrase.
Cette approche contraste avec certaines pratiques passées dans l’industrie où les fabricants préféraient parfois attendre des preuves irréfutables avant de communiquer. Ici, le simple fait qu’un rapport soit jugé crédible a suffi à déclencher des mesures préventives. C’est une évolution positive pour la confiance des utilisateurs.
Dans le même temps, Trezor met en garde contre les tentatives d’arnaques qui ne manqueront pas d’apparaître. Des messages frauduleux se faisant passer pour le support ou pour des « experts en sécurité » vont probablement circuler dans les prochains jours. Toute demande de seed phrase, de code PIN ou de transfert vers une adresse « de vérification » doit être immédiatement considérée comme malveillante.
L’impact potentiel sur la confiance dans les portefeuilles matériels
Les portefeuilles matériels restent, à ce jour, l’une des solutions les plus robustes pour stocker des cryptomonnaies hors ligne. Pourtant, chaque incident de ce type érode un peu plus la confiance des utilisateurs, en particulier des nouveaux arrivants. Si même un appareil flambant neuf acheté chez un revendeur agréé peut potentiellement être compromis, la question de la confiance absolue se pose légitimement.
Il ne faut cependant pas jeter le bébé avec l’eau du bain. Un implant de ce type reste une opération complexe, coûteuse et risquée pour les attaquants. Elle nécessite un accès physique prolongé à l’appareil avant sa livraison, des compétences en électronique avancées et une infrastructure pour récupérer les données transmises. Ce n’est pas une attaque de masse facile à industrialiser.
Les fabricants, de leur côté, renforcent progressivement les mécanismes de détection : sceaux de sécurité plus sophistiqués, contrôles d’intégrité logiciels, vérifications d’authenticité à la première mise sous tension. Ces évolutions ne rendent pas les attaques impossibles, mais elles en augmentent le coût et la difficulté.
Que faire concrètement si vous n’êtes pas concerné par CryptoBilis ?
Même si vous avez acheté votre Trezor auprès d’un autre revendeur ou directement sur le site officiel, cette actualité constitue un excellent rappel pour revoir vos pratiques de sécurité.
Vérifiez d’abord que votre appareil présente encore ses sceaux d’origine intacts. Si vous avez le moindre doute, contactez le support officiel. Ensuite, assurez-vous que votre firmware est à jour. Les mises à jour régulières corrigent non seulement des vulnérabilités logicielles, mais peuvent aussi renforcer certains contrôles d’intégrité matérielle.
Enfin, prenez le temps de tester votre procédure de récupération. Avoir une seed phrase notée sur papier est une chose. Savoir la restaurer correctement sur un nouvel appareil en est une autre. Un exercice de restauration à blanc, sans fonds, permet de vérifier que tout fonctionne et que vous maîtrisez le processus en cas d’urgence.
Les prochaines étapes attendues dans cette affaire
Tout le monde attend maintenant les résultats de l’analyse en laboratoire de l’appareil signalé. Si l’implant est confirmé, Trezor devra déterminer l’ampleur réelle de la contamination dans la chaîne de distribution de CryptoBilis. Des lots entiers pourraient être concernés, ou il pourrait s’agir d’un cas isolé.
Les autorités compétentes, notamment à Singapour où des enquêtes similaires ont déjà été ouvertes concernant des appareils Ledger, pourraient également s’intéresser de près à cette nouvelle alerte. La coopération entre fabricants et forces de l’ordre sera déterminante pour identifier d’éventuels responsables.
Pour les utilisateurs, la priorité reste la protection immédiate des fonds. Tant que l’analyse n’est pas terminée, le principe de précaution s’impose. Mieux vaut un transfert vers une nouvelle seed phrase aujourd’hui que de découvrir trop tard que l’ancienne a été compromise.
Une vigilance collective reste indispensable
Cette alerte de Trezor s’inscrit dans une série d’incidents qui rappellent que la sécurité en cryptomonnaie ne se limite pas au logiciel ou aux bonnes pratiques individuelles. La chaîne d’approvisionnement physique des appareils de confiance constitue un point faible souvent sous-estimé. Chaque maillon, du fabricant au dernier revendeur, doit être digne de confiance.
Les utilisateurs ont un rôle à jouer en signalant le moindre comportement suspect de leur appareil et en privilégiant les canaux d’achat officiels. Les fabricants, de leur côté, doivent continuer à améliorer les mécanismes de détection et à communiquer avec transparence dès qu’un risque crédible apparaît.
Pour l’instant, un seul signalement crédible a été reçu par Trezor, aucune perte de fonds n’a été déclarée, et quatre autres appareils ont été examinés sans anomalie. Ces éléments sont rassurants, mais ils ne dispensent pas les personnes concernées d’agir rapidement. Dans le monde des cryptomonnaies, la prudence reste toujours la meilleure protection.
Si vous avez acheté un appareil Trezor auprès de CryptoBilis depuis mars 2026, suivez les recommandations officielles sans attendre. Transférez vos fonds, contactez le support, et conservez l’appareil intact. Le reste de la communauté, quant à elle, peut profiter de cette actualité pour renforcer ses propres habitudes de sécurité. Car dans cet univers, la confiance se gagne chaque jour, mais se perd en un instant.
