
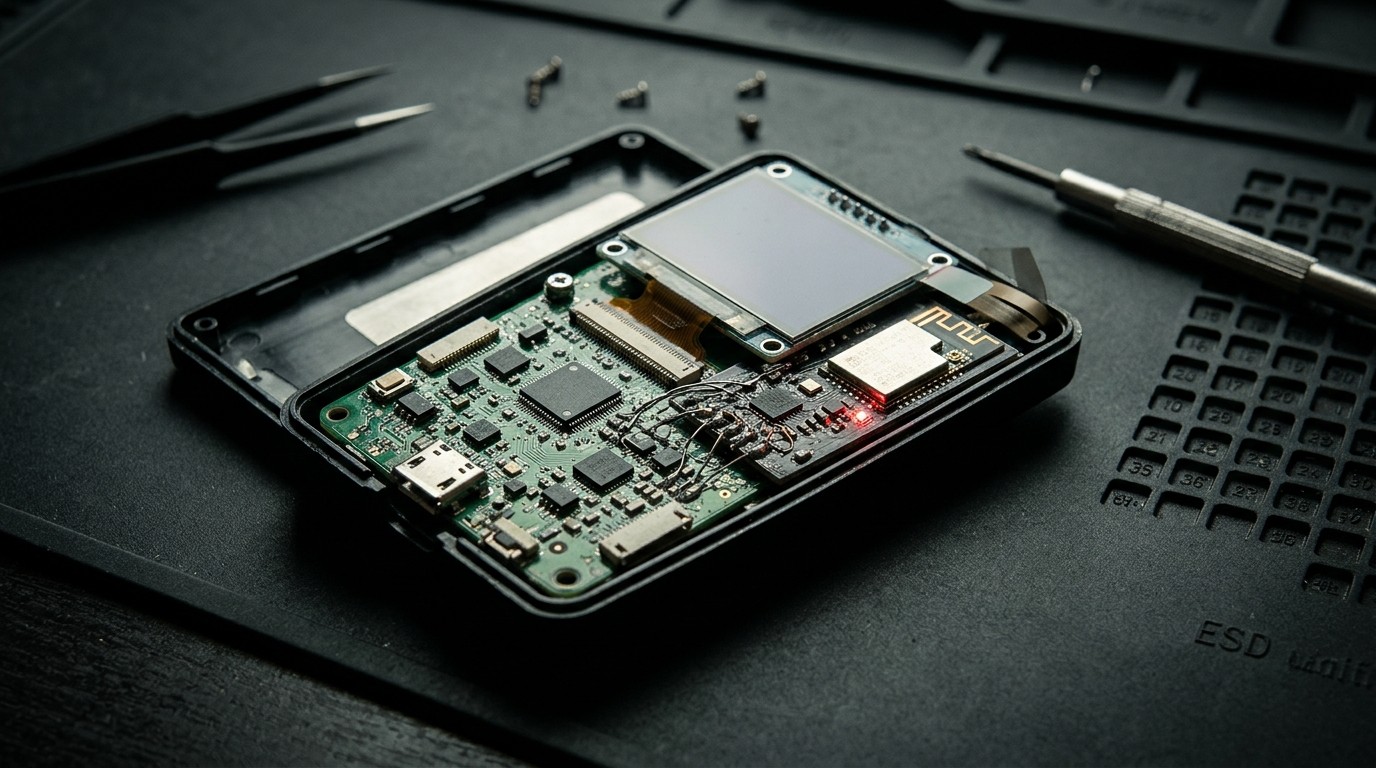

Imaginez ouvrir votre portefeuille matériel Trezor, cet objet censé représenter le summum de la sécurité pour vos bitcoins et ethereums, et découvrir une carte électronique supplémentaire qui n’aurait jamais dû s’y trouver. C’est exactement ce qui est arrivé à un client indonésien en octobre 2026. Depuis, Trezor multiplie les alertes et demande à des milliers d’acheteurs de déplacer leurs fonds sans attendre. L’histoire ressemble à un scénario de thriller technologique, sauf qu’elle se déroule en ce moment même dans le monde réel des cryptomonnaies.
L’Alerte Trezor Qui Fait Trembler Les Utilisateurs De Portefeuilles Matériels
Le 30 octobre 2026, Trezor a publié un communiqué clair et urgent. L’entreprise a reçu deux jours plus tôt un signalement détaillé concernant un Trezor Safe 5 acheté en août 2026 sur Tokopedia via l’ancien revendeur CryptoBilis. Le propriétaire a remarqué un poids légèrement anormal, a ouvert l’appareil et a photographié une carte circuit supplémentaire coincée entre la carte mère et l’écran. Cette carte embarquerait un module cellulaire et une antenne capables de capturer tout ce qui s’affiche à l’écran, y compris la fameuse phrase de récupération de 12 ou 24 mots, puis de l’envoyer par le réseau mobile dès que le portefeuille est branché.
Trezor n’a pas encore reçu physiquement l’appareil pour analyse en laboratoire, mais les photos et l’entretien vidéo avec le client ont été jugés suffisamment crédibles pour déclencher une alerte généralisée. Tous les clients ayant acheté un modèle Trezor quelconque auprès de CryptoBilis depuis mars 2026 sont invités à créer immédiatement un nouveau portefeuille avec une nouvelle phrase de récupération et à y transférer leurs actifs. Aucune perte de fonds n’a encore été signalée à Trezor concernant ces appareils, mais la prudence est de mise.
Ce que l’on sait pour l’instant :
- Signalement reçu le 28 octobre 2026 concernant un Safe 5 acheté en août.
- Implant présumé : carte supplémentaire + module cellulaire + antenne.
- Capacité supposée de lire l’écran et de transmettre la seed phrase.
- Aucun vol confirmé pour les clients Trezor de CryptoBilis jusqu’à présent.
- Trezor propose des remplacements gratuits ou des bons d’achat.
Comment Fonctionne Cet Implant Suspect
Selon la description fournie par le client, la carte pirate se place discrètement entre la carte principale et l’écran. Elle n’interfère pas avec le fonctionnement normal du portefeuille : les transactions se signent toujours correctement, le système d’exploitation semble intact. En revanche, elle pourrait « lire » ce qui s’affiche pendant la configuration initiale, notamment les mots de la phrase de récupération. Une fois le portefeuille alimenté, le module cellulaire enverrait ces informations via le réseau mobile.
C’est précisément le même principe qui avait été identifié quelques semaines plus tôt sur des appareils Ledger passés par le même revendeur. Dans le cas Ledger, l’implant restait indépendant de la puce sécurisée et n’altérait ni le firmware ni le processus de signature. Le danger réside uniquement dans la capture de la seed phrase au moment de sa génération ou de son affichage.
Le client indonésien avait déjà déplacé ses cryptomonnaies avant de découvrir l’implant. Trezor s’apprête maintenant à récupérer l’appareil pour une analyse forensique complète. Pour l’instant, on ignore qui a installé ces composants et s’il s’agit du même groupe que celui responsable des attaques Ledger.
Le Lien Avec Les Affaires Ledger Et CryptoBilis
CryptoBilis était un revendeur autorisé pour Trezor et Ledger en Asie du Sud-Est. Le 9 octobre 2026, Ledger a confirmé que certains de ses portefeuilles vendus par ce canal avaient été physiquement modifiés. Une pièce non autorisée permettait de capturer les phrases de récupération et de les transmettre par connexion LTE. Trezor a immédiatement retiré CryptoBilis de son réseau de revendeurs officiels le même jour et a demandé aux clients de faire inspecter leurs appareils.
Entre le 9 et le 19 octobre, Trezor a reçu quatre appareils provenant de CryptoBilis : deux Safe 5, un Safe 7 et un Safe 3. Aucun ne montrait de trace de modification. Le signalement du 28 octobre concerne donc un cinquième Safe 5 qui n’avait pas encore été examiné. Pendant ce temps, l’enquête Ledger avançait. Le 29 octobre, la société d’analyse blockchain Arkham Intelligence a retracé environ 95,35 millions de dollars de vols présumés impliquant 1 486 adresses entre le 7 et le 9 octobre. Près de 10 millions de dollars en USDT ont été gelés, mais les attaquants continuaient de déplacer les fonds sur plusieurs réseaux.
La police de Singapour a de son côté signalé 3,5 millions de dollars singapouriens de pertes dans deux affaires liées à des Ledger trafiqués achetés chez des revendeurs locaux. Ces chiffres montrent que le risque n’est pas théorique. Il s’agit d’une opération organisée visant les chaînes d’approvisionnement des portefeuilles matériels.
Toute personne qui obtient la phrase de récupération d’un portefeuille peut le restaurer sur un autre appareil et transférer les fonds sans jamais avoir besoin du hardware original.
Trezor, communiqué du 30 octobre 2026
Les Conseils Pratiques De Trezor Aux Clients Concernés
La recommandation principale est simple et radicale : créer un tout nouveau portefeuille avec une nouvelle phrase de récupération, puis y transférer l’intégralité des fonds. Importer l’ancienne seed dans un autre appareil ou un portefeuille logiciel ne règle rien si cette seed a déjà été compromise. Mieux vaut partir de zéro.
Ceux qui ne disposent pas d’un second portefeuille matériel sécurisé peuvent temporairement utiliser un portefeuille logiciel connu ou un compte d’échange, en vérifiant scrupuleusement chaque adresse de réception. Les appareils non encore configurés ne doivent surtout pas être initialisés. Il ne faut pas non plus tenter d’ouvrir ou de peser son portefeuille pour vérifier s’il a été modifié : le poids n’est pas un indicateur fiable, même si le client indonésien avait remarqué une différence.
Trezor propose un remplacement gratuit expédié directement par l’entreprise ou un bon d’achat équivalent à la valeur du dispositif. Les clients doivent conserver l’ancien appareil et contacter le support pour organiser l’échange. L’entreprise insiste également sur le risque d’arnaques secondaires : des emails, appels ou messages frauduleux peuvent tenter de se faire passer pour le support Trezor afin d’obtenir la seed phrase. Aucun collaborateur légitime ne demandera jamais ces informations.
Actions immédiates recommandées :
- Créer un nouveau portefeuille avec une nouvelle phrase de récupération.
- Transférer tous les fonds vers ce nouveau portefeuille.
- Ne jamais importer l’ancienne seed ailleurs.
- Contacter le support Trezor pour obtenir un remplacement.
- Garder l’ancien appareil intact pour d’éventuelles analyses.
- Ignorer toute demande de seed phrase, même prétendue officielle.
Pourquoi Les Portefeuilles Matériels Restent La Meilleure Protection Malgré Tout
Face à ce genre d’attaque, certains utilisateurs pourraient être tentés de revenir aux portefeuilles logiciels. Ce serait une erreur. Un portefeuille matériel correctement acquis et non compromis reste nettement plus sûr qu’une application sur un ordinateur ou un téléphone connecté en permanence à Internet. Le problème ne vient pas du concept lui-même, mais de la chaîne d’approvisionnement.
Acheter uniquement auprès de sources officielles ou de revendeurs strictement contrôlés devient désormais non négociable. Trezor a déjà restreint son réseau de partenaires et collabore avec Ledger ainsi qu’avec SEAL 911, le service d’urgence de la Security Alliance, pour gérer la réponse aux clients touchés. Ces incidents rappellent que la sécurité physique du device est aussi importante que la qualité du firmware ou de la puce sécurisée.
Les fabricants améliorent progressivement leurs contrôles. Des emballages inviolables, des scellés holographiques, des numéros de série traçables et des procédures de vérification plus strictes se généralisent. Pourtant, un attaquant déterminé qui s’introduit chez un revendeur peut encore contourner ces protections. La vigilance de l’utilisateur final reste indispensable.
Les Enseignements Pour Toute La Communauté Crypto
Cette affaire met en lumière plusieurs points fragiles. D’abord, la confiance excessive dans les canaux de revente, même officiels. Ensuite, la difficulté de détecter un implant sophistiqué sans ouvrir l’appareil. Enfin, la rapidité avec laquelle des millions de dollars peuvent être déplacés une fois la seed phrase compromise.
Pour les utilisateurs, la règle d’or reste la même : ne jamais acheter un portefeuille matériel d’occasion, jamais sur des plateformes de revente non contrôlées, et toujours vérifier l’emballage et le numéro de série auprès du fabricant dès la réception. Pour les constructeurs, l’enjeu consiste à renforcer les contrôles chez les distributeurs et à développer des méthodes de détection d’implants plus accessibles aux clients.
Les montants en jeu expliquent pourquoi de tels efforts sont déployés par les attaquants. 95 millions de dollars en quelques jours, ce n’est pas une petite opération. C’est une attaque de supply chain à grande échelle qui cible précisément le maillon faible entre le fabricant et l’utilisateur final.
Chronologie Des Événements Clés
Pour mieux saisir l’enchaînement, voici le déroulé principal :
- Mars 2026 : début de la période concernée par l’alerte Trezor pour les achats CryptoBilis.
- Août 2026 : achat du Safe 5 suspect sur Tokopedia.
- 7-9 octobre 2026 : période des vols massifs identifiés par Arkham Intelligence (95,35 M$).
- 9 octobre 2026 : Ledger confirme des implants, Trezor retire CryptoBilis de son réseau.
- 19 octobre 2026 : Trezor a inspecté quatre appareils, tous sains.
- 28 octobre 2026 : signalement de l’implant dans un nouveau Safe 5.
- 29 octobre 2026 : Arkham publie son analyse des 95 millions de dollars.
- 30 octobre 2026 : Trezor publie l’alerte officielle et propose des remplacements.
Que Faire Si Vous Avez Acheté Chez CryptoBilis
La première étape consiste à vérifier la date et le canal d’achat. Si votre portefeuille a été acquis via CryptoBilis ou un magasin s’approvisionnant auprès d’eux entre mars et octobre 2026, considérez-le comme potentiellement à risque. Même si vous n’avez pas encore constaté de mouvement suspect, la seed phrase a pu être exfiltrée au moment de la configuration.
Préparez un nouvel environnement sécurisé, de préférence un autre portefeuille matériel acheté directement chez Trezor ou un revendeur encore autorisé. Générez une nouvelle seed, notez-la hors ligne, vérifiez-la, puis commencez les transferts en petites quantités pour tester. Une fois l’intégralité des fonds déplacée et confirmée, l’ancien appareil peut être mis de côté en attendant les instructions de Trezor pour le retour ou la destruction sécurisée.
Si vous n’avez jamais initialisé l’appareil, ne le faites surtout pas. Contactez directement le support officiel pour organiser le remplacement sans jamais entrer de phrase de récupération existante.
Le Rôle De SEAL 911 Et La Collaboration Inter-Fabricants
Trezor a fait appel à SEAL 911, le service d’urgence de la Security Alliance, pour accompagner les clients touchés. Cette collaboration montre que les acteurs sérieux du secteur comprennent l’intérêt de mutualiser les informations et les réponses face à des attaques qui dépassent un seul fabricant. Ledger et Trezor travaillent désormais de concert avec d’autres parties prenantes pour retracer l’origine des implants et sécuriser les canaux de distribution restants.
Cette coopération est encourageante. Pendant trop longtemps, chaque constructeur gérait ses incidents en silo. Les attaques de supply chain exigent une approche collective. Les leçons tirées de l’affaire CryptoBilis serviront sans doute à renforcer les audits des revendeurs et les procédures de contrôle qualité avant expédition.
Perspectives Et Vigilance À Long Terme
Il est probable que d’autres cas similaires apparaissent dans les semaines à venir, soit chez Trezor, soit chez d’autres marques. Les attaquants qui ont réussi à placer des implants chez un revendeur important n’ont peut-être pas limité leurs efforts à CryptoBilis. Tout utilisateur de portefeuille matériel a intérêt à vérifier l’origine exacte de son appareil et à rester attentif aux communications officielles des fabricants.
Dans le même temps, ces incidents ne doivent pas faire oublier que les portefeuilles matériels restent, lorsqu’ils sont authentiques et non modifiés, l’une des meilleures protections disponibles contre le vol de cryptomonnaies. Le danger vient rarement de la technologie elle-même, mais des intermédiaires qui se glissent entre le fabricant et l’utilisateur final.
La confiance dans l’écosystème crypto repose en partie sur la capacité des acteurs à réagir vite et transparentement. Trezor a choisi de communiquer dès que le signalement a paru crédible, même avant d’avoir examiné physiquement l’appareil. Cette approche proactive protège davantage les utilisateurs qu’une attente prolongée d’analyses définitives.
Conseils Supplémentaires Pour Sécuriser Ses Actifs Numériques
Au-delà de l’affaire CryptoBilis, quelques bonnes pratiques s’imposent. Toujours acheter les portefeuilles matériels directement auprès du fabricant ou de revendeurs listés sur le site officiel. Vérifier l’emballage à réception. Activer toutes les fonctions de sécurité proposées (code PIN, passphrase supplémentaire). Ne jamais photographier ni stocker numériquement la seed phrase. Utiliser des adresses de réception vérifiées et, lorsque c’est possible, des transactions multi-signatures pour les montants importants.
Pour les détenteurs de quantités significatives, la diversification des supports de stockage reste pertinente : une partie sur un portefeuille matériel, une autre éventuellement sur un second device d’une autre marque, et des montants opérationnels sur des solutions plus liquides. L’objectif n’est pas d’éliminer tout risque — c’est impossible — mais de réduire la surface d’attaque et de limiter l’impact d’une compromission éventuelle.
Les utilisateurs qui ont déjà confié des fonds à un appareil suspect doivent prioriser le transfert vers un environnement sain. Chaque jour qui passe augmente théoriquement le risque que la seed ait déjà été exploitée ou le soit bientôt. Mieux vaut agir vite, même si l’opération demande un peu de temps et d’attention.
Conclusion : Une Alerte Qui Force À Revoir Les Habitudes
L’alerte lancée par Trezor le 30 octobre 2026 n’est pas un simple avertissement technique. C’est un rappel brutal que la sécurité des cryptomonnaies ne s’arrête pas à l’écran de l’appareil. Elle commence dès l’achat et passe par la confiance dans toute la chaîne logistique. Un implant capable de lire l’écran et de transmettre la seed phrase par le réseau mobile transforme un objet de protection en potentiel cheval de Troie.
Les clients ayant passé commande chez CryptoBilis depuis mars 2026 disposent maintenant d’instructions claires et d’une proposition de remplacement. Le reste de la communauté gagnerait à tirer les leçons de cet épisode : privilégier les canaux officiels, vérifier systématiquement, et ne jamais baisser la garde. Les millions de dollars déjà déplacés dans l’affaire Ledger montrent que les attaquants sont organisés, motivés et techniquement capables.
Trezor, Ledger et les équipes de SEAL 911 continuent leurs investigations. D’autres détails émergeront probablement dans les jours et semaines à venir. En attendant, la meilleure protection reste l’action immédiate pour ceux qui sont concernés, et une vigilance accrue pour tous les autres. Dans l’univers des actifs numériques, la confiance se gagne à chaque étape, et se perd en un instant lorsqu’un maillon de la chaîne cède.
Les portefeuilles matériels continueront d’évoluer, les contrôles se renforceront, et les utilisateurs deviendront plus exigeants. C’est le prix à payer pour que la promesse de souveraineté financière portée par les cryptomonnaies reste intacte face à des adversaires de plus en plus sophistiqués. L’affaire CryptoBilis restera longtemps comme un cas d’école de ce qu’il ne faut jamais négliger : la sécurité physique de l’objet qui protège vos clés privées.
