
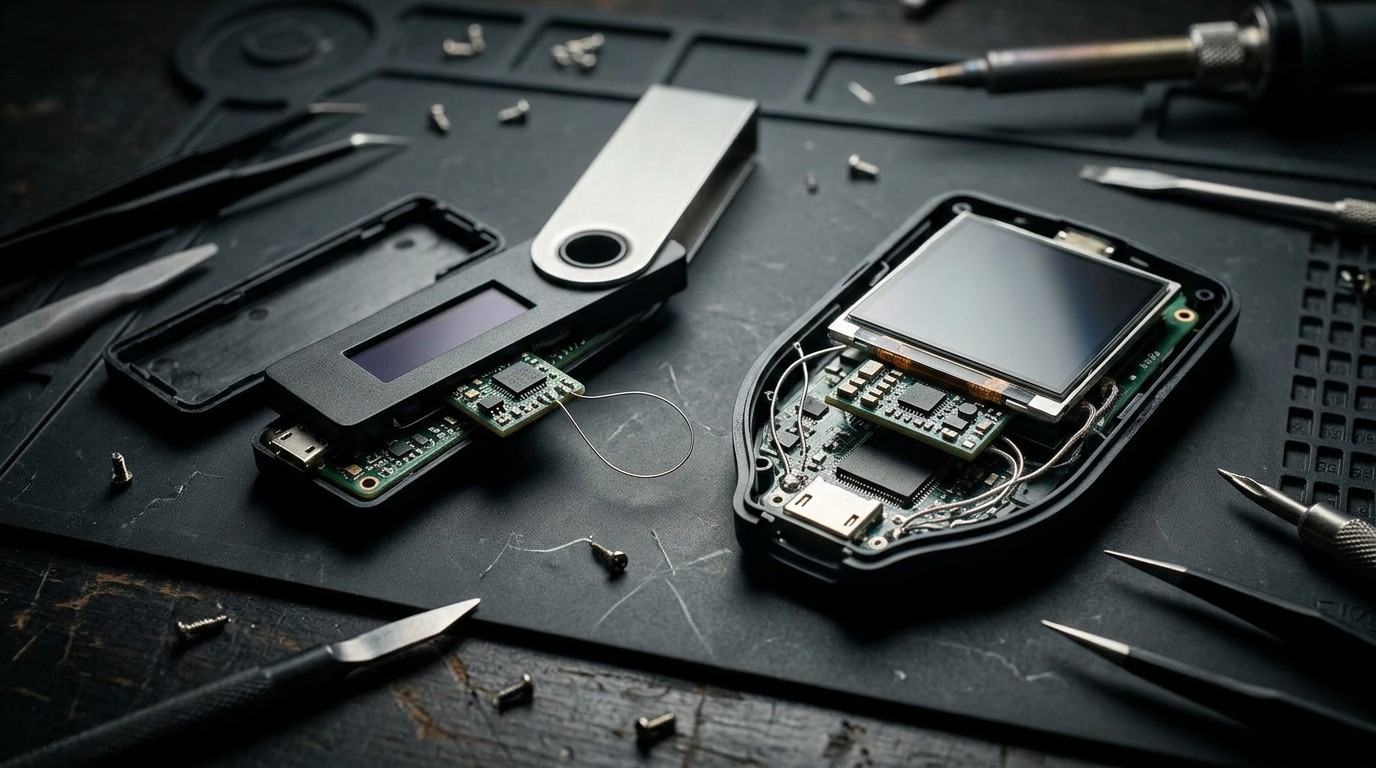

Imaginez ouvrir votre nouveau portefeuille hardware flambant neuf, celui que vous avez acheté chez un revendeur officiel pour maximiser la sécurité de vos cryptomonnaies, et découvrir plus tard qu’une minuscule carte électronique supplémentaire se cache entre l’écran et la carte mère. Cette pièce ne touche pas au chip sécurisé, ne modifie pas le système d’exploitation et laisse les signatures de transactions parfaitement normales. Pourtant, elle observe silencieusement les vingt-quatre mots de votre phrase de récupération dès qu’ils s’affichent à l’écran et les envoie via une connexion cellulaire. Ce scénario n’est plus de la science-fiction. Il s’est produit avec des appareils vendus par CryptoBilis, un revendeur autorisé en Asie du Sud-Est, et les enquêtes de Ledger puis de Trezor en ont révélé l’ampleur troublante.
Ce Que CryptoBilis A Exposé Sur La Chaîne De Distribution
Le cœur du problème ne se situe pas dans les usines des fabricants. Les appareils quittent les lignes de production intacts. C’est plus loin, dans le circuit de distribution, qu’une intervention physique a eu lieu. CryptoBilis, présent notamment sur la plateforme Tokopedia, a fourni des unités à des clients individuels et à d’autres boutiques. Ledger a confirmé la présence d’un implant capable de lire les données destinées à l’écran. Trezor a reçu un signalement crédible concernant un Safe 5 acheté en août, accompagné de photographies et d’un entretien vidéo. L’appareil n’avait pas encore atteint le laboratoire au moment de l’alerte du 30 octobre, mais la société a jugé le témoignage suffisamment sérieux pour prévenir l’ensemble de ses clients ayant acheté via ce canal depuis mars 2026.
Cette distinction entre fabrication et distribution change complètement la façon dont on doit penser la sécurité des portefeuilles hardware. Un certificat d’authenticité valide et un Secure Element intact ne protègent plus contre un composant ajouté après coup. L’attaque laisse le propriétaire utiliser normalement son appareil pendant des semaines ou des mois, sans alerte visuelle, sans demande d’approbation inhabituelle. Les fonds peuvent partir plus tard, depuis une autre machine, dès que l’attaquant dispose de la phrase de récupération.
Le Mécanisme De Capture Décrit Par Ledger
Ledger a publié le 13 octobre les conclusions techniques de son équipe Donjon. Un microcontrôleur supplémentaire a été installé de manière à intercepter le flux d’informations envoyé à l’écran. Lorsque la phrase de récupération s’affiche pendant la configuration initiale, le composant décode les mots et les transmet via une connexion LTE grâce à une eSIM intégrée. Aucune modification du Secure Element, du firmware ou du processus de signature n’est nécessaire. Le portefeuille continue de fonctionner exactement comme un appareil authentique.
Cette approche est particulièrement insidieuse. L’utilisateur ne voit aucune transaction suspecte sur son propre appareil. Il peut même effectuer des envois et des réceptions pendant une longue période. L’attaquant, lui, dispose d’une copie complète des clés privées et peut reconstruire le portefeuille ailleurs. Ledger a insisté sur le fait que l’implant opère de façon indépendante des protections cryptographiques internes. L’authentification logicielle et matérielle reste valide parce qu’elle vérifie des éléments qui n’ont jamais été altérés.
Le composant fonctionne séparément du Secure Element et du système d’exploitation. Il n’exploite aucune faille du chip sécurisé. Il observe simplement ce que l’écran affiche légitimement.
Conclusions techniques Ledger, 13 octobre
Le même principe semble s’appliquer au signalement Trezor. Le client indonésien a décrit une carte supplémentaire placée entre la carte principale et l’écran, équipée d’un module cellulaire et d’une antenne. Trezor a qualifié le récit de crédible mais a réservé toute conclusion définitive jusqu’à l’examen en laboratoire. Les deux fabricants n’ont pas établi publiquement qu’il s’agissait du même groupe d’attaquants. Ils partagent cependant un constat : la modification a eu lieu après la sortie d’usine.
La Chronologie Des Découvertes Et Des Réactions
Tout a commencé par des plaintes de clients Ledger ayant acheté via CryptoBilis. Le 9 octobre, Ledger ouvre une enquête formelle. Le même jour, Trezor retire le revendeur de son réseau d’autorisation. Ledger confirme ensuite la présence d’un implant non autorisé. Le 13 octobre, les détails techniques sont publiés. Le 16 octobre, Bitquery publie une estimation de 102 millions de dollars provenant de 335 portefeuilles répartis sur six blockchains. Le 28 octobre, un acheteur Trezor soumet son signalement. Le 30 octobre, Trezor publie son avertissement préventif.
Entre le retrait de CryptoBilis et le signalement Safe 5, dix-neuf jours se sont écoulés. Pendant cette période, Trezor a inspecté quatre appareils clients : deux Safe 5, un Safe 7 et un Safe 3. Aucun n’a montré de trace de modification. L’unité signalée par le client indonésien est un cinquième appareil distinct. Les résultats propres et le signalement ultérieur ne se contredisent donc pas. Ils portent sur des pièces différentes obtenues à des moments différents.
Points clés de la chronologie
- 9 octobre : Ledger ouvre l’enquête et Trezor retire CryptoBilis
- 13 octobre : Ledger publie les conclusions techniques sur l’implant
- 16 octobre : Bitquery estime 102 millions de dollars de pertes liées
- 28 octobre : signalement d’un Safe 5 suspect par un client en Indonésie
- 30 octobre : Trezor émet son avertissement préventif
Trezor a précisé qu’aucun acheteur CryptoBilis ne lui avait signalé de perte de fonds. Le client à l’origine du rapport Safe 5 avait déjà déplacé ses cryptomonnaies avant de découvrir la carte supplémentaire. Cette absence de plaintes de pertes ne signifie pas l’absence de risque. Elle signifie seulement que les personnes concernées n’ont pas encore contacté le fabricant ou ont agi assez tôt.
Pourquoi L’Authentification Ne Suffit Plus
Les documentations de Trezor et de Ledger insistent sur les certificats installés en usine et sur les réponses cryptographiques vérifiées par les applications de bureau. Ces mécanismes prouvent que les composants authentifiés sont authentiques. Ils ne prouvent pas l’absence d’éléments supplémentaires placés à côté. L’implant Ledger n’a jamais touché au Secure Element. Il a simplement observé le bus d’affichage. Une vérification logicielle peut donc réussir parfaitement sur un appareil physiquement modifié.
Le Secure Element des modèles Safe 3 et Safe 5 de Trezor repose sur un composant OPTIGA Trust M. Il gère l’accès par code PIN, contribue à l’aléa et participe à la vérification d’authenticité. Ces protections restent efficaces contre un vol physique classique. Elles ne protègent pas contre la copie de la phrase de récupération au moment exact où le propriétaire légitime la lit pour la noter. L’attaque se produit pendant une phase normale et attendue du processus d’initialisation.
Il en va de même pour la protection par code PIN. Une fois la phrase de récupération compromise, l’attaquant n’a plus besoin du code PIN de l’appareil original. Il peut restaurer les clés sur n’importe quel autre portefeuille compatible. Le PIN ne sert qu’à débloquer le secret stocké localement. Il ne protège pas contre une fuite de la sauvegarde elle-même.
Les Estimations De Pertes Et Leurs Limites
Les chercheurs on-chain ont produit plusieurs chiffres. Arkham a publié le 29 octobre une estimation de 95,35 millions de dollars impliquant 1 486 adresses. Bitquery, le 16 octobre, arrivait à 102 millions de dollars pour 335 portefeuilles victimes répartis sur Bitcoin, Ethereum, Tron, Solana, BNB Chain et Polygon. Ces deux totaux se chevauchent largement. Ils ne doivent pas être additionnés. Ils reflètent des jeux de données, des dates et des méthodes d’attribution différents.
Un portefeuille unique peut contrôler des adresses sur plusieurs réseaux. Une même personne peut posséder plusieurs phrases de récupération. Le nombre d’adresses ne se convertit donc pas directement en nombre d’acheteurs ou d’appareils modifiés. Ledger n’a validé aucun de ces totaux comme chiffre final attribué aux implants. Trezor a explicitement déclaré n’avoir reçu aucun rapport de perte de la part de ses clients CryptoBilis.
Bitquery a également corrigé certaines de ses analyses en cours de route. Le 12 octobre, un groupe de portefeuilles Tron initialement présentés comme un cluster de type OTC s’est avéré être des vaults THORChain. Des transferts Binance non liés ont été retirés de l’analyse. Ces corrections montrent la difficulté d’attribuer avec certitude chaque mouvement on-chain à un implant physique particulier.
Sur Tron, deux mécanismes distincts ont été observés. Vingt-cinq portefeuilles ont signé la même approbation en deux blocs séparés de trois secondes, permettant ensuite le retrait rapide d’environ 29 millions de dollars en USDT. Trente autres portefeuilles ont vu leurs permissions de compte modifiées pour donner à une nouvelle clé une autorité suffisante. Ces actions différentes suggèrent des vecteurs d’accès variés, dont certains pourraient être liés à des phrases de récupération volées et d’autres à d’autres formes de compromission.
Ce Que Les Fabricants Ont Décidé De Faire
Ledger a demandé à CryptoBilis de cesser immédiatement les ventes et les expéditions. L’équipe Donjon a poursuivi l’analyse technique. La société a également rappelé que les appareils retournés ne doivent jamais être revendus, même s’ils semblent scellés. Des contrôles plus stricts sur les stocks et un signalement rapide des produits inhabituels ont été demandés aux revendeurs autorisés.
Trezor a retiré CryptoBilis de son réseau avant même de recevoir le signalement Safe 5. La société a limité par précaution son réseau de ventes autorisées et collabore avec Ledger ainsi qu’avec le service d’urgence SEAL 911 de la Security Alliance. Elle propose un remplacement direct ou un bon d’achat pour tout appareil fourni via CryptoBilis depuis mars 2026, y compris ceux revendus par d’autres boutiques ayant elles-mêmes été approvisionnées par ce canal.
Le conseil de Trezor est clair et sans ambiguïté. Les clients concernés doivent créer un tout nouveau portefeuille avec une nouvelle phrase de récupération. Restaurer l’ancienne phrase sur un nouvel appareil ne change rien : les mêmes clés restent accessibles à quiconque les possède déjà. Les fonds doivent être transférés vers des adresses contrôlées par la nouvelle sauvegarde. Les acheteurs qui n’ont pas encore initialisé leur appareil sont invités à ne pas le faire et à ne jamais y entrer une phrase existante.
Remplacer le matériel tout en gardant la même phrase de récupération ne protège pas. Seule une nouvelle sauvegarde et un transfert des fonds vers de nouvelles adresses rompt l’accès de l’attaquant.
Conseils préventifs Trezor
Trezor déconseille formellement d’ouvrir ou de peser un appareil pour tenter de détecter une modification. Les différences de poids peuvent avoir de multiples causes et ne constituent pas un test fiable. La société se base exclusivement sur le canal d’achat et la période, pas sur une inspection domestique. Elle met également en garde contre les tentatives d’ingénierie sociale qui pourraient exploiter l’affaire : e-mails, courriers ou appels demandant la phrase de récupération. Le support officiel ne la demandera jamais.
Les Différences Entre Les Formats De Sauvegarde
Ledger a décrit la capture de phrases de vingt-quatre mots. Trezor, sur ses modèles Safe 5 récents, propose par défaut une sauvegarde SLIP39 à vingt mots en une seule part, avec d’autres options disponibles. Les deux formats ne sont pas interchangeables. Une phrase BIP39 de vingt-quatre mots et une sauvegarde SLIP39 à vingt mots ne se superposent pas. Les conclusions techniques de Ledger ne peuvent donc pas être extrapolées mécaniquement au cas Trezor sans examen approfondi.
Dans un schéma multi-parts, le propriétaire choisit le nombre total de parts et le seuil nécessaire pour reconstruire le secret. Trezor donne l’exemple classique de trois parts sur cinq. Moins de parts que le seuil ne révèle rien. Cependant, créer une nouvelle sauvegarde multi-parts pour un portefeuille déjà existant n’invalide pas l’ancienne sauvegarde unique. Les deux coexistent et donnent accès aux mêmes clés. Si l’ancienne a fuité, la nouvelle n’efface pas le risque.
C’est pourquoi le conseil de migration insiste sur la création d’un portefeuille entièrement nouveau plutôt que sur le simple ajout de parts supplémentaires. Trezor n’a publié aucune information sur le format exact utilisé par le client indonésien ni sur ce que le composant suspect aurait réellement capturé. Ces éléments restent à déterminer en laboratoire.
Le Rôle De La Passphrase Et Ses Limites
La passphrase optionnelle de Trezor crée un portefeuille distinct lorsqu’elle est combinée à la sauvegarde principale. L’accès nécessite les deux éléments. Une passphrase incorrecte ouvre un autre portefeuille, et une passphrase perdue ne peut pas être récupérée par le fabricant. Cette fonctionnalité offre une couche supplémentaire de séparation. Elle n’a toutefois pas été présentée comme une défense garantie contre les implants examinés. Tout dépend de ce que le composant modifié est capable d’observer et de la façon dont l’utilisateur saisit ou utilise ce secret supplémentaire.
Ni Ledger ni Trezor n’ont publié de preuves suffisantes pour affirmer qu’une passphrase aurait empêché la capture dans les cas concrets étudiés. La prudence commande de traiter la passphrase comme un outil utile mais non comme un substitut à la migration recommandée.
Ce Que Les Gelés De Tokens Révèlent Et Ce Qu’ils Ne Révèlent Pas
Arkham et Bitquery ont tous deux signalé environ 10 millions de dollars d’USDT gelés. Un gel empêche le mouvement des tokens sous le contrôle de l’émetteur. Il n’identifie pas automatiquement tous les propriétaires légitimes et n’organise pas le retour des fonds. Bitquery a également observé que l’attaquant a échangé des actifs via THORChain et Tornado Cash, convertissant une partie des fonds en routes hors de portée des mécanismes de gel classiques.
Certains soldes USDC signalés comme gelables ont été déplacés avant toute action. Bitquery note le mouvement de 2,38 millions d’USDC les 14 et 15 octobre. Ces observations montrent les limites des outils de récupération disponibles. Un montant volé, un montant gelé et un solde encore traçable mesurent des étapes différentes. Aucun ne correspond automatiquement à un montant effectivement restitué aux victimes.
Les offres de remplacement des fabricants concernent le matériel. Elles ne constituent pas un programme de remboursement pour l’ensemble des pertes attribuées par les chercheurs on-chain. La distinction reste importante pour éviter toute confusion entre protection matérielle future et indemnisation des pertes passées.
Les Signaux D’Alarme Que Les Acheteurs Doivent Connaître
Les fabricants insistent sur plusieurs points concrets. Vérifier le vendeur figurant sur le reçu. Contacter le support officiel en cas de doute sur l’origine exacte de l’appareil. Ne jamais initialiser un appareil suspect. Ne jamais entrer une phrase de récupération existante dans un appareil dont la provenance est incertaine. Créer systématiquement un nouveau portefeuille en cas de migration. Transférer les fonds vers les nouvelles adresses. Conserver l’ancien appareil pour d’éventuelles analyses sans tenter de l’ouvrir soi-même.
Les anciens fondateurs de CryptoBilis ont publié un communiqué indiquant qu’ils n’étaient plus aux commandes depuis un changement de propriété intervenu en mars. Cette déclaration n’efface pas les questions sur la chaîne d’approvisionnement pendant la période concernée. Elle illustre simplement la complexité des responsabilités lorsque des modifications physiques interviennent dans un réseau de distribution multi-niveaux.
Actions recommandées pour les propriétaires concernés
- Vérifier immédiatement le vendeur sur le reçu d’achat
- Contacter le support officiel du fabricant sans ouvrir l’appareil
- Créer un nouveau portefeuille avec une nouvelle phrase de récupération
- Transférer tous les fonds vers les nouvelles adresses
- Ne jamais communiquer la phrase de récupération, même à un support
- Conserver l’ancien appareil intact pour d’éventuelles analyses
Les Questions Qui Restent Ouvertes
Plusieurs points restent en suspens. Le résultat de l’examen en laboratoire du Safe 5 signalé. L’identification précise des lots ou des numéros de série concernés. La proportion réelle d’appareils modifiés dans l’inventaire du revendeur. Le lien éventuel entre les cas Ledger et le signalement Trezor. L’identité des personnes ayant procédé aux modifications physiques. Le montant final qui pourra être attribué avec certitude aux implants plutôt qu’à d’autres vecteurs de compromission.
Les inspections d’échantillons propres réalisées par les deux fabricants prouvent que tous les appareils ne sont pas touchés. Elles ne permettent pas de calculer un pourcentage exact d’appareils potentiellement modifiés. Aucun dénominateur public n’a été publié qui permettrait une telle estimation. La prudence collective reste donc de mise pour tous les acheteurs ayant passé par le canal CryptoBilis pendant la période indiquée.
Une autre interrogation porte sur la capacité des mécanismes de gel à rattraper les fonds déjà convertis. Les mouvements via des services de confidentialité et des bridges inter-chaînes compliquent le suivi. Les chercheurs continuent d’actualiser leurs analyses, mais chaque correction rappelle que la blockchain enregistre les mouvements de clés, pas l’origine physique de la fuite de ces clés.
Les Implications Plus Larges Pour Le Marché Des Portefeuilles Hardware
Cette affaire force une relecture de la notion de confiance dans la chaîne d’approvisionnement. Les fabricants contrôlent la production. Ils contrôlent moins ce qui se passe une fois les cartons partis. Les revendeurs autorisés deviennent un point critique. Les procédures de retour et de revente d’appareils non initialisés prennent une importance nouvelle. Ledger a explicitement rappelé que les appareils retournés ne doivent jamais être remis en circulation, même s’ils semblent intacts.
Les acheteurs doivent désormais intégrer le canal d’achat dans leur évaluation du risque. Un appareil acheté directement auprès du fabricant ou chez un revendeur ayant une traçabilité irréprochable n’offre pas le même profil de risque qu’un appareil passé par un intermédiaire dont les pratiques de stockage et de contrôle sont moins transparentes. Cette dimension logistique s’ajoute aux considérations purement techniques sur le Secure Element et le firmware.
Les fabricants ont réagi rapidement en retirant le revendeur, en inspectant des échantillons, en publiant des détails techniques et en proposant des remplacements. Ces actions renforcent la crédibilité de leur engagement. Elles ne suppriment pas le besoin pour chaque utilisateur de vérifier l’origine de son propre appareil et d’agir en conséquence si le doute existe.
Comment Les Chercheurs On-Chain Ont Reconstitué Les Mouvements
Bitquery a documenté une chronologie précise. Des transactions préparatoires de faible montant apparaissent sur Tron et Ethereum entre le 26 septembre et le 7 octobre. Le 9 octobre, 111 portefeuilles Bitcoin sont vidés dans un même bloc vers 05 h 54 UTC, avec un traitement des frais similaire qui suggère une coordination. Sur Tron, les deux mécanismes d’approbation et de modification de permissions se superposent dans un intervalle très court. Ces patterns indiquent un accès aux clés plutôt qu’une campagne de phishing classique demandant des signatures isolées.
La blockchain ne peut pas montrer où les clés ont fuité. Elle montre seulement que quelqu’un les a utilisées. Le lien avec les implants physiques repose sur la coïncidence temporelle, sur les plaintes clients et sur les examens matériels. Trezor a explicitement déclaré ne pas savoir qui se trouve derrière la modification suspecte du Safe 5. Les enquêtes physiques et les analyses on-chain restent complémentaires mais distinctes.
Les corrections successives de Bitquery illustrent aussi la prudence nécessaire. Des clusters initialement mal interprétés ont été réattribués. Des pistes non liées ont été écartées. Ce travail itératif est normal dans l’analyse forensique on-chain. Il rappelle que les chiffres publiés à une date donnée restent des estimations en évolution.
Les Mesures De Précaution Au-Delà Des Cas Confirmés
Ledger a également suspendu temporairement certaines ventes dans des magasins MediaMarkt Saturn en Allemagne après un signalement local. La société a précisé qu’aucun fonds n’avait été perdu dans ce cas particulier et qu’aucun lien n’avait été établi avec les appareils CryptoBilis. Traiter cette suspension comme la preuve d’un même attaquant opérant sur deux continents distincts irait au-delà des faits publiés. Elle montre cependant que les fabricants élargissent leur vigilance dès qu’un signalement apparaît.
Les deux sociétés ont multiplié les inspections d’échantillons en magasin et en entrepôt. Ledger a indiqué n’avoir trouvé aucune unité modifiée dans ces contrôles internes. Trezor a rapporté quatre appareils clients propres avant le signalement Safe 5. Ces résultats rassurent sur l’intégrité de la production et d’une partie des stocks. Ils ne permettent pas de conclure sur l’ensemble des unités passées par le canal concerné.
La collaboration entre Ledger, Trezor et SEAL 911 constitue un signal positif pour l’écosystème. Les fabricants concurrents partagent des informations face à une menace commune touchant la chaîne de distribution. Cette coopération technique renforce la capacité collective à détecter et à contenir ce type d’attaque physique.
Ce Que Les Utilisateurs Doivent Retenir Pour L’Avenir
Acheter un portefeuille hardware reste une des meilleures protections disponibles contre les attaques logicielles et les malwares. Cette affaire ne remet pas en cause le principe même de l’auto-conservation. Elle rappelle que la sécurité est une chaîne et que le maillon de la distribution peut devenir le plus faible. Vérifier le vendeur, conserver les preuves d’achat, suivre les alertes officielles et migrer rapidement en cas de doute deviennent des gestes essentiels.
La phrase de récupération reste le point le plus sensible de tout le système. Une fois affichée à l’écran et notée, elle donne un accès complet et permanent. Tout composant capable d’observer cet affichage contourne les protections du Secure Element. Les fabricants travaillent sur des designs et des procédures qui réduisent encore cette surface d’exposition. En attendant, la vigilance sur l’origine de l’appareil et la rapidité de réaction en cas d’alerte constituent les meilleures défenses individuelles.
Les prochains mois apporteront probablement les résultats de laboratoire sur le Safe 5, d’éventuelles précisions sur les lots concernés et des mises à jour des estimations de pertes. Les utilisateurs ayant acheté via CryptoBilis depuis mars 2026 disposent déjà d’une feuille de route claire fournie par Trezor. Les autres gagnent à rester attentifs aux communications officielles des fabricants et à traiter toute demande de phrase de récupération comme une tentative d’arnaque.
L’affaire CryptoBilis restera comme un cas d’école de compromission de la chaîne d’approvisionnement dans le domaine des portefeuilles hardware. Elle montre qu’un appareil peut être authentique dans ses composants critiques tout en étant dangereux à cause d’un ajout physique discret. Elle montre aussi que les fabricants sont capables de réagir vite, de publier des détails techniques et de proposer des solutions concrètes. La suite dépendra de la capacité de l’écosystème à renforcer les contrôles post-production et de la capacité de chaque utilisateur à intégrer cette nouvelle dimension dans ses pratiques de sécurité quotidiennes.
En définitive, la leçon la plus claire est simple. La confiance dans un portefeuille hardware ne s’arrête pas à la sortie d’usine. Elle se prolonge jusqu’au moment où l’appareil arrive entre les mains de son propriétaire final. Vérifier ce parcours, réagir sans attendre aux alertes et migrer correctement en cas de doute deviennent des réflexes aussi importants que le choix du modèle ou la vérification du Secure Element. Les millions de dollars en jeu dans cette affaire démontrent que le prix de la négligence sur ce point peut être extrêmement élevé.
