
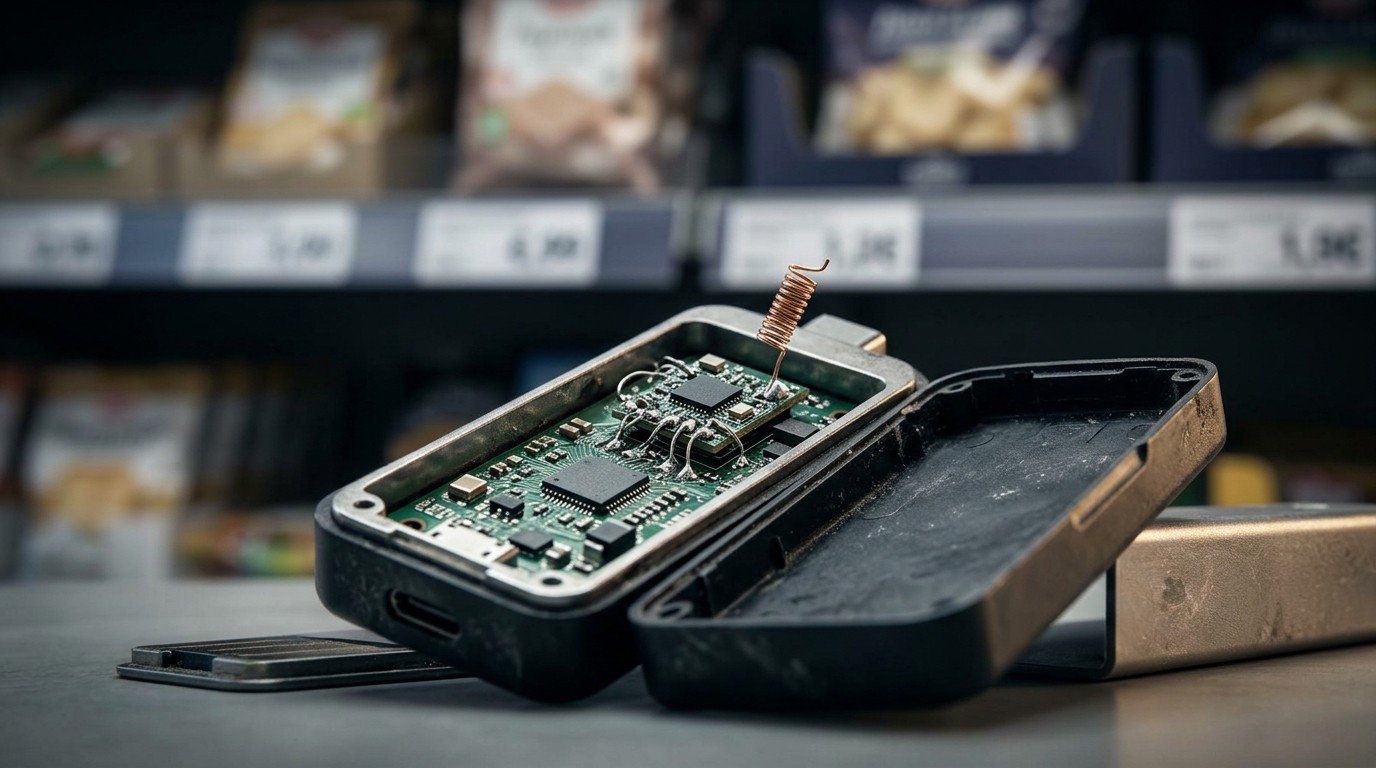

Imaginez acheter un portefeuille matériel réputé pour la sécurité de vos cryptomonnaies, le brancher pour la première fois, et découvrir plus tard qu’un composant étranger a pu photographier votre phrase de récupération en silence. C’est exactement ce qui vient de se produire en Europe. Depuis le 13 octobre 2026, MediaMarkt Saturn a décidé de suspendre purement et simplement la commercialisation de tous les appareils Ledger dans ses magasins et sur ses sites en ligne. La raison ? La présence confirmée d’un implant LTE capable d’exfiltrer des données sensibles via le réseau cellulaire.
Un implant discret qui change tout pour la confiance dans les hardware wallets
La nouvelle a circulé rapidement dans la communauté crypto. Un client allemand a signalé la présence d’un module non autorisé à l’intérieur de son appareil. Ledger a rapidement réagi sur X, confirmant l’arrêt des ventes chez le grand distributeur européen, tout en précisant qu’aucune perte de fonds n’avait encore été enregistrée dans ce cas précis. Pourtant, l’affaire dépasse largement les frontières allemandes.
L’implant en question a d’abord été identifié sur des appareils distribués par le revendeur CryptoBilis, principalement actif en Asie du Sud-Est. L’équipe de sécurité Donjon de Ledger a décrit précisément son fonctionnement. Le composant se loge à l’intérieur du boîtier. Lors de la configuration initiale, l’écran affiche la fameuse phrase de 24 mots. L’implant détecte ces écrans, décode les mots grâce à un microcontrôleur intégré, puis transmet l’information via une eSIM préinstallée sur le réseau LTE.
Ce composant ne modifie pas le Secure Element ni le système d’exploitation de l’appareil, et n’altère pas les transactions ni les signatures.
Équipe de sécurité Donjon de Ledger
Autrement dit, le cœur sécurisé de l’appareil reste intact. L’attaque se concentre uniquement sur le moment critique de la génération de la seed phrase. Une fois les 24 mots capturés, un attaquant peut en théorie recréer le portefeuille ailleurs et vider les fonds à sa guise. C’est une attaque de type supply-chain particulièrement sophistiquée.
Les pertes confirmées et les chiffres qui circulent
Ledger a indiqué que toutes les pertes de fonds vérifiées à ce jour concernent exclusivement des appareils achetés chez CryptoBilis. Les premières divulgations datent du 9 octobre 2026. L’entreprise insiste sur le fait qu’elle n’a trouvé aucune preuve de fuite liée à des appareils provenant d’autres canaux de distribution. Pourtant, des estimations non officielles évoquent plus de 86 millions de dollars de pertes. Ledger a pris soin de préciser que ces montants émanent de sources tierces et n’ont pas été entièrement vérifiés en interne.
Ce que Ledger a confirmé officiellement
- Aucune modification du Secure Element ni du firmware
- Pertes confirmées uniquement sur le canal CryptoBilis
- Aucun signe de compromission de l’infrastructure Ledger elle-même
- Enquête en cours sur d’éventuels cas en Europe et à Singapour
La distinction est importante. Si l’attaque se limite pour l’instant à un revendeur asiatique, la présence de signalements en Allemagne et à Singapour soulève des questions sur la chaîne d’approvisionnement plus large.
Des signalements non vérifiés qui inquiètent l’Europe
Un utilisateur allemand nommé Johannes a affirmé avoir acheté deux appareils Ledger dans deux magasins MediaMarkt différents. Selon son témoignage, il a découvert des câbles et des modules cellulaires qui n’avaient rien à faire dans le boîtier d’origine. Un employé du magasin lui aurait confirmé que les appareils n’étaient pas des retours clients. Les registres du magasin pointeraient vers le distributeur Aqipa GmbH, qui opère en Europe. Ces affirmations n’ont pas encore été validées de manière indépendante.
De son côté, Mark Karpelès a déclaré qu’un Ledger Flex acquis à l’aéroport de Singapour contenait également un implant. Ledger n’a pas établi de lien direct avec l’affaire CryptoBilis, mais l’entreprise a confirmé qu’elle examine tous les signalements d’implants dans d’autres régions. Pour l’instant, rien n’indique une intrusion dans les usines ou les serveurs de Ledger.
La réaction de MediaMarkt Saturn a été immédiate. Le groupe a retiré l’ensemble des produits concernés de ses rayons physiques et de ses plateformes en ligne. Un porte-parole a indiqué que le distributeur est en contact étroit avec le fabricant. Cette décision, prise avec l’accord de Ledger, montre à quel point la confiance dans la chaîne de distribution est devenue un enjeu critique.
Comment l’implant fonctionne réellement
Pour bien comprendre la menace, il faut visualiser le moment précis de l’attaque. Lors de la première configuration, le portefeuille génère et affiche les 24 mots sur son écran. L’implant, placé stratégiquement, capture ces affichages. Un microcontrôleur analyse les données, puis une eSIM intégrée envoie le contenu via le réseau mobile. Aucune connexion Bluetooth ni Wi-Fi n’est nécessaire. Le dispositif peut rester dormant jusqu’au moment opportun.
Cette méthode présente un avantage majeur pour l’attaquant : elle ne laisse presque aucune trace logicielle. Le Secure Element continue de fonctionner normalement. Les transactions signées restent valides. Seule la seed phrase a été compromise. Une fois les mots en possession d’un tiers, le portefeuille physique devient inutile pour protéger les fonds.
Les experts soulignent que ce type d’attaque supply-chain est particulièrement difficile à détecter pour un utilisateur lambda. Un simple contrôle visuel de l’appareil ne suffit pas toujours. Il faut parfois ouvrir le boîtier et connaître l’architecture interne pour repérer un composant étranger.
Les recommandations claires pour les utilisateurs européens
Ledger a publié des consignes précises. Pour les personnes qui ont acheté un appareil chez CryptoBilis et qui ne l’ont pas encore configuré, le message est net : ne le configurez surtout pas et contactez immédiatement le support Ledger. Si la configuration a déjà eu lieu, il faut transférer rapidement tous les actifs vers un nouveau portefeuille généré avec une nouvelle phrase de récupération.
Pour les acheteurs européens, la situation est plus nuancée. Ledger met régulièrement à jour sa publication officielle à mesure que l’enquête progresse. L’entreprise recommande de ne se fier qu’aux canaux officiels de Ledger et de MediaMarkt Saturn. Les arnaqueurs profitent déjà de la situation pour contacter des utilisateurs sous de faux prétextes.
Actions prioritaires si vous possédez un Ledger
- Vérifiez le canal d’achat de votre appareil
- Si acheté chez CryptoBilis, suivez les instructions de migration immédiate
- Surveillez uniquement les communications officielles
- Ne répondez à aucun message non sollicité lié à cet incident
D’autres fabricants ont également réagi. Trezor et OneKey ont retiré CryptoBilis de leur réseau de revendeurs par précaution. OneKey va plus loin en proposant des remplacements gratuits pour tous les appareils acquis via ce distributeur entre le 1er mars et le 13 octobre 2026. Cette démarche montre que l’ensemble du secteur des hardware wallets est désormais sur le qui-vive.
Pourquoi cette affaire remet en question toute la chaîne de distribution
Pendant des années, les portefeuilles matériels ont été présentés comme la solution ultime pour stocker des cryptomonnaies hors ligne. Le Secure Element, les écrans intégrés et les contrôles physiques offraient une protection supérieure aux wallets logiciels. Pourtant, cette attaque prouve qu’un point faible existe en amont : le chemin entre l’usine et le client final.
Un revendeur malveillant ou compromis peut introduire un composant supplémentaire sans modifier le firmware officiel. L’utilisateur reçoit un appareil qui fonctionne parfaitement, passe tous les tests logiciels, mais contient une porte dérobée physique. C’est une faille de confiance plus que technique.
Les distributeurs européens comme MediaMarkt se retrouvent dans une position délicate. Ils doivent à la fois protéger leurs clients et maintenir des relations commerciales avec les fabricants. La suspension temporaire des ventes illustre le niveau de prudence désormais nécessaire.
Les leçons pour l’ensemble de l’écosystème crypto
Cette affaire rappelle que la sécurité d’un portefeuille ne se limite pas à son code ou à son chipset. La provenance de l’appareil devient un critère aussi important que ses caractéristiques techniques. Acheter auprès de canaux officiels ou de revendeurs longuement vérifiés n’est plus un simple conseil de bon sens, c’est une nécessité.
Les utilisateurs sont également invités à adopter de nouvelles habitudes. Vérifier l’intégrité physique de l’appareil, comparer le poids et les composants visibles, ou encore effectuer la configuration dans un environnement contrôlé font partie des réflexes à développer. Certains experts recommandent même de générer la seed phrase sur un appareil déjà connu et de ne jamais utiliser un appareil neuf pour cette étape critique sans contrôle approfondi.
Ledger, de son côté, continue d’enquêter. L’entreprise affirme n’avoir aucune indication d’une compromission de ses propres usines ou de ses services cloud. Cette distinction est essentielle. Si l’attaque reste cantonnée à certains revendeurs, les mesures de confinement sont plus simples. Si des implants apparaissent sur d’autres canaux, la crise prendra une tout autre dimension.
Ce que les prochains jours pourraient révéler
L’enquête n’est pas terminée. Ledger examine chaque signalement. MediaMarkt reste en contact avec le fabricant. Les utilisateurs allemands et singapouriens qui ont rapporté des anomalies attendent des réponses. Dans les semaines qui viennent, de nouveaux éléments pourraient confirmer ou infirmer l’extension de l’attaque au-delà de CryptoBilis.
En attendant, le message principal reste le même : la vigilance est de mise. Un portefeuille matériel reste un outil puissant, mais seulement s’il arrive intact entre les mains de son propriétaire. La découverte de cet implant LTE force l’ensemble de l’industrie à revoir ses protocoles de distribution et de contrôle qualité.
Pour les détenteurs de cryptomonnaies, l’épisode sert de rappel brutal. Même les solutions les plus réputées peuvent être compromises en amont. La diversification des canaux d’achat, la vérification systématique et la capacité à migrer rapidement vers un nouveau setup font désormais partie des compétences de base d’un utilisateur sérieux.
MediaMarkt a agi vite en retirant les produits. Ledger a communiqué de manière transparente sur les éléments confirmés. Reste maintenant à savoir si d’autres distributeurs européens ou asiatiques seront touchés, et si de nouvelles pertes seront révélées dans les jours qui suivent. L’affaire de l’implant LTE n’est peut-être que le début d’une prise de conscience plus large sur la sécurité de la supply chain crypto.
Comment se protéger concrètement dès maintenant
Au-delà des consignes officielles, plusieurs bonnes pratiques émergent de cette crise. Premièrement, privilégier toujours l’achat direct auprès du site officiel du fabricant lorsque c’est possible. Deuxièmement, inspecter physiquement l’appareil à réception. Un poids inhabituel, des traces d’ouverture ou des composants supplémentaires visibles sont des signaux d’alerte.
Troisièmement, lors de la configuration, certains utilisateurs expérimentés recommandent de filmer l’écran ou de le photographier uniquement dans un environnement isolé, puis de vérifier immédiatement qu’aucune connexion réseau n’a eu lieu. Quatrièmement, ne jamais réutiliser une seed phrase générée sur un appareil suspect.
Enfin, conserver une copie sécurisée de la nouvelle seed et tester régulièrement la restauration sur un appareil de secours. Ces gestes, autrefois réservés aux utilisateurs avancés, deviennent progressivement la norme.
L’impact sur la perception des hardware wallets
Pendant longtemps, les hardware wallets ont symbolisé le summum de la sécurité. Cette affaire ne remet pas en cause le principe lui-même, mais elle expose une vulnérabilité nouvelle : la confiance placée dans les intermédiaires. Un appareil parfaitement conçu peut devenir dangereux s’il est modifié entre l’usine et le client.
Les fabricants devront désormais renforcer les contrôles sur leurs revendeurs, peut-être introduire des scellés plus sophistiqués, des numéros de série traçables de bout en bout, ou des procédures de vérification plus strictes. Les distributeurs, eux, devront assumer une responsabilité accrue sur l’intégrité des stocks qu’ils commercialisent.
Pour les utilisateurs, le message est clair. La sécurité n’est jamais totale. Elle se construit à chaque étape, de l’achat à l’utilisation quotidienne. L’implant LTE découvert dans certains Ledger illustre parfaitement cette réalité.
Alors que MediaMarkt maintient la suspension des ventes et que Ledger poursuit son enquête, la communauté crypto observe avec attention. Les prochains développements diront si l’incident reste circonscrit ou s’il révèle une faille plus structurelle dans la distribution des portefeuilles matériels. En attendant, la prudence reste la meilleure protection.
Cette crise, aussi inquiétante soit-elle, pourrait paradoxalement renforcer les standards de l’industrie. Chaque faille découverte force l’écosystème à progresser. Les utilisateurs, de leur côté, gagnent en maturité et en vigilance. C’est peut-être le seul aspect positif d’une affaire qui a déjà coûté des dizaines de millions de dollars à certains détenteurs.
Reste à suivre de près les mises à jour officielles. Car dans le monde de la crypto, l’information la plus fiable reste celle qui vient directement de la source. Et pour l’instant, Ledger et MediaMarkt Saturn sont les seules voix à écouter pour comprendre la suite de cette affaire d’implant LTE.
