
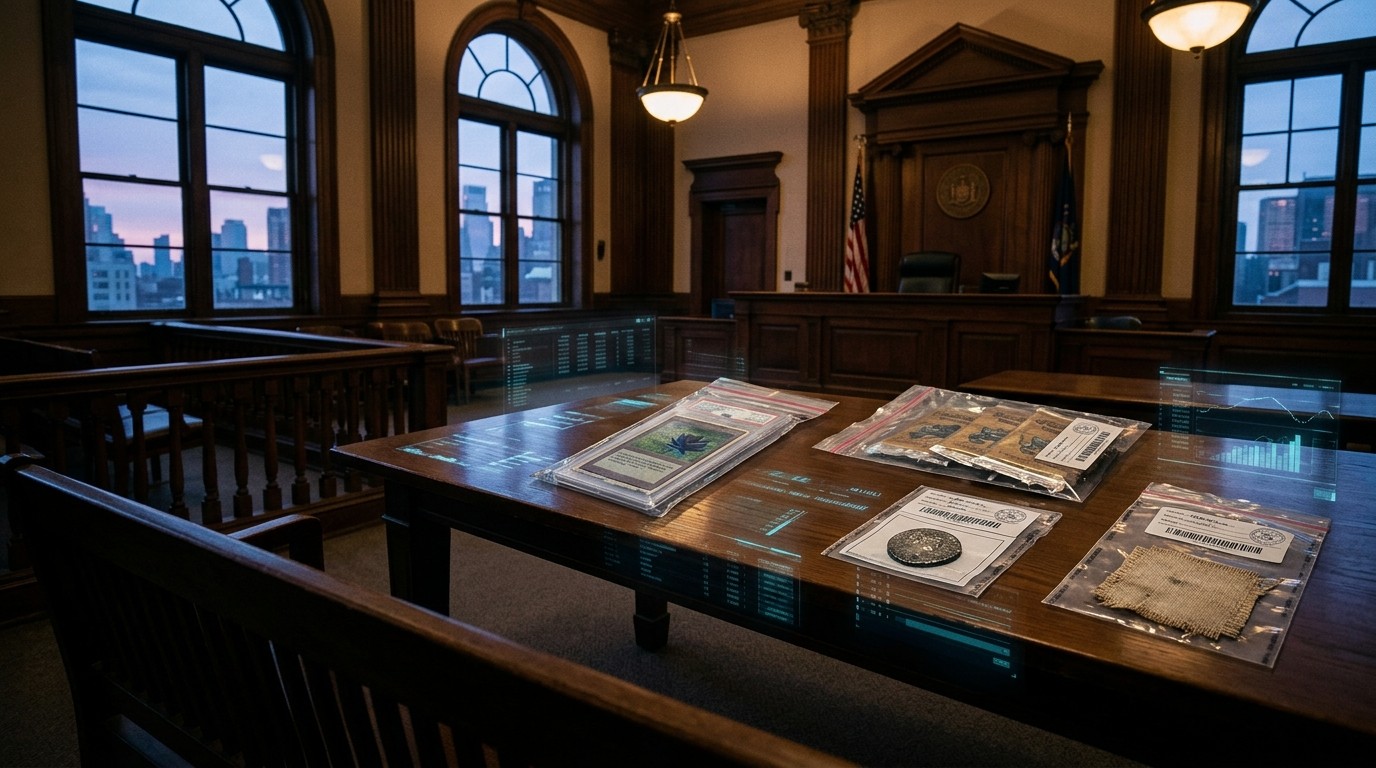

Un jury de Manhattan a tranché, mercredi 7 octobre 2026, une question que la finance décentralisée traîne depuis cinq ans : exploiter un contrat public, est-ce encore un simple usage du code, ou déjà un vol ? Jonathan Spalletta, consultant en cybersécurité de 36 ans installé à Rockville, dans le Maryland, a été reconnu coupable des deux chefs qui lui étaient reprochés. Fraude informatique d’un côté, blanchiment de l’autre. Le second expose à vingt ans de prison. Le premier, à dix. Le juge fédéral Jed Rakoff fixera la peine le 16 février. Entre-temps, les enquêteurs ont déjà mis la main sur environ 31 millions de dollars de cryptomonnaies et sur une collection de pièces dont le prix défie le bon sens.
L’affaire ne se résume pas à un chiffre. Elle raconte comment deux failles, en avril 2021, ont vidé Uranium Finance, forcé la plateforme à fermer, puis ressurgi des années plus tard sous la forme de cartes Magic, de boosters Pokémon, d’une monnaie romaine et d’un fragment de tissu emporté sur la Lune. Le parquet du district sud de New York affirme que Spalletta a répété des transactions jusqu’à vider les réserves. La défense soutient qu’il n’a fait qu’appeler des fonctions déjà publiées. Le jury n’a pas retenu cette lecture.
Un verdict tombé après six jours de procès
Le bureau du procureur Jamie McDonald a annoncé la condamnation le jour même du verdict. Spalletta comparaissait devant un jury populaire, après une mise en examen rendue publique fin mars. Il s’était rendu le 30 mars et devait comparaître devant la magistrate Ona T. Wang. Le dossier a été confié à l’unité des fraudes complexes et de la cybercriminalité. Selon Bloomberg, les jurés ont délibéré un peu plus de deux heures avant de rendre un verdict unanime sur l’ensemble des chefs.
Cette rapidité ne dit pas que le dossier était mince. Elle dit plutôt que les pièces présentées à l’audience ont paru suffisantes pour trancher le débat central. Le parquet s’est appuyé sur l’acte d’accusation, les écritures publiques et les éléments versés au procès. McDonald a résumé la thèse en une phrase simple : l’accusé a, à plusieurs reprises, utilisé des faiblesses du code pour s’emparer des cryptomonnaies des utilisateurs.
Ce que le verdict établit, et ce qu’il laisse encore ouvert.
- Culpabilité retenue sur la fraude informatique et sur le blanchiment.
- Plafond légal de dix ans pour le premier chef, de vingt ans pour le second.
- La peine réelle sera fixée par le juge Rakoff le 16 février.
- Environ 31 millions de dollars de cryptomonnaies saisis le 24 février 2025.
- Objets de collection retirés du domicile du Maryland, dont une Black Lotus.
Le bureau du procureur a pris soin de rappeler une évidence judiciaire souvent oubliée dans les commentaires en ligne. Le Congrès fixe les plafonds. Le juge fixe la peine. Rien, à ce stade, ne permet d’affirmer que Spalletta purgera vingt ans. Rien ne permet non plus d’écarter une sanction lourde, tant le montant, la répétition des faits et le parcours des fonds pèsent dans la balance.
Qui est l’homme derrière les alias
Le parquet a identifié Spalletta sous les pseudonymes Cthulhon et Jspalletta. Le profil public est celui d’un consultant en sécurité informatique, pas d’un groupe étatique ni d’une cellule organisée. Cette donnée change le récit habituel des grands vols de protocoles. Ici, l’accusation ne décrit pas une équipe de développeurs clandestins opérant depuis l’étranger. Elle décrit un résident du Maryland, déjà connu des milieux techniques, qui aurait repéré deux erreurs successives et les aurait poussées jusqu’au bout.
Cette proximité avec le métier de la sécurité est au cœur de l’embarras moral que le procès a mis en scène. Tester un contrat, signaler une faille, négocier une prime : ces gestes appartiennent au vocabulaire ordinaire de l’audit. Les vider, conserver une part, puis disperser le reste via des services de mélange, appartient à un autre registre. Le jury a placé la frontière du côté de l’accusation.
Pourquoi Uranium Finance comptait encore
En avril 2021, Uranium Finance était un protocole d’échange décentralisé déployé sur la BNB Chain, alors encore appelée Binance Smart Chain. Les utilisateurs y déposaient des jetons dans des pools de liquidité et y échangeaient des actifs sans carnet d’ordres central. Le modèle reprenait la mécanique des teneurs de marché automatisés : une formule fixe le prix selon les réserves, et chacun peut entrer ou sortir tant que le contrat l’autorise.
Le projet vivait une migration vers une version 2.1 lorsque la seconde attaque a frappé. Des comptes rendus de l’époque indiquaient que l’équipe travaillait avec le pôle sécurité de Binance et invitait les utilisateurs à signaler les fonds volés via leurs comptes. La plateforme n’a pas survécu. Le parquet lie explicitement la fermeture à l’ampleur du préjudice. Cinq ans plus tard, le nom ne circule plus comme un produit vivant. Il circule comme une affaire pénale.
Deux dates, deux mécaniques, un même accusé
La chronologie retenue par l’accusation tient en moins de trois semaines. Le 8 avril 2021, une première série de transactions vise le contrat qui distribuait des récompenses en cryptomonnaie. Le 28 avril, une seconde série vise le contrat qui gouvernait les retraits des pools. Entre les deux, un message privé et une négociation que le parquet qualifie de prime factice. Cette compression temporelle est importante. Elle écarte l’image d’un chercheur qui aurait signalé une erreur, attendu un correctif, puis renoncé.
Les montants ne se confondent pas. La première attaque est évaluée à environ 1,4 million de dollars par le bureau du procureur, parfois évoquée à 1,5 million dans les échanges de l’accusé. La seconde est chiffrée à environ 53,3 millions dans l’annonce de mise en examen, pour 26 pools touchés. L’addition médiane retenue dans la couverture du verdict tourne autour de 55 millions. Les écarts viennent des cours, des jetons comptés et du moment de la valorisation. Ils ne changent pas l’ordre de grandeur.
La première attaque, celle des récompenses
Selon les procureurs, Spalletta a répété une séquence de transactions contre le contrat de récompenses jusqu’à retirer bien plus que ce à quoi un déposant ordinaire avait droit. Presque tous les jetons de récompense du pool visé sont sortis. Le geste technique, tel que décrit à l’audience, ne repose pas sur un mot de passe volé ni sur un logiciel malveillant injecté dans un serveur. Il repose sur une boucle : appeler, retirer, recommencer, tant que le contrat accepte.
C’est précisément ce point que la défense a voulu retourner. Les avocats ont soutenu que leur client avait utilisé des fonctions publiques du contrat intelligent, sans identifiants falsifiés et sans code hostile. Dans cette lecture, le protocole aurait payé ce que son propre programme autorisait. Le ministère public répond que l’autorisation apparente ne transforme pas un drainage systématique en usage légitime, surtout lorsque l’auteur sait qu’il dépasse toute récompense due.
J’ai fait un casse crypto d’environ 1,5 million il y a quelques semaines. Il y avait un bug dans un contrat intelligent, et je l’ai exploité. La crypto, de toute façon, ce n’est que de la fausse monnaie d’internet.
Message attribué à Jonathan Spalletta, selon l’accusation
Ce message, envoyé environ deux semaines après la première attaque, pèse plus qu’une vantardise. Il nomme le geste. Il parle de casse, de bug exploité, et il minimise la nature de l’argent pris. Devant un jury, une phrase de ce type réduit la marge de l’erreur de bonne foi. On peut discuter longtemps de la philosophie du code est la loi. On discute moins facilement lorsqu’un accusé décrit lui-même son acte comme un vol.
La prime que le parquet appelle factice
Après ce premier drainage, l’accusation affirme que Spalletta a fait pression sur Uranium pour obtenir un arrangement. Il aurait conservé environ 386 000 dollars et restitué le reste. Le bureau du procureur qualifie cette somme de bug bounty de façade, destinée à éloigner les poursuites. Le mécanisme est connu dans l’industrie. Une équipe rémunère celui qui signale une faille avant qu’elle ne soit abusée, parfois après, si les fonds reviennent. Ici, le calendrier et le montant retenu changent la couleur de l’accord.
Une prime véritable suppose en général un programme publié, un plafond, une divulgation responsable et l’absence d’enrichissement préalable. Une restitution partielle, négociée après coup par celui qui détient déjà les jetons, ressemble davantage à une rançon déguisée. Le jury n’avait pas à qualifier juridiquement le mot bounty. Il avait à décider si l’ensemble des faits relevait de la fraude. Il a répondu oui.
Pour les équipes de protocoles, la leçon est inconfortable. Accepter un rendu partiel sous la pression peut paraître le moindre mal lorsque les pools se vident. Ce compromis n’efface pas l’infraction aux yeux du droit fédéral américain, et il peut même servir plus tard à démontrer que l’auteur savait ce qu’il faisait. La négociation privée ne remplace pas une plainte.
Le 28 avril, les pools se vident
La seconde attaque est celle qui a fait basculer le protocole. Les procureurs décrivent une erreur dans le contrat qui gouvernait les retraits de liquidité. En l’exploitant, Spalletta aurait siphonné 26 pools, pour environ 53,3 millions de dollars de cryptomonnaies selon l’annonce initiale des poursuites. L’annonce du verdict insiste surtout sur la conséquence : Uranium a dû cesser son activité.
Les comptes de l’époque situaient l’incident pendant la migration vers la version 2.1, avec une estimation médiatique proche de 50 millions. L’écart entre 50 et 53 millions n’est pas une contradiction. Il reflète les prix du jour, les jetons inclus et le périmètre retenu. Ce qui compte pour les déposants, c’est la disparition des réserves. Un pool vidé n’est plus un marché. C’est une coquille.
La migration est un moment classique de fragilité. Les équipes recopient des fonctions, ajustent des coefficients, déploient une nouvelle adresse, et invitent les liquidités à suivre. Une erreur d’arrondi, un contrôle de solde incomplet, une fonction de retrait trop permissive : chacun de ces détails peut suffire. Le procès n’a pas transformé Uranium en cas d’école de l’audit. Il a montré qu’une erreur de ce type, une fois répétée à l’échelle, devient une affaire pénale américaine même si le code était public.
Le débat que la défense a perdu
La ligne de défense, telle que rapportée, tient en une distinction. Spalletta n’aurait ni forgé de droits d’accès, ni injecté de logiciel malveillant. Il aurait appelé ce que le contrat offrait à quiconque savait le lire. Cette thèse séduit une partie du milieu technique, habituée à considérer le bytecode comme la seule règle du jeu. Elle séduit moins un jury chargé d’appliquer des statuts fédéraux sur la fraude informatique et le blanchiment.
Le droit américain n’exige pas, pour caractériser une fraude informatique, que l’auteur ait cassé un mot de passe au sens populaire du terme. Il regarde l’accès, l’intention et le préjudice. Un contrat publié sur une chaîne n’est pas un coffre ouvert au vent. C’est un programme qui exécute des instructions. Si ces instructions permettent de retirer le bien d’autrui au-delà de tout droit économique, l’appel répété de la fonction peut encore être poursuivi. Le verdict de Manhattan donne à cette lecture une force concrète.
Il ne clôt pas le débat philosophique. D’autres juridictions, d’autres faits, d’autres jurys pourront tracer la ligne ailleurs. Il clôt, pour ce dossier, l’idée qu’un usage habile d’une fonction publique suffit à écarter la culpabilité. Les deux heures de délibéré suggèrent que les jurés n’ont pas eu besoin d’un long tunnel pour écarter la thèse de la simple lecture du code.
Blanchiment, mélangeurs et trajets de fonds
La condamnation pour blanchiment est celle qui porte le plafond de vingt ans. Selon le bureau du procureur, Spalletta a déplacé les actifs volés à travers une série de transactions en cryptomonnaie, notamment via le service de mélange Tornado Cash, avant d’en dépenser une partie en objets de collection. Le mélangeur n’est pas, à lui seul, une preuve. C’est un indice de dissimulation lorsque les fonds qui y entrent sont déjà rattachés à un drainage.
Des signalements séparés, en janvier 2024, décrivaient un transfert de 2,5 millions de BUSD depuis une adresse étiquetée comme celle de l’exploiteur d’Uranium. En citant PeckShield, ces comptes indiquaient un passage de la BNB Chain vers Ethereum via Li.fi, l’adresse de réception obtenant 812 ETH et environ 505 500 dollars de stablecoins. Ces mouvements tardifs montrent que le dossier ne s’est pas figé en 2021. Les fonds ont continué de circuler, et les enquêteurs ont continué de les suivre.
Le chef de blanchiment change aussi la lecture des achats somptuaires. Dépenser le produit d’un vol n’est pas un loisir neutre. C’est souvent le maillon qui relie une adresse opaque à une personne physique, à une adresse postale, à une carte bancaire, à un salon de vente. Les objets rares ont ici joué ce rôle de pont.
Ce que l’argent est devenu
La liste des acquisitions, telle que dressée par les procureurs, ressemble à un inventaire de salle des ventes plus qu’à un relevé de trader. Une carte Black Lotus de Magic: The Gathering, environ 500 000 dollars. Dix-huit boosters Alpha scellés, environ 1 512 500 dollars. Une boîte scellée de boosters Pokémon de première édition, environ 257 500 dollars. Un set de base Pokémon de première édition complet, environ 750 000 dollars. Un denier Eid Mar, monnaie romaine frappée pour commémorer l’assassinat de Jules César, environ 601 545 dollars. Un fragment de tissu de l’avion original des frères Wright, plus tard emporté sur la Lune par Neil Armstrong, environ 137 500 dollars.
Bloomberg a indiqué que les cartes Pokémon et Magic saisies au domicile du Maryland dépassaient 3 millions de dollars. Le mandat de perquisition a permis de récupérer la Black Lotus, le tissu d’avion et des monnaies anciennes. Ces objets ont une qualité que les jetons n’ont pas : ils se trouvent dans une pièce, sous un toit, au nom d’une personne. Pour un jury, une carte à un demi-million de dollars pèse autrement qu’une adresse hexadécimale.
Les achats cités par le parquet, en ordre de grandeur.
- Boosters Alpha scellés : environ 1,51 million de dollars.
- Set de base Pokémon première édition : environ 750 000 dollars.
- Denier romain Eid Mar : environ 601 500 dollars.
- Black Lotus : environ 500 000 dollars.
- Boîte de boosters Pokémon : environ 257 500 dollars.
- Tissu de l’avion des frères Wright : environ 137 500 dollars.
Le choix des objets n’est pas anodin. Cartes scellées, monnaie antique, relique d’aviation : ce sont des biens que l’on peut conserver hors des places de marché crypto, revendre dans des circuits de collectionneurs, et dont la valeur ne suit pas le cours du bitcoin heure par heure. Ils offrent aussi une forme de prestige. Le message attribué à l’accusé traitait la cryptomonnaie de fausse monnaie d’internet. Les factures, elles, ont acheté des objets que les musées et les salles de ventes prennent très au sérieux.
La saisie de février 2025
Le 24 février 2025, les autorités ont saisi des cryptomonnaies rattachées aux vols, pour une valeur d’environ 31 millions de dollars au moment de la prise. Ce chiffre ne restitue pas l’intégralité du préjudice. Il en couvre une part importante, surtout si l’on ajoute les objets physiques. Il montre aussi que le délai entre l’attaque et la saisie, près de quatre ans, n’a pas rendu la piste illisible.
Une saisie n’est pas une restitution. Les actifs sont gelés sous contrôle judiciaire. Leur sort dépendra des procédures de confiscation, des réclamations de victimes et des décisions du tribunal. Pour les déposants de 2021, la nouvelle est donc double. Une partie des fonds existe encore sous scellés. Rien ne garantit un retour rapide, ni un retour au prorata exact des pertes de l’époque, les cours ayant bougé entre le drainage et la saisie.
Le bureau du procureur a indiqué un point de contact pour les personnes qui estiment avoir été victimes du piratage d’Uranium : les enquêteurs de la sécurité intérieure, via l’adresse dédiée publiée dans le communiqué du 7 octobre. Cette invitation tardive rappelle que beaucoup d’utilisateurs de 2021 n’ont jamais eu de recours clair. Le protocole a fermé. Les forums ont archivé les fils. Le procès rouvre une porte administrative, pas une fenêtre de retrait instantané.
Ce que le calendrier judiciaire dit encore
Entre le verdict et l’audience de peine, les parties préparent des mémoires. La défense peut soulever des questions de calcul du préjudice, de rôle exact des transactions, de coopération éventuelle. L’accusation peut insister sur la répétition, le message privé, la prime contestée et le train de vie financé par les fonds. Le juge Rakoff, habitué des dossiers financiers complexes, arbitrera dans un cadre de peines fédérales où le montant de la perte et le blanchiment pèsent lourd.
Les plafonds de dix et vingt ans ne s’additionnent pas mécaniquement dans l’esprit du public, même si les chefs sont distincts. La pratique américaine permet des peines concurrentes ou consécutives, dans les limites fixées. Annoncer vingt ans comme une certitude serait inexact. Taire ce plafond serait tout aussi trompeur. Le communiqué officiel a choisi la formulation prudente : le Congrès pose la limite, le juge décide.
Une affaire qui dépasse un seul protocole
Uranium Finance n’est pas le plus gros drainage de l’histoire des protocoles. Il est devenu, avec ce verdict, l’un des plus lisibles pour un public non technique. Un nom, un domicile, un jury, des cartes, une date de peine. Cette lisibilité compte. Pendant des années, les exploits de contrats intelligents ont été racontés comme des événements météo : un oracle a glissé, une pool a fondu, une adresse anonyme a disparu dans un mélangeur. Le procès ramène l’événement à une personne poursuivable.
Cela ne signifie pas que chaque chercheur de faille devient un prévenu. Les programmes de primes publiés, les divulgations coordonnées et les tests sur des copies de contrats restent la voie ordinaire de l’audit. Le dossier Spalletta se distingue par le drainage effectif, la conservation d’une part, le second coup trois semaines plus tard, puis la dispersion des fonds. Confondre cet enchaînement avec un simple signalement serait une erreur de lecture.
Pour les équipes qui déploient encore des pools sur des chaînes à frais bas, le rappel est pratique. Une migration de version est un moment à auditer deux fois, pas une formalité de calendrier. Un coefficient de retrait mal posé peut coûter le protocole. Et un accord privé avec celui qui tient les fonds ne vaut pas immunité, du moins pas devant un tribunal fédéral de New York.
Les utilisateurs, cinq ans après
Les déposants de 2021 n’ont, pour la plupart, jamais revu leurs jetons. Certains avaient fourni de la liquidité pour toucher des frais et des récompenses. D’autres échangeaient ponctuellement. Lorsque les pools se vident, la distinction s’efface : il ne reste plus d’actif à retirer. La fermeture du protocole a transformé une perte de marché en perte sèche.
Le contact ouvert par les enquêteurs ne répare pas cette attente. Il permet au moins d’identifier des victimes pour d’éventuelles procédures de restitution. Ceux qui ont encore des preuves de dépôt, des captures de transactions, des identifiants de portefeuille, ont intérêt à les conserver. Les dossiers de confiscation se nourrissent de traces, pas de souvenirs de forum.
Il faut aussi mesurer ce que 31 millions saisis veulent dire face à un préjudice proche de 55 millions, exprimé en dollars de 2021. Les cours ont varié. Une partie des jetons a pu être vendue, mélangée, dépensée en cartes et en monnaies. Une autre dort sous scellés. L’arithmétique exacte appartiendra aux experts du tribunal, pas aux fils de discussion.
Ce que ce procès change pour la lecture du code
L’expression code is law a servi, des années durant, de raccourci. Si le contrat l’exécute, le geste serait licite. Le verdict new-yorkais ne supprime pas le programme. Il rappelle que le programme s’exécute dans un pays, devant des statuts, lorsque l’auteur est identifiable et que les fonds touchent le système financier américain. Spalletta vivait dans le Maryland. Les achats ont laissé des traces physiques. Le jury siégeait à Manhattan. La chaîne, elle, n’a pas de tribunal.
Cette asymétrie explique pourquoi tant d’exploits restent sans visage. Une adresse ne comparaît pas. Une personne qui convertit, mélange, puis achète une relique, si. Le dossier Uranium est autant une affaire de traçage qu’une affaire de faille. Sans le passage vers des objets saisissables, la condamnation aurait été plus difficile à raconter, et peut-être plus difficile à obtenir.
Les protocoles qui se veulent extraterritoriaux continuent d’exister. Leurs utilisateurs, eux, vivent quelque part. Lorsque le préjudice est massif et l’auteur localisable, le droit pénal reprend la main, même cinq ans plus tard. C’est le décalage le plus net de cette journée d’octobre : le bug date d’avril 2021, le verdict date d’octobre 2026.
Une chronologie pour s’y retrouver
Le 8 avril 2021, première attaque sur le contrat de récompenses, près de 1,4 million de dollars selon le parquet. Environ deux semaines plus tard, le message privé qui parle de casse. Puis la négociation aboutissant, selon l’accusation, à une conservation d’environ 386 000 dollars. Le 28 avril, seconde attaque sur les retraits de liquidité, 26 pools, environ 53 millions. Fermeture du protocole dans la foulée. En janvier 2024, des observateurs signalent encore des mouvements depuis une adresse associée à l’exploiteur. Le 24 février 2025, saisie d’environ 31 millions de dollars de cryptomonnaies. Le 30 mars 2026, reddition. Le 7 octobre 2026, verdict. Le 16 février 2027, audience de peine prévue.
Cette ligne du temps évite les raccourcis. Elle montre une affaire longue, pas un coup de filet instantané. Elle montre aussi que les outils de suivi on-chain, les perquisitions et les coopérations entre services ont fini par relier une adresse de 2021 à un domicile du Maryland.
Ce qu’il faut retenir avant février
Le jury a tranché la culpabilité. Il n’a pas tranché la durée de la détention, ni le sort final des cartes, ni le calendrier de restitution. Quiconque annonce une peine définitive avant le 16 février va plus vite que le tribunal. Quiconque réduit l’affaire à une querelle de développeurs passe à côté du blanchiment, des saisies et du message où l’accusé nomme lui-même un casse.
Uranium Finance reste, dans cette histoire, le nom du protocole vidé, pas celui d’une entreprise encore active. Le nom qui comptera devant le juge est celui de Jonathan Spalletta. Entre les deux, il y a des pools disparus, une prime contestée, un mélangeur, et une table d’objets rares qui a rendu l’argent invisible de nouveau visible.
La finance décentralisée n’a pas attendu ce verdict pour savoir que les contrats publics peuvent être abusés. Elle sait désormais qu’un jury de Manhattan peut appeler cet abus une fraude, et le trajet des fonds un blanchiment, lorsque les faits ressemblent à ceux qui viennent d’être jugés. La suite ne se joue plus sur la chaîne. Elle se joue dans le calcul d’une peine.
