





Que devient un protocole de finance décentralisée quand ses réserves s’évaporent en une journée, puis quand, cinq ans plus tard, un jury américain met un nom sur l’auteur des retraits ? Le 7 octobre 2026, à Manhattan, la réponse a pris la forme d’un verdict. Jonathan Spalletta, consultant en cybersécurité de 36 ans installé à Rockville, dans le Maryland, a été reconnu coupable de fraude informatique et de blanchiment d’argent. Le dossier ne parle pas d’une faille abstraite : il parle d’environ 55 millions de dollars sortis d’Uranium Finance en avril 2021, puis d’une partie de cet argent convertie en cartes à collectionner, en monnaie antique et en fragment d’histoire de l’aviation. La peine, elle, n’interviendra que le 16 février 2027.
Entre les deux dates, le récit a tout d’un polar de marché : une première ponction présentée ensuite comme une prime, une seconde attaque qui emporte le protocole, un mélangeur de transactions, des saisies au domicile, et une défense qui soutenait n’avoir fait qu’appeler des fonctions déjà publiques. Le jury n’a pas suivi cette lecture. La possibilité technique d’exécuter une transaction n’a pas suffi, aux yeux des jurés, à établir le droit de prendre l’argent des utilisateurs.
Un verdict qui referme cinq années d’attente
Le procès a duré six jours. À l’issue des débats, le jury fédéral a retenu les deux chefs poursuivis. La fraude informatique expose à un maximum de dix ans de prison. Le blanchiment, lui, peut aller jusqu’à vingt ans. Ces plafonds ne se cumulent pas automatiquement dans l’esprit du public, mais ils fixent le cadre dans lequel le juge Jed Rakoff devra se prononcer. Rien, à ce stade, ne dit quelle peine sera effectivement prononcée. Le calendrier, en revanche, est clair : l’audience de détermination de la peine est fixée au 16 février 2027.
Cinq ans séparent les retraits d’avril 2021 et le verdict d’octobre 2026. Ce délai n’a rien d’anecdotique. Il rappelle à quel point une affaire de finance décentralisée se reconstruit lentement : adresses, ponts, échanges, objets physiques achetés plus tard, expertises, puis salle d’audience. Uranium Finance, de son côté, n’a pas survécu aux pertes. Le protocole a fermé. Les utilisateurs, eux, sont restés avec des soldes qui ne correspondaient plus aux réserves.
Ce que le dossier retient en une lecture.
- Deux attaques en avril 2021, d’abord environ 1,4 million de dollars, puis environ 53,3 millions.
- Un total proche de 54,7 millions avant prise en compte des fonds rendus après la première opération.
- Une seconde attaque touchant 26 réserves, liée à une erreur de multiplicateur dans un contrat de migration.
- Des achats de collection, dont une carte Black Lotus, des paquets Alpha et un ensemble Pokémon de première édition.
- Des saisies d’objets au domicile et, séparément, 31 millions de dollars en cryptomonnaies, valorisés au moment de la saisie de février 2025.
- Une condamnation pour fraude informatique et blanchiment, peine à venir en février 2027.
Qui est l’homme au centre du dossier
Jonathan Spalletta n’est pas décrit, dans les éléments publics du procès, comme un inconnu tombé par hasard sur un contrat. C’est un consultant en cybersécurité, âgé de 36 ans au moment du verdict, domicilié à Rockville. Ce profil compte. Il place l’affaire à la frontière entre compétence technique et responsabilité pénale. Savoir lire un contrat, repérer une erreur de calcul et enchaîner des transactions n’est pas, en soi, un délit. Le jury a toutefois estimé que l’usage qui en a été fait franchissait la ligne.
La défense a insisté sur un point précis : les fonctions appelées étaient publiques. Pas d’identifiants usurpés, pas de code malveillant injecté dans le protocole, pas de porte dérobée au sens classique du piratage d’entreprise. L’argument vise à recadrer l’histoire. Si le contrat répond, dit cette lecture, l’appelant n’a fait qu’utiliser ce que les développeurs ont publié. Le parquet, et finalement les jurés, ont retenu une autre grille : exploiter une erreur pour retirer des fonds sans contrepartie, puis en masquer le parcours, relève de la fraude et du blanchiment.
Cette tension n’est pas nouvelle dans la finance décentralisée. Elle revient dès qu’un retrait massif s’appuie sur une fonction que n’importe quel portefeuille peut appeler. Le verdict new-yorkais ne clôt pas le débat théorique. Il dit, pour ce dossier-là, que la publicité d’une fonction ne vaut pas autorisation de vider les pools.
Uranium Finance, un protocole de pools devenu une affaire pénale
Uranium Finance permettait de déposer des cryptomonnaies et de les échanger grâce à des réserves communes, les pools de liquidité. Le principe est celui de nombreux échanges décentralisés : les utilisateurs apportent deux actifs, reçoivent des parts, et les échanges d’autres utilisateurs s’exécutent contre cette réserve. Les frais et, parfois, des récompenses en jetons rémunèrent ceux qui laissent leurs fonds.
Ce modèle est simple à décrire et difficile à sécuriser. Chaque contrat qui calcule une part, une récompense ou un montant retirable devient un point de rupture. Une erreur d’arrondi, un mauvais facteur, une migration mal écrite : le pool ne « sait » pas qu’il est en train de se vider. Il exécute. C’est exactement le terrain sur lequel se sont jouées les deux attaques d’avril 2021.
Le protocole n’a pas encaissé un seul choc. Il en a subi deux, à vingt jours d’intervalle. La première a ciblé la distribution des récompenses. La seconde a visé les montants retirables des réserves. Ensemble, elles ont atteint un ordre de grandeur qui a rendu la poursuite de l’activité intenable. Uranium Finance a fermé. Le nom est resté, surtout, comme une affaire.
Le 8 avril 2021, la première ponction sur les récompenses
Le 8 avril 2021, Spalletta s’est attaqué au mécanisme qui distribuait les récompenses. En répétant des transactions, il a retiré davantage de jetons que ce à quoi sa position lui donnait droit. Le montant retenu par le dossier avoisine 1,4 million de dollars. Ce n’est pas le coup qui a fait tomber le protocole, mais c’est celui qui installe la méthode : observer une règle de calcul, la solliciter plus souvent ou dans un ordre que les auteurs n’avaient pas prévu, et sortir plus que la part légitime.
Répéter une transaction n’a rien d’exotique sur une chaîne publique. Les robots le font en permanence pour de l’arbitrage. Ici, la répétition servait à gonfler un droit à récompense. La différence est décisive. L’arbitrage capture un écart de prix entre deux marchés. L’exploitation d’une distribution mal bornée capture des jetons qui auraient dû rester dans le mécanisme ou revenir aux autres participants.
Après cette première opération, une partie des fonds a été rendue. Environ 386 000 dollars ont été conservés dans le cadre d’un accord présenté comme une prime de découverte de faille. Le parquet n’a pas accepté cette qualification. Il décrit la « prime » comme un arrangement obtenu sous pression, destiné à tenter d’échapper à des poursuites. Le mot compte. Une prime de bug, dans l’usage du secteur, suppose un cadre : un programme publié, un périmètre, une divulgation, souvent une promesse de ne pas exploiter au-delà du test. Rien, dans la lecture de l’accusation, ne rapproche les 386 000 dollars de ce cadre.
La possibilité technique d’exécuter une transaction n’établit pas le droit de prendre l’argent des utilisateurs.
Lecture retenue à l’issue du verdict
Quand une prime de faille devient un point de litige
Les programmes de primes font partie du paysage des protocoles. Un chercheur signale une erreur, parfois après un test limité, et reçoit une récompense. Le dispositif repose sur la confiance et sur des règles écrites à l’avance. Sans ces règles, la frontière avec le chantage ou le recel de fonds devient floue. C’est précisément ce flou que le parquet a exploité.
Conserver 386 000 dollars après avoir restitué le reste peut, vu de loin, ressembler à un compromis. Vu de près, le dossier y voit une tentative de clore l’affaire avant qu’elle ne devienne pénale. Le jury n’avait pas à requalifier toute l’industrie des primes. Il avait à dire si, dans cette séquence, l’argent retenu et la suite des événements relevaient d’une découverte loyale ou d’un détournement. Le verdict tranche dans le second sens.
Pour les équipes qui lancent encore des pools, la leçon est prosaïque. Une prime se publie avant l’incident, avec un montant plafond, un canal de signalement et l’interdiction d’extraire des fonds réels. Négocier après coup, sous la pression d’un retrait déjà effectué, n’offre aucune protection évidente devant un jury américain.
Le 28 avril, l’erreur de multiplicateur et 26 réserves
Vingt jours plus tard, le 28 avril 2021, une seconde faille a été exploitée. Elle ne concernait plus les récompenses, mais les montants qu’il était possible de retirer des pools. Le cœur technique, tel que le résume le dossier, est une erreur de multiplicateur dans le contrat de migration. Un mauvais facteur dans un calcul de solde permet de retirer des fonds sans apporter la contrepartie attendue. Autrement dit, le contrat accepte une sortie qui ne correspond pas à un dépôt réel.
Cette fois, l’attaque a touché 26 réserves. Le montant détourné avoisine 53,3 millions de dollars. Ajouté à la première ponction, le total approche 54,7 millions, avant de tenir compte de ce qui avait été rendu après le 8 avril. L’ordre de grandeur explique la fermeture. Un protocole de liquidité qui perd l’essentiel de ses réserves n’a plus de marché à proposer. Les parts restantes ne représentent plus les actifs promis.
Une erreur de multiplicateur est l’une des fautes les plus redoutées dans les contrats de migration. Lorsqu’un protocole déplace ses utilisateurs d’une version à une autre, il doit recalculer des soldes, des parts, parfois des dettes. Si le facteur est décalé d’une décimale, ou appliqué deux fois, le contrat peut croire qu’un déposant possède dix ou cent fois sa mise. Le retrait suit. Les autres déposants découvrent le trou lorsqu’il est déjà trop tard pour l’empêcher on-chain.
Le dossier ne présente pas Spalletta comme l’auteur du bug. Il le présente comme celui qui l’a utilisé, à deux reprises, pour sortir des fonds. La distinction importe pour les développeurs, moins pour les utilisateurs lésés. Pour eux, le résultat est le même : la réserve n’est plus là.
Pourquoi une migration peut vider un protocole
Migrer un protocole, c’est changer de contrat sans perdre les utilisateurs. L’opération est banale dans la finance décentralisée et rarement anodine. Il faut figer d’anciens soldes, les relire, les réécrire, parfois autoriser un retrait exceptionnel le temps du basculement. Chaque exception est une porte. Si le calcul qui décide qui peut sortir combien est faux, la porte s’ouvre sur l’ensemble des pools branchés au même contrat.
Le chiffre de 26 réserves touchées montre que la faille n’était pas locale à une paire d’actifs. Elle siégeait dans une logique commune. C’est le scénario le plus coûteux : une seule erreur, de nombreux coffres. Les équipes qui relisent un contrat de migration après coup cherchent exactement ce type de facteur. Les auditeurs aussi. En avril 2021, la relecture n’a pas empêché l’exploitation.
On peut discuter longtemps de la responsabilité des auteurs du code. Le procès, lui, ne jugeait pas l’équipe d’Uranium Finance. Il jugeait l’usage fait de l’erreur. Un contrat défectueux n’efface pas, aux yeux de ce jury, le choix de retirer sans contrepartie puis de déplacer les fonds.
Tornado Cash et le parcours des fonds
Après les retraits, les fonds ont été déplacés à travers une série de transactions. Le dossier cite notamment Tornado Cash, service de mélange conçu pour rendre le chemin d’une somme plus difficile à suivre. Le principe est connu : des dépôts de montants fixes entrent dans un pool commun, des retraits en sortent plus tard, sans lien direct et public entre l’adresse d’entrée et l’adresse de sortie. Ce n’est pas une disparition. C’est une rupture de continuité facile à lire pour un observateur non outillé.
Utiliser un mélangeur n’est pas, dans tous les contextes, une infraction en soi. Ici, il s’inscrit dans le chef de blanchiment. L’accusation relie les retraits sur Uranium Finance, le passage par des transactions destinées à obscurcir le parcours, puis des dépenses identifiables. Le jury a retenu ce lien. Le verdict dit donc deux choses à la fois : l’origine des fonds est illicite au sens des chefs poursuivis, et leur traitement ultérieur l’est aussi.
Tornado Cash occupe, depuis plusieurs années, une place à part dans les affaires américaines. Le service a été au centre de sanctions, de débats sur la responsabilité des développeurs de logiciels, et de procès distincts. L’affaire Spalletta n’est pas le procès du mélangeur. Elle montre toutefois comment un outil de confidentialité, une fois branché sur le produit d’un exploit, devient un élément du récit de blanchiment.
Les enquêteurs ne se sont pas arrêtés au mélange. Une partie de l’argent a financé des achats de collection dont les factures, les intermédiaires ou la présence physique au domicile ont permis de revenir vers le bénéficiaire. C’est souvent là que les dossiers de crypto retrouvent une prise : non dans le mélange lui-même, mais dans ce que l’argent achète ensuite, lorsqu’il redevient un objet, un virement ou une livraison.
Des millions en cartes, en monnaie romaine et en tissu lunaire
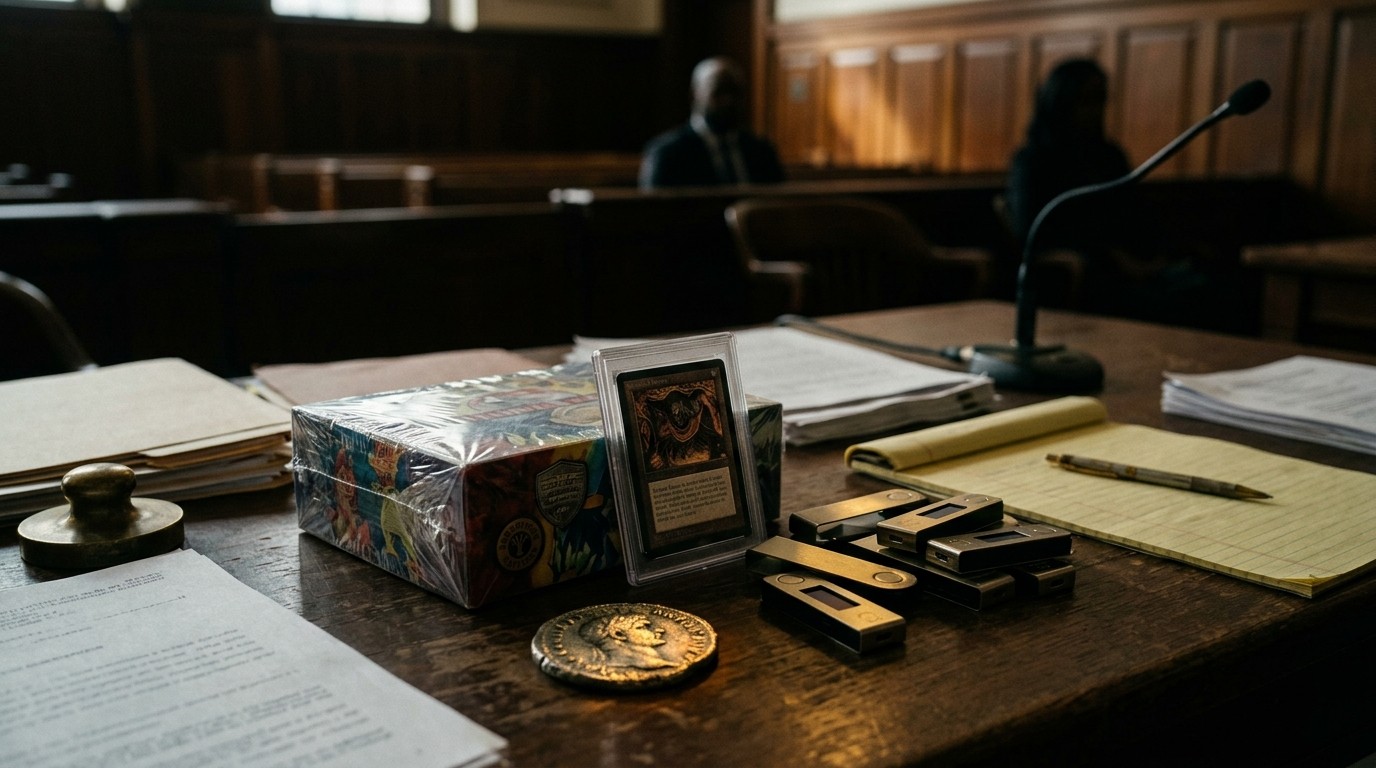
Le volet collection est celui qui a fait sortir l’affaire du cercle des seuls lecteurs de contrats. Le parquet cite une carte Black Lotus de Magic: The Gathering, acquise pour environ 500 000 dollars, ainsi que 18 paquets scellés de cartes Alpha pour environ 1,5 million de dollars. S’y ajoute un ensemble Pokémon de première édition, payé 750 000 dollars. Ces objets ne sont pas des gadgets. Ce sont des pièces dont le marché, étroit et documenté, laisse des traces.
La Black Lotus est l’une des cartes les plus célèbres du jeu de Richard Garfield, tirée des tout premiers sets. Les paquets Alpha scellés relèvent du même âge du jeu : non ouverts, ils concentrent à la fois la rareté et le pari sur ce qu’ils contiennent. L’ensemble Pokémon de première édition appartient à une autre mythologie, celle des cartes sorties à la fin des années 1990, devenues actifs de collection au même titre que des estampes. Payer 750 000 dollars pour un tel ensemble suppose un vendeur, un paiement et, souvent, une authentification.
Les achats ne s’arrêtent pas aux jeux. Une monnaie romaine commémorant l’assassinat de Jules César a été acquise pour plus de 600 000 dollars. Un fragment de tissu de l’avion des frères Wright, emporté sur la Lune par Neil Armstrong, a été payé environ 137 500 dollars. Le contraste est saisissant : d’un côté, des pools de jetons sur une chaîne publique ; de l’autre, une pièce liée aux Ides de mars et un textile passé par l’espace. Le parquet s’en sert pour montrer que les fonds n’ont pas seulement circulé d’adresse en adresse. Ils ont financé un train de vie de collectionneur.
Objets cités par l’accusation, et ordres de grandeur.
- Carte Black Lotus : environ 500 000 dollars.
- Dix-huit paquets scellés Alpha : environ 1,5 million de dollars.
- Ensemble Pokémon de première édition : 750 000 dollars.
- Monnaie romaine liée à l’assassinat de César : plus de 600 000 dollars.
- Fragment de tissu de l’avion des frères Wright, emporté sur la Lune : environ 137 500 dollars.
Aucun de ces prix ne constitue, à lui seul, une preuve. Un collectionneur fortuné peut acheter une Black Lotus sans avoir touché à un protocole. L’enchaînement fait la force du récit d’accusation : retraits, mélange, puis dépenses de collection au domicile de l’homme poursuivi. Les autorités ont saisi plusieurs de ces objets chez lui. Séparément, 31 millions de dollars en cryptomonnaies ont été saisis, valorisation retenue au moment de l’opération de février 2025. La date de valorisation compte, car le prix des actifs numériques bouge. Le dossier parle d’une valeur au jour de la saisie, pas d’un équivalent figé depuis 2021.
Ce que les saisies disent du travail d’enquête
Saisir une carte ou une monnaie antique n’a rien à voir avec geler une adresse. Il faut identifier le bien, le localiser, obtenir l’autorisation, puis le placer sous scellés. Que plusieurs objets cités aient été trouvés au domicile montre que l’enquête a franchi l’étape du simple graphe de transactions. Elle a relié des achats à une personne physique, dans le Maryland, alors que les retraits avaient eu lieu sur des contrats publics en 2021.
Les 31 millions en cryptomonnaies saisis en février 2025 racontent l’autre versant. Une partie des fonds était encore sous forme numérique, des années après les attaques. Cela contredit l’image d’une somme entièrement dépensée en cartes. Le dossier est mixte : du crypto encore saisissable, et des objets déjà achetés. Pour les utilisateurs d’Uranium Finance, aucune de ces saisies ne vaut restitution automatique. Le verdict de culpabilité ouvre une phase de peine. Les suites patrimoniales, elles, suivent d’autres règles, plus lentes encore.
Février 2025 comme date de saisie, octobre 2026 comme date de verdict, février 2027 comme date de peine : le calendrier judiciaire américain, sur un exploit de chaîne, se compte en années. Les protocoles, eux, meurent en quelques heures. Ce décalage est l’une des raisons pour lesquelles les victimes de pools vidés se tournent rarement vers un tribunal comme premier réflexe. Ici, c’est pourtant le tribunal qui a eu le dernier mot sur la responsabilité pénale.
Six jours d’audience et l’argument des fonctions publiques
Pendant six jours, la défense a tenu une ligne constante. Spalletta aurait utilisé des fonctions publiques des contrats, sans identifiants usurpés et sans code malveillant. Traduit hors du prétoire, l’argument dit : le protocole a publié une machine, la machine a répondu, l’appelant n’a pas piraté un serveur au sens où on force une porte. Cette ligne parle à une partie du milieu crypto, habituée au slogan selon lequel le code fait loi.
Le jury ne l’a pas adoptée. Reconnaître coupable de fraude informatique, c’est dire que l’accès ou l’usage, même via une fonction visible, a dépassé ce qui était autorisé. Reconnaître coupable de blanchiment, c’est dire que le traitement ultérieur des fonds prolonge l’infraction. Les deux chefs survivent donc à l’absence de malware et à l’absence de mot de passe volé. Pour les affaires futures, c’est le point le plus cité.
Il ne faut pas en tirer une règle universelle à partir d’un seul verdict. Un jury de Manhattan, sur des faits de 2021, avec des achats de collection documentés, n’écrit pas le code pénal du monde entier. Il montre néanmoins qu’un tribunal américain peut qualifier d’infraction l’exploitation d’une erreur de contrat, dès lors que les fonds pris sont ceux des utilisateurs et que leur parcours est masqué.
Appeler une fonction publique ne suffit pas, aux yeux du jury, à prouver que l’on était autorisé à emporter la réserve.
Enjeu central des six jours d’audience
Le juge Jed Rakoff, qui préside le dossier, a fixé l’audience de peine sans que le verdict lui-même détaille, dans les éléments publics repris par la presse, une motivation écrite des jurés. On sait ce qui a été retenu : l’exploitation des failles et le blanchiment des fonds. On ne sait pas encore comment la peine sera calibrée entre les deux maxima, dix ans d’un côté, vingt de l’autre. Les lettres de soutien, le casier, les sommes restituables et la durée de la procédure pèseront. Rien de tout cela n’est tranché.
Fraude informatique et blanchiment, deux maxima distincts
La fraude informatique, dans ce dossier, vise l’usage non autorisé des systèmes qui géraient les pools. Le plafond cité est de dix ans. Le blanchiment vise le déplacement et l’intégration des fonds, avec un plafond de vingt ans. Annoncer ces deux chiffres sans préciser qu’il s’agit de maxima serait trompeur. Une peine peut être bien en deçà. Elle peut aussi, selon la manière dont le juge articule les chefs, approcher le haut de la fourchette. Le 16 février 2027 dira où se situe ce dossier.
Le lieu du procès n’est pas indifférent. Manhattan concentre une part importante des affaires financières fédérales américaines. Les jurés y entendent régulièrement des dossiers de marchés, de virements et, de plus en plus, de crypto. Cela ne les rend ni plus sévères ni plus cléments par principe. Cela signifie que l’argument « le contrat l’a permis » a été entendu par un jury déjà exposé à des mécaniques financières complexes, et qu’il n’a pas suffi.
Pour Spalletta, la condamnation est pénale. Elle n’éteint pas d’éventuelles demandes civiles des utilisateurs ou du protocole, si celles-ci existent encore et sont recevables. Cinq ans après une fermeture, beaucoup de créances de finance décentralisée ne trouvent plus de structure pour les porter. Le verdict nomme un responsable au sens du droit pénal américain. Il ne recrée pas les pools.
Ce que les utilisateurs d’un pool perdent vraiment
Déposer dans une réserve commune, c’est accepter un risque de contrat en échange d’un rendement ou d’une facilité d’échange. Le risque se matérialise de plusieurs façons : un pirate externe, une clé d’administration, un oracle faux, ou, comme ici, une erreur de calcul exploitée. Dans tous les cas, la part affichée dans le portefeuille peut rester visible alors que l’actif sous-jacent n’est plus dans le contrat. L’interface ment moins qu’elle ne décrit un droit devenu vide.
Uranium Finance a fermé après les pertes. Fermer n’est pas rembourser. Les déposants de 2021 n’ont pas, par le seul verdict de 2026, retrouvé leurs jetons. Les saisies peuvent, dans certains dispositifs, alimenter plus tard une restitution. Rien dans les éléments publics ne permet d’annoncer un calendrier de remboursement. Le tenir pour acquis serait inventer une issue que le tribunal n’a pas dite.
Cette distance entre culpabilité et indemnisation est la partie la plus froide du dossier. Elle explique aussi pourquoi le récit des cartes Pokémon circule plus vite que celui des pools. Une carte à 750 000 dollars se raconte. Une part de liquidité qui vaut zéro se constate, puis s’oublie, sauf pour celui qui l’a déposée.
Le code publié n’est pas un permis de retrait
Depuis les premiers gros exploits de contrats, une partie du secteur répète que si la fonction est appelable, l’appel est licite. La formule rassure les développeurs qui ne veulent pas devenir assureurs de leurs bugs. Elle inquiète les déposants, qui croyaient placer des fonds dans une réserve, pas dans un puzzle ouvert. Le verdict d’octobre 2026 donne un point d’appui à la seconde lecture, au moins devant ce tribunal et pour ces faits.
Il ne dit pas que toute extraction de valeur sur un contrat mal écrit est un délit. L’arbitrage, la liquidation prévue par un protocole de prêt, le retrait de ses propres fonds restent des usages ordinaires. La ligne retenue ici passe par l’absence de contrepartie et par le bénéfice personnel tiré d’une erreur, puis par le masquage. Ce n’est pas un slogan. C’est une qualification pénale appliquée à une séquence précise.
Les équipes qui écrivent encore des migrations peuvent en tirer une conséquence pratique, sans attendre la peine de 2027. Un multiplicateur se teste contre des soldes connus. Un retrait sans dépôt correspondant doit échouer. Une fonction publique qui déplace la réserve entière n’est pas « publique » au sens d’un service ouvert à tous : elle est dangereuse. L’audit ne remplace pas ce test. Il le précède, ou il arrive trop tard, comme en avril 2021.
Chronologie d’une affaire qui a mis cinq ans à être jugée
Le 8 avril 2021, première attaque sur les récompenses, environ 1,4 million de dollars, puis restitution partielle et conservation d’environ 386 000 dollars sous l’étiquette contestée de prime. Le 28 avril 2021, seconde attaque, 26 réserves, environ 53,3 millions, erreur de multiplicateur dans le contrat de migration, fermeture du protocole. Dans les mois et années qui suivent, déplacement des fonds, usage notamment de Tornado Cash, achats de cartes et d’objets historiques.
En février 2025, saisie de cryptomonnaies valorisées à 31 millions de dollars au jour de l’opération, et saisie d’objets au domicile. Le 7 octobre 2026, verdict de culpabilité à Manhattan après six jours de procès. Le 16 février 2027, audience de peine devant le juge Jed Rakoff. Entre ces bornes, le nom d’Uranium Finance est passé du statut de protocole à celui de pièce à conviction.
Cette chronologie sert de garde-fou. Elle empêche de mélanger la date des faits et la date du jugement. Elle rappelle aussi que la valorisation des saisies n’est pas le montant des attaques. 54,7 millions d’un côté, 31 millions saisis en crypto de l’autre, plus des objets : les chiffres ne s’additionnent pas naïvement. Une partie a été dépensée, une partie rendue dès 2021, une partie saisie, une partie peut avoir changé de prix.
Collectionner avec des fonds contestés, un risque sous-estimé
Les marchés de cartes et d’objets historiques aiment la discrétion et les paiements rapides. Ils n’aiment pas, en revanche, les dossiers fédéraux. Acheter une Black Lotus ou une monnaie des Ides de mars laisse un vendeur, parfois une maison, souvent une expertise. Lorsque l’acheteur devient mis en cause, ces intermédiaires deviennent des témoins possibles. Le volet Pokémon du dossier illustre la même mécanique : un ensemble de première édition à 750 000 dollars n’est pas un achat anonyme de bureau de tabac.
Il serait faux d’en conclure que tout collectionneur payé en crypto est suspect. Le marché des cartes a ses propres fortunes, bien antérieures aux pools de liquidité. L’enseignement est plus étroit. Convertir le produit d’un retrait contesté en objet rare ne le fait pas sortir du dossier. Cela lui donne une adresse postale. Les scellés posés au domicile de Rockville en sont la démonstration.
Le fragment de tissu lié aux frères Wright et à Armstrong ajoute une couche symbolique dont le parquet n’avait pas besoin pour les chiffres, mais qui marque les esprits. Un textile passé par la Lune, payé environ 137 500 dollars, côtoie dans le même récit des paquets de cartes scellés. L’éclectisme des achats suggère moins une stratégie de blanchiment unique qu’une série de dépenses de collectionneur, une fois les fonds disponibles. Le jury a néanmoins rattaché cet ensemble au blanchiment, non à un hobby séparé.
Ce que le secteur des pools peut retenir sans attendre 2027
Première retenue : une erreur de récompense et une erreur de retrait sont deux portes différentes, et toutes deux ont été empruntées. Borner les émissions ne protège pas un contrat de migration, et inversement. Deuxième retenue : restituer une partie après coup ne réécrit pas la première extraction, surtout si le solde conservé est requalifié en pression plutôt qu’en prime. Troisième retenue : le passage par un mélangeur, suivi d’achats identifiables, nourrit un chef distinct de blanchiment.
Quatrième retenue, plus inconfortable pour les puristes du code : la publicité d’une fonction n’a pas convaincu ce jury. Les protocoles qui s’en remettent encore à cette seule ligne, dans leurs conditions d’utilisation, s’exposent à une lecture judiciaire inverse le jour où un retrait massif atterrit devant un tribunal comparable. Cinquième retenue : la fermeture du protocole ne clôt pas la poursuite. Uranium Finance n’opère plus. Le nom circule encore, attaché à une condamnation.
Aucune de ces retenues ne remplace un audit ni un plafond de retrait pendant une migration. Elles décrivent seulement ce qu’un verdict déjà rendu permet de dire sans inventer la peine à venir. Le 16 février 2027 ajoutera un quantum. Il ne réécrira pas les faits d’avril 2021.
Une affaire locale, un écho plus large
Spalletta vivait dans le Maryland. Le procès s’est tenu à Manhattan. Les pools, eux, étaient accessibles à quiconque pouvait signer une transaction. Cette géographie est typique des dossiers de finance décentralisée traités aux États-Unis : l’utilisateur peut être n’importe où, le prévenu est là où il réside, le tribunal est là où l’accusation fédérale choisit de porter l’affaire. Les déposants non américains n’en deviennent pas pour autant des parties au pénal. Ils restent, au mieux, des victimes décrites dans un dossier qu’ils ne pilotent pas.
L’écho dépasse pourtant Rockville. Chaque exploit de pool pose la même question aux équipes suivantes : qui répond lorsque le multiplicateur est faux ? Le verdict propose une réponse partielle. L’exploitant peut répondre devant un jury, des années plus tard, si l’enquête relie les retraits à une personne. Il ne propose pas de réponse sur le remboursement intégral, ni sur la qualité du code d’origine. Les deux sujets restent ouverts, et ils ne se confondent pas.
Cinq ans après les attaques, la phrase qui résume le jugement tient en peu de mots. L’exploitation des failles et le blanchiment des fonds ont été retenus. Le reste, la durée exacte d’une éventuelle détention, le sort précis de chaque carte saisie, la part qui reviendra ou non aux anciens déposants, appartient à la phase qui s’ouvre. D’ici février 2027, Uranium Finance reste ce qu’elle est devenue le 28 avril 2021 : un protocole arrêté, et désormais un précédent.
]]>


