




On croit souvent qu’une arnaque crypto commence par un lien douteux, un faux site qui demande la graine, un pop-up qui réclame une autorisation trop large. Cette fois, le scénario est plus cruel. Les victimes ont tout fait elles-mêmes. Elles ont ouvert YouTube, regardé un tutoriel soigné, copié un bout de code, branché leur portefeuille, déployé un contrat, puis l’ont alimenté comme on alimente un robot censé chasser les écarts de prix. À la fin, 274,6 ETH ont quitté 224 personnes. Environ 517 000 dollars au moment des transferts. Pas un seul grand poisson pour tout expliquer. Une médiane d’un ether par incident. Une mécanique industrielle déguisée en cours particulier.
Le Piège Se Présente Comme Une Leçon
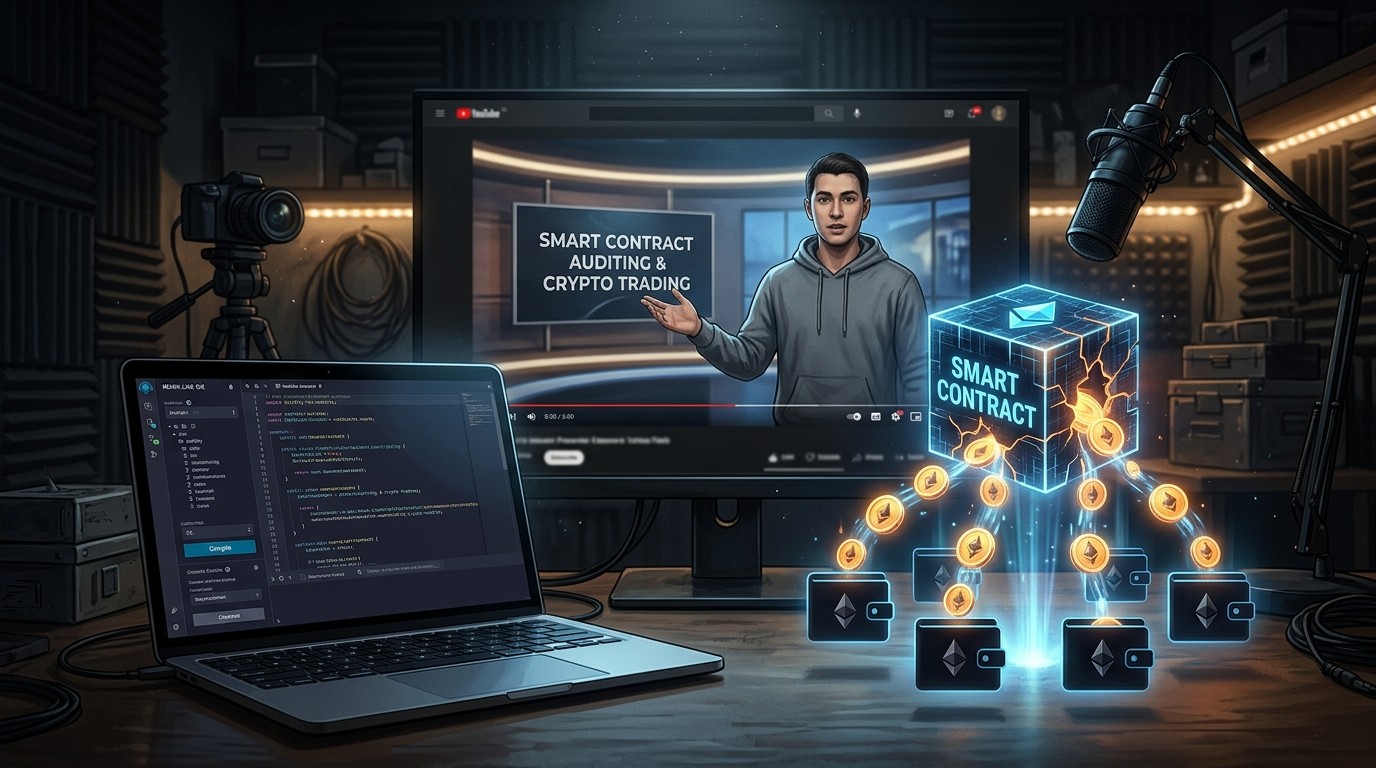
Le rapport de TRM Labs, publié le 14 septembre 2026, décrit une campagne où neuf vidéos presque identiques circulaient sous des identités de créateurs différentes. Des présentateurs virtuels, des voix générées, un discours pédagogique. Promesse centrale : construire un bot d’arbitrage entièrement automatisé grâce à Claude, le modèle d’Anthropic. L’intelligence artificielle n’était qu’une enseigne. Elle servait à rassurer, à moderniser le discours, à faire croire que l’on entrait dans un atelier d’ingénierie et non dans un filet.
Les utilisateurs n’étaient pas renvoyés vers une page qui réclamait d’emblée l’accès au portefeuille. On leur proposait un parcours éducatif. Copier le code. Ouvrir un compilateur choisi par le présentateur. Certaines pages imitaient Remix, l’environnement de développement que des milliers de personnes utilisent déjà pour écrire et déployer des contrats Ethereum. Le geste paraissait familier. Le cadre paraissait légitime. Chaque étape était initiée par la victime.
Les victimes ont déployé 234 contrats. Certaines personnes en ont créé plusieurs. L’argent a fini sur six adresses de collecte.
Synthèse du rapport TRM Labs
Ce Que Les Chiffres Racontent Vraiment
Deux cent trente-quatre contrats déployés. Deux cent vingt-quatre victimes. L’écart n’est pas anodin. Il montre que certains participants ont recommencé, comme on relance un essai après un premier dépôt trop petit, ou comme on croit corriger une erreur de compilation. Les fonds volés ont convergé vers six adresses contrôlées par les opérateurs. La médiane d’un ether par incident indique une stratégie de volume. On ne vise pas uniquement le naive qui mise tout. On vise aussi celui qui « teste » avec une somme qu’il juge raisonnable.
Au cours des heures où les transferts ont eu lieu, ces 274,6 ETH valaient environ 517 000 dollars. Le montant n’a rien d’abstrait. Il correspond à des dépôts pensés comme capital de trading. L’utilisateur croyait fournir du carburant à une machine. La machine n’avait qu’une fonction réelle : recevoir, attendre un seuil, vider.
Ce que l’enquête a isolé avec netteté.
- Neuf tutoriels YouTube presque jumeaux, sous des identités distinctes.
- Des compilateurs contrôlés par les opérateurs, parfois copiés sur Remix.
- Un backend qui remplaçait le code affiché par un contrat voleur.
- Un seuil de 0,05 ETH au-delà duquel le contrat vidait le solde.
- Deux boutons, Démarrer et Retirer, qui faisaient la même chose.
Le Compilateur Mentait Pendant Que L’Écran Sourit
Dans une variante étudiée, un script côté serveur ignorait le code collé par l’utilisateur. L’interface montrait un programme propre, commenté, rassurant. Derrière, le site allait chercher un autre contrat sur un serveur des arnaqueurs et préparait celui-là pour le déploiement. L’utilisateur voyait une chose. La chaîne recevait autre chose. Vérifier le texte dans la fenêtre ne suffisait plus. Le mensonge n’était plus dans le discours. Il était dans la substitution.
Le contrat de remplacement acceptait les dépôts d’ether, exactement comme un bot qui a besoin de liquidité. Une fois le solde au-dessus de 0,05 ETH, appeler Démarrer ou Retirer envoyait l’argent vers une adresse des opérateurs. Les libellés des boutons imitaient une interface de trading. Ils n’activaient aucune stratégie. Ils ne rendaient rien. Aucun modèle d’intelligence artificielle n’interagissait avec le contrat déployé. La marque Claude n’était qu’un habillage commercial.
Cette architecture contourne une partie des défenses habituelles. Un portefeuille peut afficher honnêtement : déploiement d’un contrat, envoi d’ether, appel de fonction. Il manque le contexte. Il ne sait pas que le tutoriel et le compilateur ont menti sur le bytecode réel. Une adresse fraîche n’apparaît pas forcément sur une liste noire. La victime n’a pas livré sa graine. Elle a signé des actes qu’elle croyait comprendre.
Pourquoi Cette Méthode Passe Entre Les Mailles
Les campagnes classiques s’appuient souvent sur un nom de domaine copié, un résultat de recherche empoisonné, une demande d’autorisation trop large sur des jetons déjà détenus. Les simulations de portefeuille et les listes de blocage peuvent alors intercepter une adresse connue, un domaine trompeur, une permission qui donne la clé du coffre. Ici, chaque victime devient déployeur d’un contrat neuf. Le piège se déplace en amont, au moment où l’on croit fabriquer l’outil soi-même.
En juillet, le même média avait déjà décrit comment les drainers abusent de permissions légitimes. L’utilisateur approuve un contrat malveillant, puis la chaîne enregistre un transfert autorisé. La campagne des bots IA recule d’un cran. Elle ne demande pas de faire confiance à un contrat existant. Elle convainc la personne qu’elle écrit le logiciel. La confiance n’est plus accordée à un inconnu. Elle est accordée à son propre geste, mal informé.
Un portefeuille peut dire la vérité transactionnelle et laisser passer le mensonge pédagogique.
Lecture du mécanisme
Un autre dossier, en août, montrait comment la publicité en ligne peut diriger vers une infrastructure hostile. Un utilisateur avait perdu environ 550 000 USDC après un résultat sponsorisé menant à un faux site Hyperliquid, relié par Salus à l’écosystème Inferno drainer. Dans cette affaire, l’infrastructure découpait automatiquement le butin entre plusieurs adresses. Des groupes liés à ce type de services ont été associés à près de 52,74 millions de dollars de pertes. Le modèle est clair : certains attirent, d’autres industrialisent le vol, le swap, la consolidation et le partage.
L’Illusion De L’Atelier Personnel
Il faut s’arrêter sur la psychologie du tutoriel. Une vidéo YouTube donne une intimité feinte. On entend une voix. On voit un écran partagé. On a l’impression d’être guidé par quelqu’un qui a déjà réussi. Les hôtes virtuels renforcent cette impression tout en effaçant l’humain vérifiable. Pas de vrai visage à recouper. Pas d’historique de chaîne solide. Neuf copies sous des masques différents multiplient les portes d’entrée sans multiplier le risque d’un démasquage unique.
Le mot arbitrage fait le reste. Il évoque une stratégie froide, mathématique, presque professionnelle. On n’achète pas un rêve de multiplication miraculeuse. On achète l’idée d’un écart de prix à capturer. Le dépôt n’est plus une mise. C’est un fonds de roulement. Cette translation sémantique désarme. Elle transforme la prudence en formalité. On vérifie moins le bytecode quand on croit assembler soi-même la machine.
Remix, ou son imitation, joue le rôle d’objet transitionnel. Beaucoup de développeurs débutants l’ont déjà ouvert. Son interface dit sérieux. Brancher un portefeuille dans ce cadre ne ressemble pas à connecter son compte sur un casino. Cela ressemble à compiler. Le langage de l’ingénierie recouvre le langage de la fraude.
Ce Que Le Contrat Ne Faisait Pas
TRM n’a trouvé ni système d’arbitrage, ni fonction d’intelligence artificielle dans la variante examinée. Le contrat recevait. Au-delà du seuil, il transférable. Point. Les boutons Démarrer et Retirer n’étaient pas deux chemins. C’étaient deux étiquettes pour la même sortie. Cette redondance n’est pas un hasard. Elle capture aussi bien l’impatient qui veut lancer la stratégie que le prudent qui veut récupérer son capital.
Le seuil de 0,05 ETH filtre le bruit. Un dépôt dérisoire ne vaut pas le risque opérationnel. Un dépôt « sérieux » déclenche la pompe. La médiane d’un ether colle à cette logique. Assez pour que ça compte. Pas forcément assez pour que chaque victime alerte immédiatement tout son réseau. Le volume se construit par accumulation de pertes moyennes.
Signaux que le tutoriel aurait dû faire sonner.
- Un compilateur imposé par la vidéo plutôt qu’un outil officiel connu et vérifié hors écran.
- Une promesse de bot autonome branché sur une marque d’IA sans dépôt de code audité.
- L’obligation de financer le contrat avant toute preuve d’exécution réelle.
- Des présentateurs générés, des chaînes neuves, des scripts presque identiques.
- L’impossibilité de retrouver le bytecode déployé dans le texte affiché.
Les Défenses Qui Croient Suffire
Les blocklists attrapent l’adresse déjà brûlée. Les simulations attrapent la permission trop large. Les avertissements de domaine attrapent le faux site mal orthographié. Cette campagne contourne ces trois réflexes. L’adresse est neuve. La permission est celle, banale, de déployer et d’appeler. Le domaine du compilateur peut sembler technique plutôt que financier. Le cerveau de l’utilisateur, lui, est occupé à suivre une recette.
Il reste pourtant des gestes simples, moins glamour que l’IA, plus efficaces que la confiance. Vérifier le bytecode réel après déploiement sur un explorateur. Comparer le hash du code source avec ce qui est réellement onchain. Ne jamais financer un contrat issu d’un tutoriel avant une revue indépendante. Utiliser un portefeuille de test avec des sommes que l’on accepte de perdre. Se méfier de tout compilateur dont l’URL arrive uniquement par une vidéo.
Ces précautions ne sont pas une morale de donneur de leçons. Elles répondent à une asymétrie. L’arnaqueur contrôle le pipeline de compilation. La victime contrôle seulement ce qu’elle voit. Tant que l’œil et la chaîne ne regardent pas le même objet, la pédagogie reste une arme.
Que Faire Après La Perte
Aux États-Unis, le centre de plaintes pour crimes Internet du FBI accepte les signalements de fraude en cryptomonnaie. L’agence indique que ces données aident à relier les dossiers, à suivre les méthodes émergentes et, parfois, à geler des fonds. En 2024, les pertes déclarées pour la cybercriminalité ont atteint 16,6 milliards de dollars, contre 12,5 milliards en 2023. Le conseil est pragmatique : déposer même en cas de doute sur la qualification exacte. La plainte peut circuler entre services fédéraux, locaux ou internationaux.
Du côté d’Ethereum, la fondation a soutenu en février un ingénieur de la Security Alliance chargé de suivre et de perturber les drainers. L’alliance cite 84 millions de dollars de pertes liées aux drainers en 2025, le niveau le plus bas enregistré. Son réseau inclut MetaMask, Phantom, WalletConnect et Backpack, qui partagent des renseignements sur les campagnes et les infrastructures. La baisse globale n’annule pas l’apparition de variantes plus rusées. Elle montre seulement que la pression fonctionne par à-coups, jamais de manière définitive.
Pour une victime individuelle, le calendrier compte. Documenter les transactions, les URL, les identifiants des vidéos, les adresses de collecte. Ne pas renvoyer d’ether « pour débloquer » un prétendu support. Ne pas installer un second outil miracle promis par le même écosystème. Le second acte d’une arnaque consiste souvent à monétiser le désespoir du premier.
YouTube Comme Salle De Classe Hostile
La plateforme n’est pas le cerveau de l’opération. Elle en est la vitrine. Neuf vidéos similaires sous des identités distinctes, c’est une tactique de dispersion. Si l’une tombe, les autres restent. Les voix générées réduisent le coût de production et la trace humaine. Le format tutoriel bénéficie d’un préjugé favorable : celui qui enseigne semble déjà du bon côté de la compétence.
Le public cible n’est pas seulement le débutant total. C’est aussi la personne assez technique pour ouvrir un compilateur, assez ambitieuse pour parler d’arbitrage, assez pressée pour ne pas auditer. Cette zone grise est vaste. Elle grandit à chaque vague d’outils no-code et d’assistants de génération de contrats. Plus le déploiement paraît accessible, plus le mensonge sur le code devient rentable.
On peut attendre des plateformes qu’elles détectent des scripts jumeaux, des voix clonées, des redirections vers des compilateurs inconnus. On ne peut pas attendre qu’elles comprennent Solidity à la place de l’utilisateur. La responsabilité se partage mal. Elle se concentre, au moment de signer, sur celui qui détient les clés.
L’Ia Comme Décor, Pas Comme Cerveau
Associer Claude à un bot d’arbitrage n’avait pas besoin d’être vrai pour être efficace. Le nom d’un modèle connu apporte une aura de recherche, de laboratoire, de sérieux. Il suggère qu’un système intelligent va surveiller les carnets d’ordres pendant que l’utilisateur dort. Or le contrat onchain n’avait rien à négocier. Il n’avait qu’à attendre le bon bouton.
Cette décoration va se répéter. Chaque nouvelle marque d’assistant deviendra un habillage possible. Le risque n’est pas que l’IA vole toute seule. Le risque est qu’on lui prête une autorité qu’elle n’exerce pas dans le code déployé. Distinguer le discours marketing du bytecode n’est plus un luxe de développeur. C’est une hygiène de portefeuille.
La marque de l’assistant servait d’argument de vente. Le contrat, lui, ne parlait à aucun modèle.
Constats de l’analyse onchain
Il faudra s’habituer à vérifier trois couches distinctes. La vidéo. L’interface du compilateur. Le contrat réellement publié. Tant que ces trois couches ne sont pas réconciliées, le tutoriel reste un théâtre. On y applaudit un bot. On finance un siphon.
Six Adresses, Une Logistique
La concentration vers six adresses de collecte décrit une équipe qui assume la logistique après le spectacle. Attirer n’est qu’une moitié du métier. L’autre moitié consiste à recevoir, éventuellement convertir, répartir, distancer. Les dossiers voisins, notamment ceux liés aux drainers et à la publicité sponsorisée, montrent des services backend capables de découper le butin automatiquement. Même si cette campagne-ci n’est pas présentée comme le même réseau, la division du travail est désormais un standard du crime onchain.
Pour les enquêteurs, six points de collecte valent mieux qu’une poussière d’adresses. Pour les victimes, cela n’allège rien. L’ether parti l’est souvent pour de bon, surtout une fois mélangé ou échangé. D’où l’insistance des autorités américaines sur le dépôt rapide de plainte. Une chance mince vaut mieux qu’une résignation immédiate.
Comparer Sans Confondre
Le pont Verus sur Ethereum a de nouveau été visé pour 7,54 millions de dollars après un exploit de mai. Ce n’est pas la même histoire. Là, on parle d’une faille d’infrastructure. Ici, on parle d’une manipulation de l’utilisateur-développeur. Melanger les deux brouille le diagnostic. L’une demande des audits de ponts. L’autre demande une culture du doute face aux tutoriels.
Les drainers classiques demandent une approbation trop généreuse. Cette campagne demande un acte de création. Le résultat se ressemble : l’argent change de main avec la bénédiction apparente de la victime. Le chemin mental diffère. Se protéger contre l’un ne protège pas automatiquement contre l’autre. Il faut des réflexes pour les permissions. Il en faut d’autres pour le code que l’on croit avoir écrit.
Le cas Hyperliquid d’août rappelle encore autre chose : l’entrée peut être une publicité, une recherche, une vidéo. La sortie, elle, est souvent la même famille d’infrastructures. Comprendre l’entrée aide à ne pas cliquer. Comprendre la sortie aide à documenter et signaler.
Une Checklist Avant Tout Déploiement Guidé
Avant de suivre un tutoriel qui aboutit à un contrat financé, quelques questions brutales. Qui héberge le compilateur ? Puis-je ouvrir le même code dans un environnement dont l’origine ne dépend pas de la vidéo ? Ai-je comparé le bytecode publié au source que je crois avoir compilé ? Le contrat a-t-il une fonction de retrait vers mon adresse, vérifiable, et non vers une adresse cachée ? Ai-je testé sur un réseau d’essai avec de faux ether ?
Si une seule réponse flotte, le dépôt réel n’a pas lieu d’être. L’arbitrage n’est pas une urgence médicale. Aucun écart de prix ne justifie de signer dans le brouillard. Les opérateurs comptent précisément sur cette fausse urgence, celle de « lancer le bot maintenant ».
- Isoler un portefeuille de test sans actifs de long terme.
- Recompiler hors de l’interface imposée par le présentateur.
- Lire le contrat vérifié sur l’explorateur après déploiement.
- Refuser tout seuil de financement avant preuve d’une logique de trading réelle.
- Conserver captures, URL et identifiants de la vidéo dès le premier doute.
Ce Que Cette Affaire Dit Du Marché
Le marché crypto n’est pas seulement un théâtre de protocoles. C’est un théâtre d’apprentissages accélérés. Des milliers de personnes veulent passer de spectateur à opérateur. Les tutoriels répondent à cette soif. Les fraudeurs aussi. Tant que déployer un contrat tiendra en vingt minutes de vidéo, quelqu’un vendra vingt minutes de mensonge.
Les 517 000 dollars de cette campagne ne redessinent pas à eux seuls la carte des pertes mondiales. Ils dessinent un style. Moins de phishing grossier. Plus de pédagogie falsifiée. Moins de demande de graine. Plus de substitution de code. C’est un déplacement vers l’utilisateur qui se croit déjà un peu développeur.
Les équipes de sécurité onchain le savent. Les fondations le savent. Les portefeuilles partagent davantage d’intelligence. Reste le maillon que personne ne peut patcher à distance : la minute où une personne, seule devant un écran, décide que le bouton Démarrer veut dire démarrer.
Garder Le Fil Sans Se Endormir
L’histoire tient en une phrase presque sèche. Des tutoriels ont transformé des spectateurs en déployeurs. Un compilateur a trahi l’écran. Un contrat a attendu 0,05 ETH. Deux boutons ont vidé la caisse. Six adresses ont reçu. Deux cent vingt-quatre personnes ont payé le droit d’avoir cru fabriquer un outil.
On peut raconter cela comme une anecdote de plus. On peut aussi y voir un mode d’emploi inversé. Tout ce qui se présente comme un atelier doit être traité comme une scène. Tout ce qui se présente comme une IA doit être ramené au code publié. Tout ce qui se présente comme un bot doit prouver qu’il trade avant de recevoir un ether.
La suite appartiendra à ceux qui documentent les prochaines copies, aux plateformes qui les retirent, aux portefeuilles qui contextualisent mieux un déploiement issu d’un tutoriel, et surtout aux utilisateurs qui acceptent de ralentir. Dans cet univers, la lenteur n’est pas un frein à la performance. C’est souvent la seule stratégie qui reste gratuite.
Les chiffres du 14 septembre 2026 ne sont pas une leçon de morale. Ce sont des coordonnées. 234 contrats. 224 victimes. 274,6 ETH. Six collecteurs. Un seuil. Deux boutons menteurs. Un compilateur qui substituait. Une marque d’assistant utilisée comme décor. Autant de pièces à reconnaître la prochaine fois qu’une voix calme, sur une vidéo nette, proposera de construire ensemble la machine qui travaillera pendant votre sommeil.


