
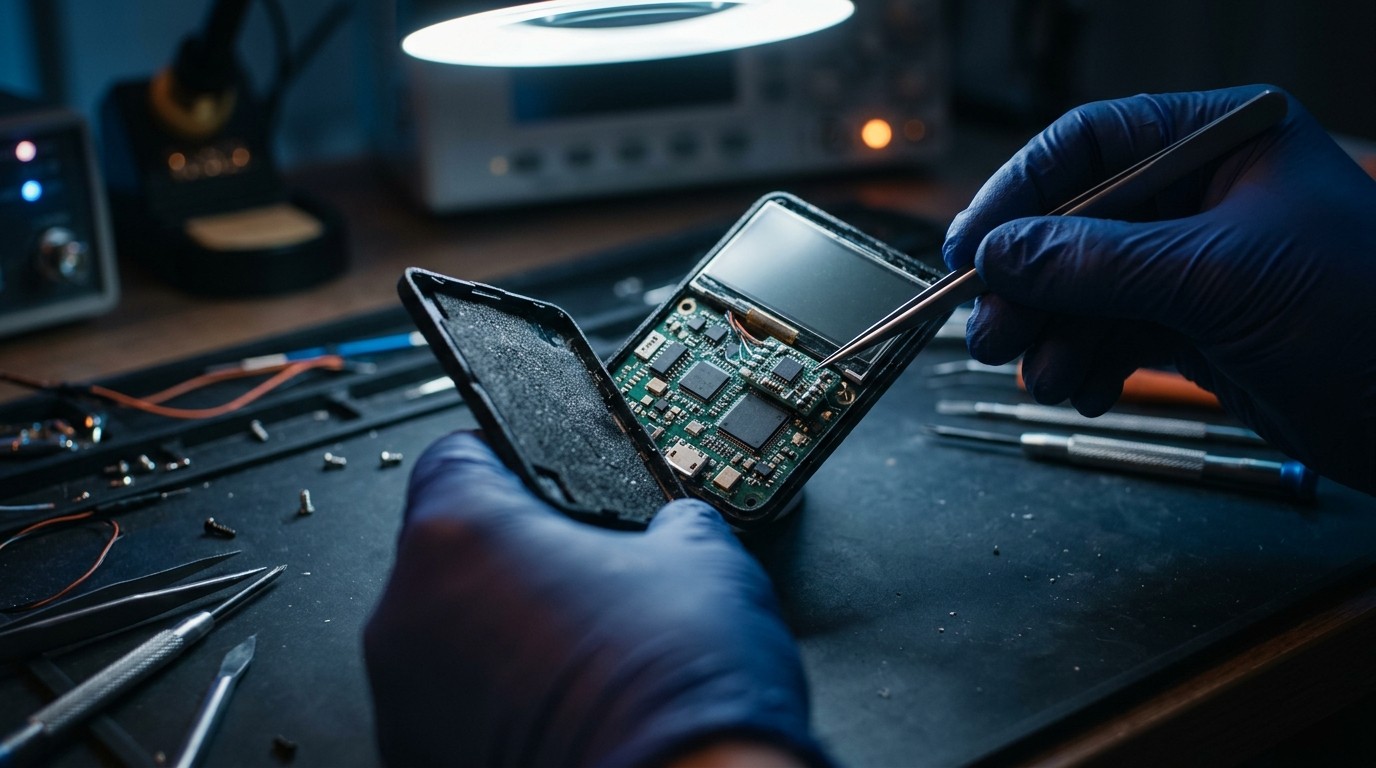

Imaginez ouvrir le colis de votre nouveau portefeuille matériel, le brancher pour la première fois et croire en toute confiance que vos clés privées restent à l’abri. Pourtant, un circuit supplémentaire, invisible à l’œil nu, pourrait déjà enregistrer chaque mot de récupération affiché à l’écran et l’envoyer à distance. C’est exactement ce que Trezor a récemment mis au jour. Trois appareils Safe 5, vendus par un ancien revendeur autorisé, contenaient un implant physique capable de copier les informations sensibles sans jamais toucher au firmware ni au Secure Element. Cette découverte a forcé le fabricant à revoir en profondeur son réseau de distribution et à rappeler que la confiance placée dans un canal officiel n’est jamais totale.
La Découverte Qui Bouleverse La Chaîne D’Approvisionnement
Tout a commencé par un signalement isolé. Un client indonésien a remarqué quelque chose d’anormal dans son Safe 5 acheté en août via la boutique Tokopedia de CryptoBilis. Après avoir contacté le support, Trezor a rapidement compris qu’il ne s’agissait pas d’un simple défaut de fabrication. Une carte électronique additionnelle avait été insérée entre la carte principale et l’écran. Cette modification discrète permettait de lire en temps réel les données envoyées vers l’affichage, y compris les mots de récupération et les phrases secrètes éventuellement saisies.
Les enquêteurs ont ensuite identifié deux autres exemplaires à partir de photographies envoyées par des clients. Les trois appareils avaient été acquis entre le 20 août et le 23 septembre 2026, soit avant même que CryptoBilis ne soit retiré de la liste des revendeurs autorisés le 9 octobre. Aucun propriétaire n’a signalé de perte de fonds à ce jour, mais la seule existence de ces implants suffit à démontrer la fragilité de la chaîne logistique.
Un Implant Qui Ne Touche Ni Au Firmware Ni Au Secure Element
Contrairement aux attaques logicielles classiques, l’implant laissait le logiciel officiel intact. Le Secure Element continuait de fonctionner normalement et le certificat d’authenticité restait valide. Trezor Suite pouvait donc afficher un appareil authentique alors que le circuit pirate interceptait déjà les informations destinées à l’écran. Une fois capturés, les mots de récupération étaient chiffrés puis transmis via le réseau mobile vers un serveur distant. Si la connexion n’était pas disponible, les données étaient stockées en attente d’une nouvelle tentative.
Cette méthode contourne complètement les conseils habituels de sécurité. Même un utilisateur qui n’a jamais connecté son ordinateur à internet et qui a scrupuleusement noté sa seed sur papier peut se retrouver exposé. L’écran du portefeuille, censé être le dernier bastion de confiance, devient lui-même le point de fuite.
L’implant n’a pas besoin de remplacer le firmware. Il se contente d’écouter ce que le logiciel légitime affiche. C’est précisément ce qui le rend si difficile à détecter pour un utilisateur ordinaire.
Équipe sécurité Trezor
Les Mesures Prises Par Le Fabricant
Dès le 30 octobre, avant même d’avoir reçu le premier appareil en laboratoire, Trezor a publié un avertissement. Tous les clients ayant acheté un modèle quelconque auprès de CryptoBilis à partir de mars 2026 ont été invités à transférer leurs fonds vers un nouveau portefeuille généré avec une nouvelle seed. Le 11 novembre, la version firmware 2.13.1 a été déployée. Elle empêche les implants identifiés de capturer de nouvelles informations. Pourtant, le fabricant insiste : une mise à jour logicielle ne peut pas effacer une seed déjà copiée auparavant.
Ce que Trezor a clairement communiqué :
- Trois Safe 5 confirmés comme infectés
- Aucun autre modèle ni autre revendeur identifié pour l’instant
- Réduction d’environ 80 % du réseau de revendeurs
- Assistance au remplacement pour tous les achats CryptoBilis depuis mars 2026
- Avertissement contre les fausses campagnes de remboursement
La réduction massive du réseau de distribution constitue l’une des décisions les plus radicales. Trezor a expliqué que la plupart des partenaires exclus n’étaient pas suspects, mais qu’ils ne répondaient plus aux nouvelles exigences de stockage, de traçabilité et de contrôle d’accès. L’objectif est de limiter le nombre de points de contact entre la sortie d’usine et le client final.
Ce Qui Protège Réellement L’Acheteur
La question centrale reste celle de la protection. Un acheteur peut-il encore se sentir en sécurité lorsqu’il commande auprès d’un revendeur officiel ? La réponse est nuancée. Le statut d’autorisation constitue un filtre utile, mais il ne garantit jamais l’intégrité physique du produit une fois qu’il a quitté les entrepôts du fabricant. Les retours, les échanges et les transferts internes multiplient les occasions de manipulation.
Plusieurs réflexes restent néanmoins efficaces. Acheter directement sur le site du constructeur réduit considérablement le nombre d’intermédiaires. Vérifier systématiquement l’authenticité via Trezor Suite reste indispensable, même si cette vérification ne détecte pas un implant de type écran. Surtout, ne jamais initialiser un appareil suspect et contacter immédiatement le support officiel permet de préserver les preuves et d’obtenir un remplacement.
Le firmware 2.13.1 marque une avancée importante. En bloquant la capture d’informations par les implants déjà connus, il limite les dégâts futurs. Mais il ne résout pas le problème des seeds déjà exfiltrées. La seule solution durable consiste à générer une nouvelle phrase de récupération sur un appareil non compromis et à déplacer les fonds. C’est une contrainte lourde, mais elle reste la seule façon de retirer définitivement le contrôle des attaquants.
Les Limites Des Protections Existantes
Le Secure Element, souvent présenté comme le cœur de la sécurité matérielle, n’a pas empêché l’attaque. Il protège contre certaines formes de substitution et de contrefaçon, mais il n’inspecte pas chaque connexion interne entre la carte principale et l’écran. De même, la signature du firmware garantit que le code officiel s’exécute, sans empêcher un circuit externe d’écouter ce code.
Les conseils classiques de ne jamais photographier sa seed ou de ne jamais la saisir sur un ordinateur restent valables, mais ils deviennent insuffisants face à un implant capable de lire l’écran du portefeuille lui-même. Même un utilisateur exemplaire peut se retrouver exposé s’il a eu le malheur de recevoir un appareil modifié.
Trezor déconseille formellement de peser les appareils ou de les ouvrir pour tenter de repérer un implant. Les différences de poids peuvent avoir de multiples causes et un particulier ne dispose ni des références ni du matériel nécessaires pour une inspection fiable. Mieux vaut laisser l’appareil intact et laisser les experts travailler.
Le Rôle Des Revendeurs Et La Confiance Dans La Distribution
CryptoBilis était un distributeur autorisé pour Trezor et Ledger en Asie du Sud-Est. Son retrait de la liste officielle le 9 octobre a précédé de peu le premier signalement d’implant. Cette chronologie montre que les fabricants réagissent parfois sur la base d’alertes provenant d’autres constructeurs. Elle rappelle aussi qu’un statut d’autorisation n’est jamais une garantie absolue.
Les marketplaces comme Tokopedia ou Shopee ajoutent une couche supplémentaire de complexité. L’acheteur croit souvent commander auprès de la plateforme alors qu’il traite en réalité avec un vendeur tiers. Trezor insiste sur la nécessité de vérifier le nom exact du marchand figurant sur le reçu. Un cadeau ou un appareil d’occasion complique encore davantage la traçabilité.
La décision de réduire de 80 % le réseau de revendeurs traduit une prise de conscience. Moins de partenaires signifie moins de surfaces d’attaque, mais aussi moins de points de vente physiques pour les clients. L’équilibre entre accessibilité et sécurité se révèle particulièrement délicat dans le domaine des portefeuilles matériels.
Les Escroqueries Qui Survient Après L’Annonce
Comme souvent après une révélation de sécurité, les escrocs se sont engouffrés dans la brèche. Des messages frauduleux se font passer pour Trezor et demandent la phrase de récupération sous prétexte de vérifier un remboursement ou d’organiser un remplacement. Le fabricant est formel : il ne demandera jamais ces informations. Toute sollicitation allant dans ce sens doit être considérée comme une attaque.
Les utilisateurs sont invités à se rendre directement sur le site officiel pour contacter le support, sans jamais cliquer sur un lien reçu par email ou message. Publier des photos de seed ou de reçu sur les réseaux sociaux constitue une erreur supplémentaire qui peut être exploitée.
Que Faire Si Vous Avez Acheté Chez CryptoBilis
La procédure est claire. Conservez l’appareil intact. Contactez le support officiel en indiquant la date d’achat et le canal d’acquisition. Si vous avez déjà généré une seed sur cet appareil, créez un nouveau portefeuille sur un autre support de confiance et transférez l’intégralité des fonds. Ne restaurez jamais l’ancienne seed sur le nouveau matériel. Un PIN modifié ou un remplacement physique ne suffit pas si la phrase de récupération a déjà fuité.
Pour ceux qui n’ont pas encore initialisé l’appareil, l’instruction est encore plus simple : ne l’utilisez pas. Laissez-le de côté et attendez les instructions de remplacement. Cette précaution évite d’exposer une nouvelle seed.
Une Menace Qui Dépasse Un Seul Fabricant
Les implants découverts par Trezor ressemblent fortement à ceux déjà identifiés sur des appareils Ledger. La similarité des méthodes suggère soit un même acteur, soit un savoir-faire qui circule dans certains cercles. Dans les deux cas, la leçon est identique : la sécurité d’un portefeuille matériel ne se limite pas à la robustesse de ses composants. Elle dépend aussi de la chaîne de confiance qui le conduit jusqu’à l’utilisateur.
Les constructeurs intensifient désormais les contrôles sur le stockage et l’accès aux stocks. Les exigences de traçabilité se renforcent. Pourtant, aucun système n’est parfait. Un attaquant suffisamment déterminé et disposant d’un accès physique prolongé peut toujours trouver une faille.
Les Points De Vigilance Pour L’Avenir
Plusieurs éléments méritent d’être suivis de près. L’apparition d’implants sur d’autres modèles ou chez d’autres revendeurs changerait la dimension de l’incident. Des rapports de pertes de fonds liées directement à ces implants constitueraient une nouvelle étape. Les détails techniques supplémentaires sur le firmware 2.13.1 et sur les implants eux-mêmes permettront de mieux comprendre la portée exacte de la menace.
Les exigences imposées aux revendeurs restants définiront aussi le nouveau standard de la distribution. Plus ces contrôles seront stricts, plus le risque de manipulation diminuera. Mais ils entraîneront probablement une concentration du marché autour d’un nombre réduit de partenaires.
Une Leçon De Prudence Collective
Cette affaire rappelle que la possession d’un portefeuille matériel n’est jamais une protection absolue. Elle reste l’un des meilleurs outils disponibles pour la plupart des utilisateurs, à condition de respecter des règles strictes d’acquisition et d’utilisation. Acheter directement auprès du fabricant, vérifier l’authenticité, générer sa seed en privé et ne jamais la partager constituent les bases. Ajouter une couche de méfiance raisonnable envers toute chaîne de distribution trop longue complète le dispositif.
Les utilisateurs qui ont suivi ces principes ont de fortes chances d’avoir évité le pire. Ceux qui ont acheté via CryptoBilis entre mars et octobre 2026 doivent maintenant agir. Le fabricant a mis en place une procédure de remplacement. L’utiliser reste la meilleure façon de retrouver une situation saine.
La confiance dans les outils de custody personnelle repose sur un équilibre fragile entre innovation technique et maîtrise de la chaîne d’approvisionnement. L’épisode des implants Trezor montre que cet équilibre peut être rompu. Il montre aussi qu’une réaction rapide, transparente et exigeante peut limiter les dégâts. Pour les acheteurs, la vigilance reste le seul bouclier vraiment efficace.
Au-delà des trois appareils confirmés, l’affaire soulève une question plus large : jusqu’où peut-on réellement faire confiance à un produit électronique une fois qu’il a quitté l’usine ? Dans un secteur où la moindre faille peut coûter des fortunes, la réponse ne peut plus se contenter de certificats et de listes de revendeurs autorisés. Elle exige une culture de la vérification permanente et une capacité à remettre en cause même les canaux considérés comme sûrs. Trezor a choisi de réduire drastiquement son réseau. D’autres fabricants devront sans doute suivre le même chemin. Les utilisateurs, quant à eux, gagneront à considérer chaque nouvel appareil comme potentiellement compromis jusqu’à preuve du contraire, tout en continuant d’utiliser les outils les plus robustes disponibles. C’est dans cette tension permanente entre confiance et scepticisme que se joue aujourd’hui la sécurité réelle des actifs numériques.
Les prochains mois diront si d’autres implants apparaissent ou si les mesures prises suffisent à tarir la source. En attendant, chaque propriétaire d’un portefeuille matériel a intérêt à revoir sa propre chaîne d’acquisition et à s’assurer que ses seeds n’ont jamais été exposées, même brièvement, sur un appareil dont l’origine n’est pas parfaitement claire. La sécurité n’est jamais un état acquis. Elle se construit au quotidien, appareil après appareil, seed après seed.
