




Imaginez ouvrir votre portefeuille matériel tout neuf, le brancher pour la première fois, et découvrir que quelqu’un a déjà installé un dispositif invisible capable d’enregistrer chaque mot de votre phrase de récupération. Ce scénario n’est plus de la science-fiction. Trezor vient d’annoncer une série de mesures drastiques après avoir confirmé la présence d’implants dans plusieurs exemplaires de son modèle Safe 5. La société a réduit son réseau de revendeurs d’environ 80 %, publié une mise à jour de firmware en urgence et demandé à certains clients de migrer immédiatement leurs fonds vers un nouveau portefeuille.
Une Découverte Qui Change La Donne Pour Les Portefeuilles Matériels
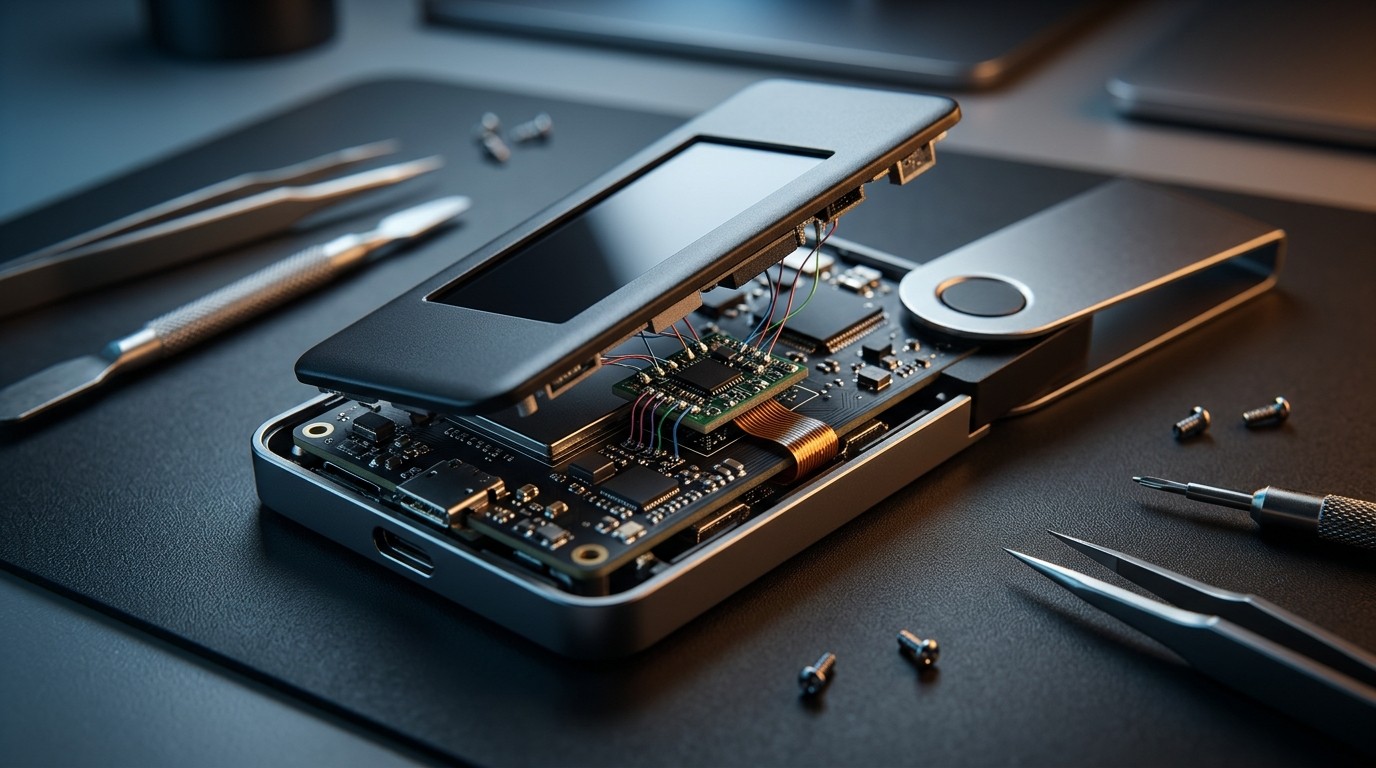
Tout a commencé par un signalement isolé. Un utilisateur qui avait acheté un Trezor Safe 5 via le revendeur CryptoBilis a remarqué quelque chose d’anormal. L’équipe d’ingénierie de Trezor a ouvert le dispositif dans son laboratoire et a trouvé une carte électronique supplémentaire glissée entre la carte mère et l’écran. Deux autres propriétaires ont ensuite fourni des photos de leurs appareils. Dans les trois cas, le même type d’implant était présent. Les achats avaient tous eu lieu entre le 20 août et le 23 septembre 2026, soit via les boutiques Tokopedia et Shopee de CryptoBilis, soit directement auprès du revendeur.
Ces implants ne modifient pas le firmware officiel ni le Secure Element. Ils écoutent simplement les échanges entre le microcontrôleur et l’écran. Dès qu’ils reconnaissent une séquence précise, ils commencent à enregistrer. Les mots de la phrase de récupération affichés lors de la création d’un nouveau portefeuille, ceux saisis lors d’une restauration, et même les passphrases qui apparaissent à l’écran sont capturés. Les données sont ensuite chiffrées et envoyées via le réseau mobile vers un serveur contrôlé par l’attaquant. Si la connexion n’est pas disponible, l’implant stocke les informations et réessaie plus tard.
L’implant écoute la communication entre le microcontrôleur et l’écran, puis déclenche l’enregistrement lorsqu’il voit une séquence particulière. Nous avons modifié l’ordre des commandes envoyées à l’affichage pour que ce déclencheur ne fonctionne plus.
Équipe d’ingénierie Trezor
Le 11 novembre, Trezor a publié le firmware 2.13.1. Cette version casse le mécanisme de déclenchement en changeant l’ordre des commandes envoyées à l’écran. Les implants identifiés ne peuvent plus capturer d’informations sur les appareils qui ont reçu la mise à jour. Pourtant, la société insiste : si vous avez acheté votre appareil chez CryptoBilis, vous devez quand même déplacer vos fonds vers un nouveau portefeuille créé avec une nouvelle graine. Les mots déjà récupérés avant l’installation de la mise à jour restent exposés.
Pourquoi Trezor A Décidé De Couper 80 % De Son Réseau
La réaction de Trezor ne s’est pas limitée à un correctif logiciel. La société a retiré CryptoBilis de sa liste de revendeurs autorisés dès le 9 octobre, après que des portefeuilles Ledger falsifiés aient également été signalés chez le même distributeur. Le 30 octobre, elle a émis son premier avertissement concernant un possible implant sur un Trezor. Le 12 novembre, elle a publié une mise à jour complète de son enquête et annoncé une réduction massive de son réseau de distribution.
Environ 80 % des revendeurs ont été exclus. Trezor précise que la plupart d’entre eux étaient de confiance et ne représentaient aucune menace immédiate. Ils ne répondaient simplement plus aux nouvelles exigences strictes mises en place. Ces exigences portent sur la façon dont les appareils sont approvisionnés, stockés et manipulés avant d’arriver chez le client. L’idée est claire : réduire au maximum les points d’entrée possibles pour une attaque de la chaîne d’approvisionnement.
Ce que Trezor a confirmé jusqu’à présent
- Trois Safe 5 achetés chez CryptoBilis contenaient un implant
- Aucun autre modèle Trezor n’a été confirmé comme compromis
- Aucun client n’a signalé de perte de fonds à ce jour
- 48 acheteurs de CryptoBilis ont contacté la société depuis octobre
- Les contrôles sur d’autres revendeurs de la région n’ont rien révélé
Les clients qui ont acheté un Trezor via CryptoBilis à partir de mars 2026 peuvent demander un remplacement. Cette période dépasse volontairement les dates d’achat des trois appareils identifiés. Selon les restrictions d’expédition, Trezor peut proposer un modèle différent avec remboursement de la différence de prix, une livraison vers une adresse dans un autre pays, ou un remboursement complet. Les clients sont invités à conserver leur appareil et à contacter uniquement le support officiel.
Comment Fonctionne Exactement L’Implant
L’équipe d’ingénierie embarquée de Trezor a extrait et analysé le firmware de l’implant. Il s’agit d’une carte de circuit supplémentaire placée physiquement entre la carte principale du Safe 5 et son écran. Le dispositif ne touche ni au Secure Element ni au firmware officiel. Il se contente d’écouter passivement les données qui transitent vers l’affichage.
Lors de la création d’une nouvelle phrase de récupération, les mots apparaissent un par un à l’écran. L’implant les reconnaît et les enregistre. Même chose lors d’une restauration : les mots saisis sont capturés. Les passphrases affichées subissent le même sort. Une fois les données collectées, elles sont chiffrées localement puis transmises par le réseau cellulaire. Si le signal est absent, l’implant garde les informations en mémoire et attend une opportunité de transmission.
Trezor a souligné qu’il n’existe aucun signe extérieur évident permettant de repérer un appareil compromis. Ouvrir le boîtier peut endommager le portefeuille, et un implant bien réalisé reste difficile à identifier même avec des photos de référence. La protection réelle, selon la société, repose sur plusieurs couches : acheter auprès d’une source de confiance, vérifier l’intégrité de l’emballage, et appliquer rapidement les mises à jour de firmware.
Les Conseils Pratiques Pour Les Détenteurs De Safe 5
Si vous avez acquis votre appareil chez CryptoBilis, la recommandation de Trezor est formelle. Installez d’abord le firmware 2.13.1, puis créez un tout nouveau portefeuille avec une nouvelle graine et transférez vos fonds. N’importez jamais l’ancienne phrase de récupération dans un autre portefeuille matériel ou logiciel. Si vous n’avez pas encore configuré l’appareil, ne le faites pas. Ne saisissez aucune phrase de sauvegarde existante.
La société met également en garde contre les arnaques qui pourraient suivre. Des personnes malveillantes vont probablement se faire passer pour le support Trezor et proposer des remplacements ou des remboursements. Le vrai support ne demandera jamais votre phrase de récupération. Conservez vos appareils et contactez uniquement les canaux officiels.
Pour tous les autres utilisateurs, le message reste le même : achetez uniquement auprès de revendeurs autorisés, vérifiez l’emballage, et maintenez votre firmware à jour. Les attaques de la chaîne d’approvisionnement ne sont pas nouvelles dans le monde des portefeuilles matériels, mais celle-ci montre à quel point un implant bien conçu peut rester discret.
Ce Que Cette Affaire Révèle Sur La Sécurité Des Portefeuilles Matériels
Les portefeuilles matériels sont souvent présentés comme le graal de la sécurité crypto. Ils isolent les clés privées du monde connecté et obligent l’utilisateur à confirmer physiquement chaque transaction. Pourtant, cette protection suppose que l’appareil lui-même n’a pas été altéré avant d’arriver entre vos mains. L’affaire CryptoBilis rappelle que la confiance dans le revendeur est aussi importante que la confiance dans le fabricant.
Trezor a choisi de réduire massivement son réseau plutôt que de maintenir un large maillage de distribution. Cette décision a un coût commercial évident, mais elle envoie un signal fort : la sécurité de la chaîne d’approvisionnement prime désormais sur le volume de ventes. Les exigences renforcées portent sur l’origine des stocks, les conditions de stockage et le contrôle des accès physiques aux appareils.
L’absence de signalement de pertes de fonds est rassurante, mais elle ne doit pas masquer le risque. Un implant capable de capturer la phrase de récupération peut rester silencieux pendant des mois. L’attaquant peut attendre le moment opportun pour vider les adresses. C’est pourquoi Trezor insiste sur le déplacement des fonds même après l’installation du correctif.
Chronologie Des Événements Clés
Le 9 octobre, CryptoBilis est retiré de la liste des revendeurs autorisés après des signalements concernant des Ledger falsifiés. Le 30 octobre, Trezor publie un premier avertissement sur un possible implant dans un Safe 5. Dans les semaines qui suivent, la société reçoit 48 contacts de clients ayant acheté chez CryptoBilis. Les contrôles en laboratoire et par photographie permettent d’identifier trois appareils compromis. Le 11 novembre, le firmware 2.13.1 est publié. Le 12 novembre, l’enquête complète est dévoilée avec l’annonce de la réduction de 80 % du réseau de revendeurs.
Cette chronologie montre une réaction relativement rapide une fois les preuves en main. Elle montre aussi que la détection d’un tel implant dépend encore largement de la vigilance des utilisateurs et de la capacité du fabricant à analyser des appareils suspects.
Les Limites Du Correctif Firmware
Le firmware 2.13.1 empêche les implants connus de fonctionner sur les appareils mis à jour. Il ne peut cependant rien faire pour les données déjà capturées. Si un utilisateur a généré ou restauré une phrase de récupération avant la mise à jour, ces mots ont pu être transmis. D’où l’insistance de Trezor sur la création d’une nouvelle graine et le transfert des fonds.
Ce type de correctif est une course permanente. Les attaquants peuvent adapter leurs implants. Trezor a modifié l’ordre des commandes d’affichage, mais d’autres méthodes d’écoute pourraient apparaître. C’est pourquoi la réduction du réseau de distribution et le renforcement des contrôles physiques sont présentés comme des mesures complémentaires indispensables.
Que Faire Si Vous Avez Acheté Chez Un Revendeur Non Autorisé
Même si votre appareil ne provient pas de CryptoBilis, la prudence reste de mise. Vérifiez que le revendeur figure toujours sur la liste officielle de Trezor. Examinez l’emballage à la recherche de traces d’ouverture. Activez toutes les protections disponibles, notamment les passphrases et le verrouillage PIN. Maintenez le firmware à jour. Et si un doute sérieux existe, n’hésitez pas à contacter le support pour une vérification.
Trezor a indiqué que les inspections menées sur des appareils provenant d’autres revendeurs de la même région n’ont rien révélé. L’enquête n’a pas non plus confirmé d’implant sur d’autres modèles que le Safe 5. Ces éléments sont rassurants, mais ils ne dispensent pas d’une vigilance permanente.
Les Enseignements Pour L’Ensemble Du Secteur
Cette affaire ne concerne pas uniquement Trezor. Elle touche l’ensemble de l’écosystème des portefeuilles matériels. Ledger a déjà connu des problèmes de chaîne d’approvisionnement par le passé. D’autres fabricants pourraient un jour faire face à des situations similaires. La transparence de Trezor dans la communication des détails techniques et des mesures prises constitue un point positif. Elle permet à la communauté de comprendre exactement ce qui s’est passé et comment s’en prémunir.
La réduction drastique du réseau de revendeurs illustre un choix stratégique clair. Mieux vaut un réseau plus restreint mais mieux contrôlé qu’une distribution large et difficile à surveiller. Ce choix aura des conséquences sur la disponibilité des appareils dans certaines régions, mais il renforce la crédibilité de la marque sur le long terme.
Le Rôle Des Utilisateurs Dans La Détection
Sans le premier signalement d’un utilisateur attentif, l’implant aurait peut-être continué à opérer plus longtemps. Les 48 contacts reçus après l’appel d’octobre ont permis de cartographier l’étendue du problème. Trezor a pu vérifier que les autres appareils examinés étaient intacts. Cette collaboration entre fabricant et communauté reste essentielle face à des menaces aussi discrètes.
Les utilisateurs qui ont fourni des photographies de l’intérieur de leurs appareils ont également joué un rôle clé. Même si l’ouverture d’un portefeuille n’est pas recommandée pour tout le monde, ces contributions ont accéléré l’identification des implants.
Perspectives Et Vigilance À Maintenir
À ce stade, aucun client n’a déclaré avoir perdu des fonds. Les trois appareils confirmés ont été identifiés. Le correctif est déployé. Les revendeurs non conformes ont été exclus. Pourtant, le risque n’a pas complètement disparu. D’autres implants pourraient exister, non encore découverts. De nouvelles techniques d’attaque pourraient émerger. La chaîne d’approvisionnement reste un point sensible pour tous les fabricants de matériel de sécurité.
Les détenteurs de Safe 5 achetés chez CryptoBilis doivent traiter la situation avec sérieux. Installer le firmware, créer une nouvelle graine, transférer les fonds, et ne jamais réutiliser l’ancienne phrase de récupération. Pour tous les autres, le message est de continuer à acheter uniquement auprès de sources officielles et de rester attentifs aux communications de Trezor.
Cette affaire rappelle une vérité simple du monde crypto : la sécurité n’est jamais acquise une fois pour toutes. Elle se construit à chaque étape, de la fabrication à l’utilisation quotidienne. Les implants physiques montrent que même les appareils les plus réputés peuvent être compromis avant même d’arriver chez l’utilisateur. La réponse de Trezor, à la fois technique et organisationnelle, donne un exemple de la façon dont un fabricant peut réagir face à une telle menace. Il reste maintenant à observer si d’autres acteurs du secteur suivront la même voie de transparence et de renforcement des contrôles.
Dans les semaines et mois à venir, la communauté surveillera de près les éventuels nouveaux signalements et l’efficacité des mesures prises. Pour l’instant, le message principal est clair : la chaîne d’approvisionnement est un maillon critique, et chaque utilisateur a un rôle à jouer en choisissant avec soin l’origine de son portefeuille matériel.
Les utilisateurs qui ont déjà migré leurs fonds vers un nouveau portefeuille après avoir suivi les recommandations de Trezor peuvent respirer un peu plus tranquillement. Ceux qui hésitent encore doivent agir sans délai. Chaque jour qui passe avec une graine potentiellement exposée représente un risque inutile. La création d’une nouvelle phrase de récupération et le transfert des actifs constituent la seule façon de refermer la parenthèse ouverte par ces implants.
Enfin, cette situation met en lumière l’importance des mises à jour régulières et de la lecture attentive des alertes de sécurité. Beaucoup d’utilisateurs installent les firmwares avec retard ou ignorent les communications officielles. Dans le cas présent, le délai entre la découverte et le correctif a été relativement court, mais seuls ceux qui ont suivi les instructions rapidement ont pu limiter l’exposition. La vigilance collective reste le meilleur rempart contre ce type d’attaque sophistiquée.
Trezor a choisi de publier les détails techniques de l’implant et du correctif. Cette transparence permet aux chercheurs indépendants et aux utilisateurs avancés de comprendre le mécanisme et, éventuellement, de proposer des améliorations supplémentaires. Elle contraste avec certaines pratiques plus opaques observées ailleurs dans l’industrie. En partageant ces informations, la société renforce la confiance à long terme, même si l’annonce initiale a pu inquiéter.
Pour les nouveaux acheteurs, le paysage a changé. Le réseau de revendeurs est désormais beaucoup plus restreint. Les exigences de stockage et de manipulation sont plus strictes. Ces changements devraient réduire significativement le risque de rencontrer un appareil compromis. Ils illustrent aussi la maturité croissante d’un secteur qui apprend à traiter les menaces de la chaîne d’approvisionnement avec le sérieux qu’elles méritent.
L’histoire des trois Safe 5 implantés restera comme un cas d’école. Elle montre qu’un implant bien conçu peut rester invisible à l’œil nu, qu’il peut capturer des données critiques sans modifier le firmware officiel, et qu’il peut transmettre ces données de façon asynchrone via le réseau mobile. Elle montre aussi qu’une réaction rapide, combinant correctif logiciel et mesures organisationnelles, permet de contenir le problème. Les utilisateurs, de leur côté, doivent retenir qu’acheter auprès d’un revendeur autorisé et suivre les alertes de sécurité n’est pas une option, mais une nécessité.
Alors que le marché des cryptomonnaies continue d’évoluer, les menaces évoluent avec lui. Les implants physiques représentent une forme d’attaque particulièrement insidieuse parce qu’ils ciblent le maillon le plus faible : le moment où l’utilisateur fait confiance à l’appareil qu’il vient de recevoir. Trezor a réagi. Il appartient maintenant à chaque détenteur de portefeuille de tirer les leçons de cette affaire et d’adapter ses habitudes en conséquence.


