




Imaginez ouvrir votre portefeuille matériel tout neuf, acheté dans un grand magasin réputé de Dubaï, et découvrir quelques semaines plus tard que plusieurs centaines de milliers de dollars en cryptomonnaies ont purement et simplement disparu. C’est exactement ce qui vient d’arriver à deux utilisateurs de Ledger. Au total, près de 604 000 dollars se sont envolés. Les soupçons se tournent désormais vers des implants matériels discrets, capables de capturer la phrase de récupération dès la première configuration de l’appareil.
Deux cas alarmants signalés à Dubaï
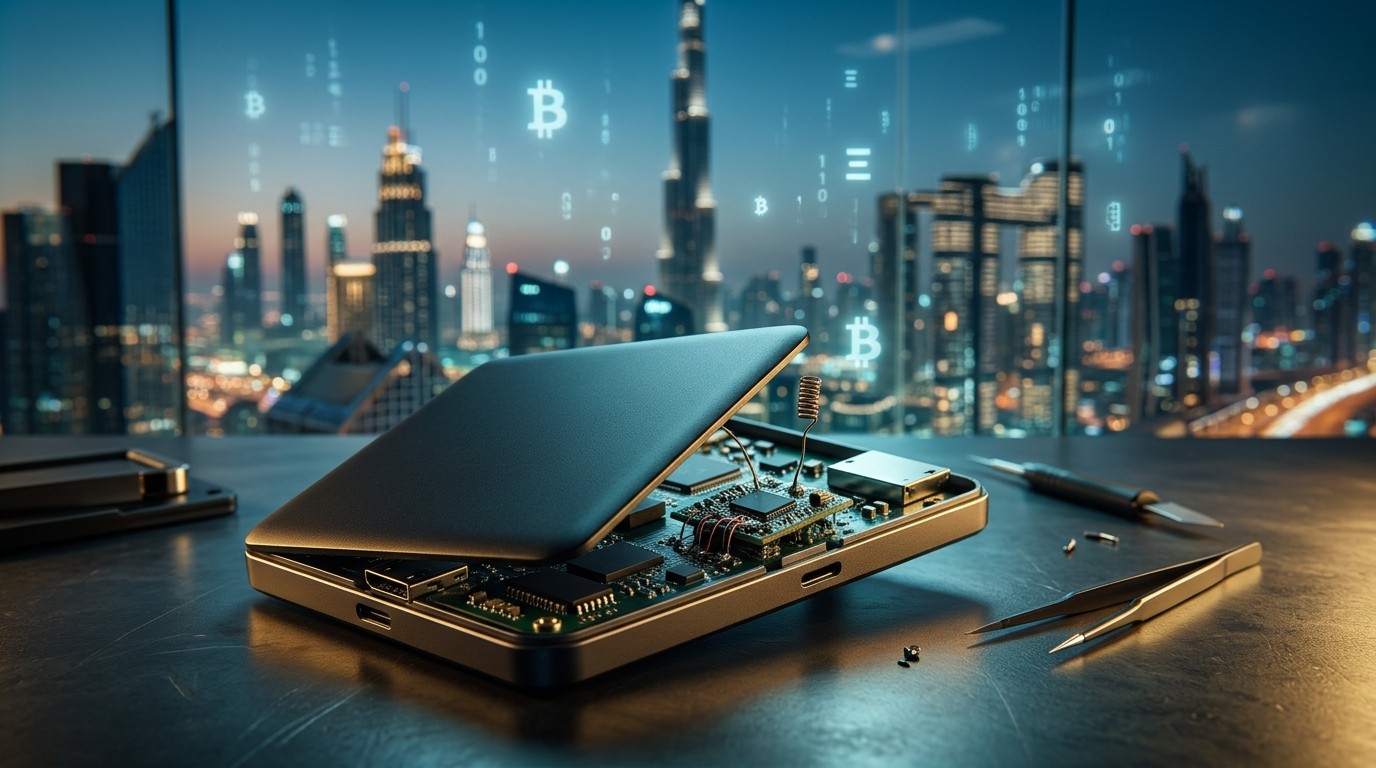
Les faits se sont déroulés en novembre 2026. Un premier propriétaire d’un Ledger Flex a annoncé avoir perdu environ 1 300 Solana. Le lendemain, en ouvrant son appareil, il a immédiatement constaté des anomalies. Des photographies des composants internes ont rapidement circulé. Elles ont permis à un chercheur en sécurité bien connu, Mark Karpelès, d’identifier un circuit supplémentaire et une antenne marquée V1.3 fixés à l’intérieur du boîtier arrière. Il s’agit du premier exemplaire de cette version d’implant répertorié dans un Ledger.
Quelques jours plus tard, un second utilisateur a fait état de la disparition de 507 000 USDT depuis son Ledger Stax. L’appareil avait été acquis neuf le 11 octobre chez Virgin Megastore à Dubaï. Selon ses déclarations, la phrase de récupération a été générée uniquement sur l’appareil et n’a jamais été saisie ailleurs. Une plainte a été déposée auprès de la police et une demande de gel des fonds a été adressée à Tether. Dans ce second cas, aucune photo des composants n’a encore été publiée, ce qui laisse le soupçon d’implant non confirmé pour l’instant.
Les deux appareils auraient été achetés dans le même réseau de distribution autorisé. Cela change complètement la nature du problème.
Un point commun troublant : Virgin Megastore
Les deux victimes indiquent avoir acheté leur portefeuille chez Virgin Megastore à Dubaï. Or Ledger présente officiellement cette enseigne comme l’un de ses revendeurs autorisés aux Émirats arabes unis, aux côtés de Dubai Duty Free, Sharaf, DXB Net et Noon. Cette information relance immédiatement les questions sur la sécurité de la chaîne d’approvisionnement, même lorsque les appareils passent par des circuits officiels.
Pour l’heure, ni l’endroit précis où les modifications auraient pu être effectuées, ni les responsables éventuels n’ont été identifiés. Les autorités locales, police de Dubaï et Virtual Assets Regulatory Authority, n’ont pas confirmé publiquement l’ouverture d’enquêtes. Ledger et Virgin Megastore n’avaient pas répondu aux sollicitations des médias au moment de la rédaction de ces lignes.
Comment fonctionnent ces implants matériels
Selon les analyses techniques déjà réalisées sur des cas similaires, les composants ajoutés sont conçus pour rester invisibles aux contrôles logiciels. Ils capturent les mots de la phrase de récupération lorsqu’ils s’affichent à l’écran lors de la configuration initiale. Ces données sont ensuite transmises via une connexion cellulaire. Le point le plus inquiétant reste que la puce de sécurité d’origine et le système d’exploitation restent intacts. Résultat : le Genuine Check de Ledger ne détecte rien d’anormal.
Ce que le Genuine Check peut et ne peut pas faire
- Il confirme que le logiciel et la puce de sécurité sont authentiques.
- Il ne vérifie pas l’historique physique de la chaîne d’approvisionnement.
- Il reste aveugle face à un implant qui n’altère pas les composants d’origine.
Ledger elle-même reconnaît cette limite dans sa documentation de sécurité. Le contrôle d’authenticité ne garantit en aucun cas que l’appareil n’a jamais été ouvert ou modifié entre l’usine et le client final.
Un contexte déjà tendu depuis l’Asie du Sud-Est
Ces nouveaux cas à Dubaï s’inscrivent dans une série d’incidents qui ont commencé quelques semaines plus tôt. En octobre, plusieurs vols de cryptomonnaies avaient été liés à des Ledger modifiés achetés auprès de revendeurs en Asie du Sud-Est. Ledger avait alors suspendu ses ventes dans plusieurs marchés et qualifié l’affaire d’« attaque localisée sur la distribution ». Des criminels se procuraient des appareils authentiques, y installaient des composants non autorisés, puis les replaçaient dans les circuits de vente.
Face à la situation, le fabricant a durci ses exigences envers les distributeurs agréés. Les appareils doivent désormais rester en zone de stockage jusqu’à l’achat et ne plus être exposés sur des rayons accessibles. Les produits retournés, même avec un emballage d’apparence intacte, ne doivent plus être remis en vente.
Des précédents qui s’accumulent
Le 28 octobre, la police de Singapour a confirmé que deux clients avaient perdu ensemble l’équivalent de 3,5 millions de dollars singapouriens après avoir acheté des Ledger modifiés chez des revendeurs locaux. En Allemagne, le distributeur MediaMarkt Saturn avait suspendu la commercialisation des produits Ledger après le signalement d’un implant, même si aucune perte financière n’avait été enregistrée dans ce cas précis.
Le concurrent Trezor n’est pas épargné. Trois appareils Safe 5 achetés via le même revendeur CryptoBilis entre août et septembre contenaient également des composants non autorisés. Trezor a annoncé avoir réduit son réseau de revendeurs d’environ 80 % et renforcé ses contrôles. Aucun des trois propriétaires concernés n’avait signalé de pertes de fonds, ce qui laisse penser que les implants n’avaient peut-être pas encore été activés ou que les utilisateurs n’avaient pas encore configuré de portefeuille important.
Pourquoi les magasins physiques deviennent une cible
Pendant longtemps, l’achat en boutique était perçu comme plus sûr que la commande en ligne. Le client voyait l’emballage, pouvait vérifier l’absence de traces d’ouverture et repartait avec un appareil qu’il croyait n’avoir jamais quitté le circuit officiel. Les récents événements montrent que cette confiance était peut-être excessive. Une fois l’appareil entre les mains d’un intermédiaire malveillant, même pour une durée limitée, la modification devient possible.
Les implants identifiés sont de plus en plus sophistiqués. La version V1.3 repérée à Dubaï prouve que les auteurs de ces attaques améliorent continuellement leurs outils. L’antenne et le circuit additionnel sont conçus pour se fondre dans l’espace disponible à l’intérieur du boîtier sans perturber le fonctionnement apparent de l’appareil.
Que faire si l’on possède déjà un Ledger
Ledger recommande aux utilisateurs qui soupçonnent une compromission de transférer immédiatement leurs fonds restants vers un nouveau portefeuille dont la phrase de récupération a été générée dans un environnement totalement maîtrisé. Il est également conseillé de contacter le support officiel et les forces de l’ordre avant d’ouvrir ou d’envoyer un appareil potentiellement modifié. Toute manipulation non contrôlée risque de détruire des preuves utiles à une éventuelle enquête.
Pour les nouveaux acheteurs, la prudence s’impose plus que jamais. Même un revendeur autorisé n’offre plus de garantie absolue. Certains utilisateurs choisissent désormais d’acheter uniquement auprès du site officiel du fabricant et de vérifier minutieusement l’emballage à réception. D’autres préfèrent générer la phrase de récupération dans un environnement isolé et tester le portefeuille avec de très petits montants avant d’y placer des sommes importantes.
Les limites structurelles de la confiance dans le hardware
Ces affaires mettent en lumière une réalité souvent sous-estimée. Un portefeuille matériel n’est sûr que si l’ensemble de la chaîne qui le conduit jusqu’à l’utilisateur final l’est également. La sécurité logicielle et la qualité de la puce sécurisée ne suffisent plus. La protection physique de l’appareil tout au long de son parcours devient un enjeu critique.
Les fabricants tentent de réagir. Ledger a renforcé ses procédures de distribution. Trezor a drastiquement réduit le nombre de ses points de vente. Pourtant, tant que des intermédiaires existent, le risque de substitution ou de modification demeure. Certains observateurs estiment que l’avenir pourrait passer par des systèmes de scellés inviolables plus sophistiqués, des contrôles d’intégrité physique automatisés ou même des mécanismes de vérification par le client final au moment de la première mise sous tension.
Impact sur la confiance des utilisateurs
La communauté crypto suit ces développements avec attention. Les portefeuilles matériels étaient jusqu’ici considérés comme le niveau de sécurité le plus élevé pour le stockage à long terme. Voir des appareils issus de circuits officiels se faire compromettre ébranle cette croyance. Les montants en jeu, près de 604 000 dollars pour seulement deux cas signalés à Dubaï, montrent que les attaquants visent des cibles à fort potentiel.
Il est probable que d’autres victimes existent mais n’aient pas encore rendu leurs pertes publiques. La peur de s’exposer ou la complexité des procédures de plainte peut freiner certains utilisateurs. Les plateformes d’échange et les émetteurs de stablecoins sont parfois sollicités pour tenter de geler les fonds, mais le succès de ces démarches reste aléatoire une fois les cryptomonnaies dispersées.
Vers une nouvelle norme de vigilance
Ces événements forcent l’ensemble de l’écosystème à revoir ses pratiques. Les revendeurs doivent accepter des contraintes logistiques plus strictes. Les fabricants doivent investir dans des mécanismes de détection plus avancés. Les utilisateurs, enfin, doivent intégrer que l’achat d’un portefeuille matériel n’est plus un acte anodin. Chaque étape, de la commande à la première configuration, mérite une attention particulière.
À Dubaï comme ailleurs, la question n’est plus seulement de savoir si l’appareil est authentique au sens logiciel. Elle est devenue : cet appareil a-t-il pu être ouvert et modifié entre le moment où il a quitté l’usine et celui où il est arrivé entre mes mains ? Tant que cette interrogation restera sans réponse satisfaisante, les doutes continueront de peser sur l’ensemble du marché des portefeuilles matériels.
Les prochains mois seront déterminants. Les enquêtes en cours en Asie, en Europe et désormais potentiellement aux Émirats arabes unis devraient apporter de nouvelles informations. En attendant, la prudence reste la seule protection réellement efficace. Vérifier, tester avec de petits montants, diversifier les solutions de stockage et rester informé des dernières alertes constituent désormais les bases d’une hygiène de sécurité adaptée à la réalité actuelle.
Les deux cas de Dubaï ne sont peut-être que la partie visible d’un phénomène plus large. Ils rappellent avec force que dans le monde des cryptomonnaies, la confiance se gagne difficilement et se perd très rapidement. Les portefeuilles matériels restent parmi les outils les plus robustes disponibles, à condition que leur intégrité physique soit garantie de bout en bout. C’est précisément ce maillon que les attaquants ont choisi de cibler, et c’est sur ce point que l’industrie devra progresser le plus rapidement.
Les utilisateurs avertis savent désormais qu’aucun canal de distribution n’est totalement à l’abri. Cette prise de conscience, aussi désagréable soit-elle, constitue peut-être le premier pas vers des pratiques plus sûres et une industrie plus mature. Les prochains développements de cette affaire méritent d’être suivis de près, car ils pourraient redéfinir durablement les standards de sécurité des portefeuilles matériels.
En définitive, l’épisode de Dubaï s’ajoute à une liste déjà trop longue d’incidents liés à la chaîne d’approvisionnement. Il confirme que la sécurité ne se limite pas au code ou à la puce sécurisée. Elle dépend aussi, et de façon cruciale, de la capacité à garantir que l’appareil physique n’a jamais été altéré. Pour les détenteurs de cryptomonnaies, le message est clair : la vigilance doit désormais s’exercer bien avant même d’allumer l’écran de leur nouveau portefeuille.
Les fabricants ont commencé à réagir. Les autorités enquêtent. Les utilisateurs s’adaptent. Mais tant que des implants continueront d’apparaître dans des appareils issus de circuits officiels, la confiance restera fragile. Les 604 000 dollars perdus à Dubaï ne sont pas seulement une somme importante. Ils incarnent un signal d’alarme que l’ensemble de l’écosystème crypto ne peut plus ignorer.


