




Imaginez acheter un hardware wallet tout neuf dans une grande enseigne d’électronique, le déballer soigneusement, et découvrir quelques jours plus tard que l’appareil cache un module capable de lire votre phrase de récupération dès l’initialisation. C’est exactement ce qui est arrivé à un client allemand ce mois d’octobre 2026. Son signalement a poussé MediaMarktSaturn à retirer préventivement tous les Ledger de ses rayons et de son site en ligne, dans l’ensemble de ses pays européens. L’affaire, déjà marquée par des pertes estimées à plus de 100 millions de dollars sur un autre canal de distribution, prend une ampleur continentale.
Un Retrait Préventif Qui Secoue Toute L’Europe
Ce mardi 13 octobre 2026, MediaMarktSaturn a annoncé la suspension immédiate des ventes de devices Ledger. La décision concerne aussi bien les magasins physiques que la boutique en ligne, et s’applique dans tous les pays où l’enseigne est présente. Un porte-parole a confirmé auprès de médias spécialisés que les produits ont été retirés de la gamme « à titre de précaution ».
Ledger a rapidement réagi sur X en indiquant travailler « en accord » avec le distributeur. Le fabricant précise qu’aucune perte de fonds n’a été constatée dans le cas allemand signalé. Plus important encore, la société affirme n’avoir « aucune indication » d’une compromission de ses propres infrastructures, systèmes ou services.
Les produits ont été retirés de notre gamme dans l’ensemble de nos pays. Nous avons procédé ainsi à titre de précaution.
Porte-parole de MediaMarktSaturn
L’enseigne compte plus de mille points de vente répartis dans onze pays. Un geste de cette ampleur montre à quel point la confiance dans la chaîne d’approvisionnement physique est devenue critique pour les hardware wallets. Jusqu’ici, la plupart des utilisateurs considéraient l’achat en magasin comme plus sûr qu’une commande en ligne. Cette affaire bouscule cette idée reçue.
Le signalement qui a tout déclenché
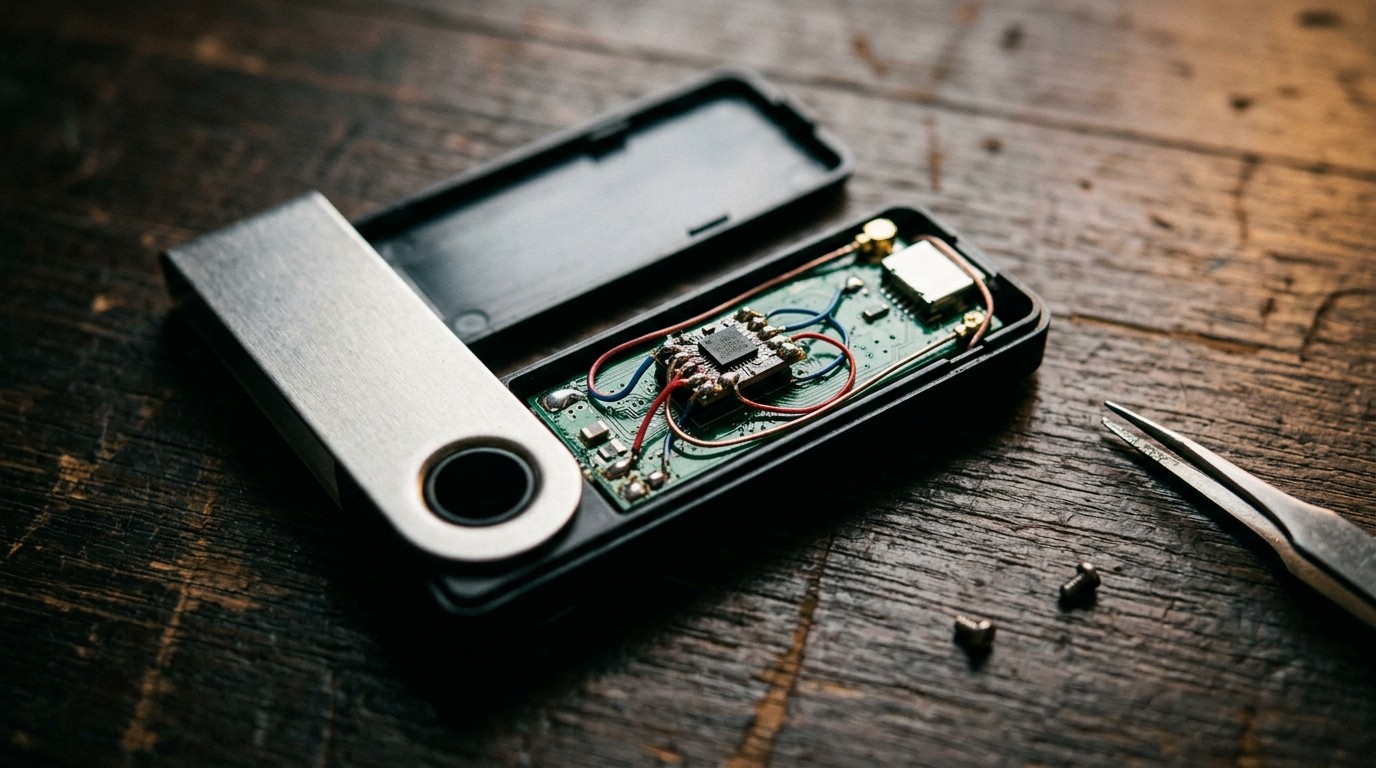
Tout part d’un client allemand connu sous le pseudo Johannes. Selon son récit détaillé, il a acquis deux Ledger dans deux magasins MediaMarkt distincts. La seconde acquisition a été filmée dès le déballage. Les deux appareils présentaient les mêmes modifications internes : des câbles supplémentaires et un module cellulaire discret.
Un employé du magasin aurait écarté la piste d’un retour client. D’après les registres consultés, les appareils provenaient du distributeur Aqipa GmbH. Johannes réclame désormais un rappel produit immédiat. Son témoignage, documenté et rendu public dès le lundi précédent, a suffi à faire réagir une enseigne de cette taille.
Ce que l’on sait précisément du cas allemand
- Deux appareils achetés dans deux magasins différents
- Modifications internes identiques sur les deux units
- Présence d’un module cellulaire et de câbles supplémentaires
- Aucune perte de fonds constatée à ce stade
- Suspicion dirigée vers le distributeur intermédiaire
Comment fonctionne l’implant matériel
La technique utilisée est particulièrement insidieuse. L’implant se loge à l’intérieur du boîtier et lit les données affichées à l’écran du device. Or, lors de l’initialisation d’un hardware wallet Ledger, l’écran affiche la seed phrase de 24 mots. Un microcontrôleur décode ces mots, puis les transmet via le réseau LTE grâce à une eSIM préinstallée.
Le plus troublant réside dans le fait que ce composant séparé ne touche ni l’élément sécurisé (secure element) ni le système d’exploitation. Il ne modifie aucune transaction. Les fonds peuvent donc être aspirés sans qu’aucune signature suspecte n’apparaisse. L’utilisateur croit initialiser un appareil propre, alors que sa phrase de récupération a déjà quitté le device.
Cette méthode contourne la plupart des protections logicielles et matérielles traditionnelles. Elle s’attaque au moment le plus critique de la vie d’un wallet : la génération de la seed phrase. Une fois cette information capturée, l’attaquant peut reconstituer le wallet ailleurs et vider les comptes au moment opportun.
Le contexte plus large des pertes massives
L’affaire MediaMarkt s’inscrit dans une séquence déjà lourde. Le 9 octobre, des vols massifs avaient été révélés sur le canal de distribution CryptoBilis, un revendeur d’Asie du Sud-Est. Les estimations tierces oscillent entre 93,2 millions de dollars selon Bitquery et plus de 103 millions selon YFarmX. Ledger n’a pas validé ces chiffres, mais confirme que les pertes avérées concernent ce canal.
Le fabricant demande désormais aux acheteurs ayant acquis un device via CryptoBilis de ne pas initialiser l’appareil. Les fonds doivent être transférés vers un nouveau wallet généré avec une phrase de récupération inédite. Une règle d’or revient dans chaque communication : aucun site, aucune application, aucun formulaire ne doit jamais recevoir votre seed phrase.
Le revendeur asiatique avait changé de propriétaire avant les vols et a depuis suspendu ses propres ventes de Ledger. L’ensemble de la chaîne de distribution se retrouve sous pression. Des appareils potentiellement compromis ont circulé dans plusieurs continents.
Un autre cas signalé à Singapour
L’Allemagne ne constitue pas un cas isolé. Mark Karpelès, ancien dirigeant de la plateforme Mt. Gox, a rapporté mardi qu’une Ledger Flex achetée à l’aéroport de Singapour embarquait elle aussi un implant espion. Ledger a renvoyé vers sa dernière mise à jour sans commenter ce cas précis.
L’affaire s’étend désormais des duty-free de Changi aux rayons européens. Le Donjon, l’équipe de sécurité interne de Ledger, promet d’analyser chaque appareil reçu et de partager ses conclusions. En attendant, le fabricant répète le même conseil : personne ne vous appellera jamais pour réclamer vos 24 mots.
Pourquoi la chaîne d’approvisionnement est devenue un point faible
Les hardware wallets sont conçus pour résister aux attaques logicielles et aux malwares. Leur point faible réside souvent dans le parcours physique qu’ils empruntent avant d’arriver entre les mains de l’utilisateur. Un implant matériel discret, ajouté après la sortie d’usine, contourne toutes les protections cryptographiques.
Les distributeurs et les revendeurs intermédiaires deviennent des cibles privilégiées. Modifier un appareil en magasin ou dans un entrepôt demande des compétences techniques, mais le gain potentiel est immense. Une seule seed phrase capturée peut donner accès à des sommes considérables.
Cette réalité force les fabricants et les enseignes à revoir leurs processus de contrôle. Des scellés plus sophistiqués, des contrôles d’intégrité à la réception, et une traçabilité accrue des lots semblent désormais indispensables. Les utilisateurs, de leur côté, doivent apprendre à inspecter physiquement leurs devices avant toute initialisation.
Les recommandations concrètes de Ledger
Face à la situation, Ledger multiplie les conseils pratiques. Les acheteurs du canal CryptoBilis sont invités à ne surtout pas initialiser leur appareil. Toute somme déjà présente doit être déplacée vers un nouveau wallet généré ailleurs. La seed phrase compromise ne doit jamais être réutilisée.
Pour les appareils achetés chez MediaMarkt, le fabricant collabore avec l’enseigne pour approfondir l’enquête. Les devices suspects sont renvoyés au Donjon pour analyse. Ledger insiste sur le fait qu’aucune indication de compromission de ses propres usines ou de ses systèmes n’a été trouvée à ce stade.
Les gestes essentiels à adopter immédiatement
- Ne jamais initialiser un device acquis via un canal suspect
- Transférer les fonds vers un nouveau wallet avec une seed phrase inédite
- Inspecter physiquement l’intérieur du boîtier en cas de doute
- Refuser toute demande de seed phrase, quel que soit le prétexte
- Privilégier l’achat direct auprès du fabricant lorsque c’est possible
Impact sur la confiance des utilisateurs
Les hardware wallets représentent pour beaucoup la solution ultime de sécurité. Voir des appareils trafiqués arriver jusque dans les rayons d’une enseigne grand public ébranle cette confiance. Les utilisateurs se demandent désormais s’il est encore raisonnable d’acheter en magasin ou s’il faut systématiquement passer par le site officiel du fabricant.
Cette crise survient dans un contexte où les attaques physiques contre les détenteurs de crypto se multiplient. Home-jacking, chantage, et désormais implants matériels dans la chaîne de distribution : le spectre des menaces s’élargit. La sécurité purement numérique ne suffit plus.
Les fabricants devront prouver que leurs processus de fabrication et de distribution sont à la hauteur. Des audits indépendants, une transparence accrue sur les lots distribués, et des mécanismes de vérification physique plus robustes seront probablement attendus par la communauté.
Le rôle du Donjon dans l’enquête
L’équipe de sécurité interne de Ledger, surnommée le Donjon, joue un rôle central. Elle s’engage à analyser chaque appareil suspect reçu et à publier ses conclusions. Cette transparence est essentielle pour rétablir la confiance. Les utilisateurs veulent savoir exactement comment l’implant fonctionne, s’il existe des variantes, et comment les détecter.
Les analyses techniques permettront aussi de comprendre à quel moment de la chaîne d’approvisionnement la modification a été introduite. Est-ce un problème localisé chez un distributeur particulier ? Existe-t-il plusieurs points d’entrée ? Les réponses à ces questions détermineront l’ampleur des mesures correctives.
En attendant les résultats officiels, la prudence reste de mise. Tout appareil dont l’origine n’est pas parfaitement claire doit être considéré avec suspicion. L’ouverture du boîtier et l’inspection visuelle des composants internes deviennent un réflexe recommandé.
Une leçon pour tout l’écosystème crypto
Cette séquence d’événements rappelle une vérité fondamentale : la sécurité d’un hardware wallet ne s’arrête pas à la qualité de son secure element. Elle dépend aussi de l’intégrité de chaque maillon de la chaîne qui amène le produit jusqu’à l’utilisateur final. Un implant discret placé après la fabrication suffit à neutraliser des années de recherche en cryptographie.
Les enseignes de distribution grand public se retrouvent confrontées à une responsabilité nouvelle. Vendre des devices de stockage de crypto implique désormais des contrôles d’intégrité renforcés. Les fabricants, de leur côté, devront peut-être revoir leurs partenariats de distribution et imposer des standards plus stricts.
Pour les utilisateurs, le message est clair. La vigilance ne doit jamais se relâcher. Acheter un hardware wallet reste une bonne pratique, mais seulement si l’appareil est authentique et non modifié. L’inspection physique, le choix du canal d’achat, et le refus absolu de partager la seed phrase constituent les bases de la protection individuelle.
Ce que révèle l’absence de perte de fonds en Allemagne
Le fait qu’aucune perte n’ait été constatée dans le cas allemand est à double tranchant. D’un côté, cela suggère que l’implant a été détecté avant d’être utilisé à grande échelle. De l’autre, cela montre que les attaquants peuvent installer leurs modules sans déclencher immédiatement de mouvements de fonds, ce qui rend la détection plus difficile.
Les attaquants semblent privilégier la discrétion. Ils capturent la seed phrase, puis attendent. Cette stratégie leur permet de maximiser les gains en ciblant les wallets les mieux garnis, tout en restant sous le radar le plus longtemps possible. Les analyses on-chain des fonds volés via CryptoBilis montrent d’ailleurs des passages par Tornado Cash et Zcash, outils classiques de brassage.
La rapidité de réaction de MediaMarkt et de Ledger pourrait avoir limité les dégâts en Europe. Mais la présence d’appareils potentiellement compromis dans d’autres canaux de distribution reste une inconnue. Seule une enquête approfondie permettra de dresser un inventaire complet.
Vers une nouvelle norme de vérification physique
Cette affaire pourrait marquer un tournant dans la façon dont les utilisateurs abordent leurs hardware wallets. Jusqu’ici, l’attention se portait principalement sur les mises à jour logicielles, les phishing et les sites frauduleux. Désormais, l’intégrité physique du device devient un sujet central.
Des tutoriels d’ouverture de boîtier et d’inspection des composants vont probablement se multiplier. Les fabricants pourraient proposer des guides officiels pour aider les utilisateurs à vérifier l’absence de modules suspects. Des scellés holographiques plus complexes ou des systèmes de vérification cryptographique de l’intégrité du hardware sont envisageables.
À plus long terme, l’industrie devra peut-être repenser entièrement la logistique de distribution. Des canaux exclusifs, des livraisons sécurisées, ou même des points de vente contrôlés directement par les fabricants pourraient se développer. La commodité d’achat en grande surface a un coût en termes de risque.
Les enjeux pour MediaMarkt et les enseignes similaires
MediaMarktSaturn se retrouve dans une position délicate. En retirant préventivement tous les Ledger, l’enseigne protège sa réputation et celle de ses clients. Mais elle reconnaît implicitement qu’un contrôle insuffisant a permis à des appareils modifiés d’arriver en rayon. La collaboration avec Ledger et les autorités sera déterminante pour rétablir la confiance.
D’autres enseignes d’électronique qui commercialisent des hardware wallets devront probablement revoir leurs propres procédures. Des contrôles aléatoires, des scellés inviolables, et une traçabilité renforcée des lots semblent désormais incontournables. Le coût de ces mesures sera sans doute répercuté, mais le prix de l’inaction serait bien plus élevé.
La rapidité de la décision de MediaMarkt montre que les enseignes comprennent l’enjeu. Dans un secteur où la confiance est primordiale, une réaction tardive aurait pu coûter cher en image. En agissant vite, l’enseigne limite les risques pour ses clients et se positionne comme un acteur responsable.
Perspectives et prochaines étapes
L’enquête se poursuit. Le Donjon analyse les appareils reçus. MediaMarkt et Ledger collaborent. Les autorités allemandes et éventuellement d’autres pays européens pourraient s’intéresser de près à cette affaire, notamment si des liens avec d’autres canaux de distribution apparaissent.
Pour les utilisateurs, la période d’incertitude continue. Tant que les conclusions techniques ne sont pas publiées, la prudence maximale reste de mise. Tout device dont l’historique n’est pas parfaitement clair doit être traité avec suspicion. L’ouverture et l’inspection physique deviennent des gestes de base.
Cette crise illustre une fois de plus que la sécurité en crypto est un combat permanent. Les attaquants s’adaptent, trouvent de nouvelles failles, et ciblent les points de moindre résistance. La réponse collective de l’écosystème déterminera si la confiance dans les hardware wallets peut être durablement préservée.
En définitive, l’affaire des Ledger trafiqués chez MediaMarkt rappelle que même les solutions les plus robustes restent vulnérables si la chaîne qui les amène jusqu’à l’utilisateur n’est pas sécurisée de bout en bout. La vigilance individuelle, la transparence des fabricants et la responsabilité des distributeurs forment désormais le triptyque indispensable de la protection des actifs numériques.
Les prochains jours et semaines apporteront sans doute des éléments techniques supplémentaires. En attendant, chaque détenteur de hardware wallet a intérêt à vérifier l’origine de son appareil et à appliquer strictement les recommandations de sécurité. Dans l’univers de la crypto, la confiance se gagne difficilement et se perd en un instant.


