


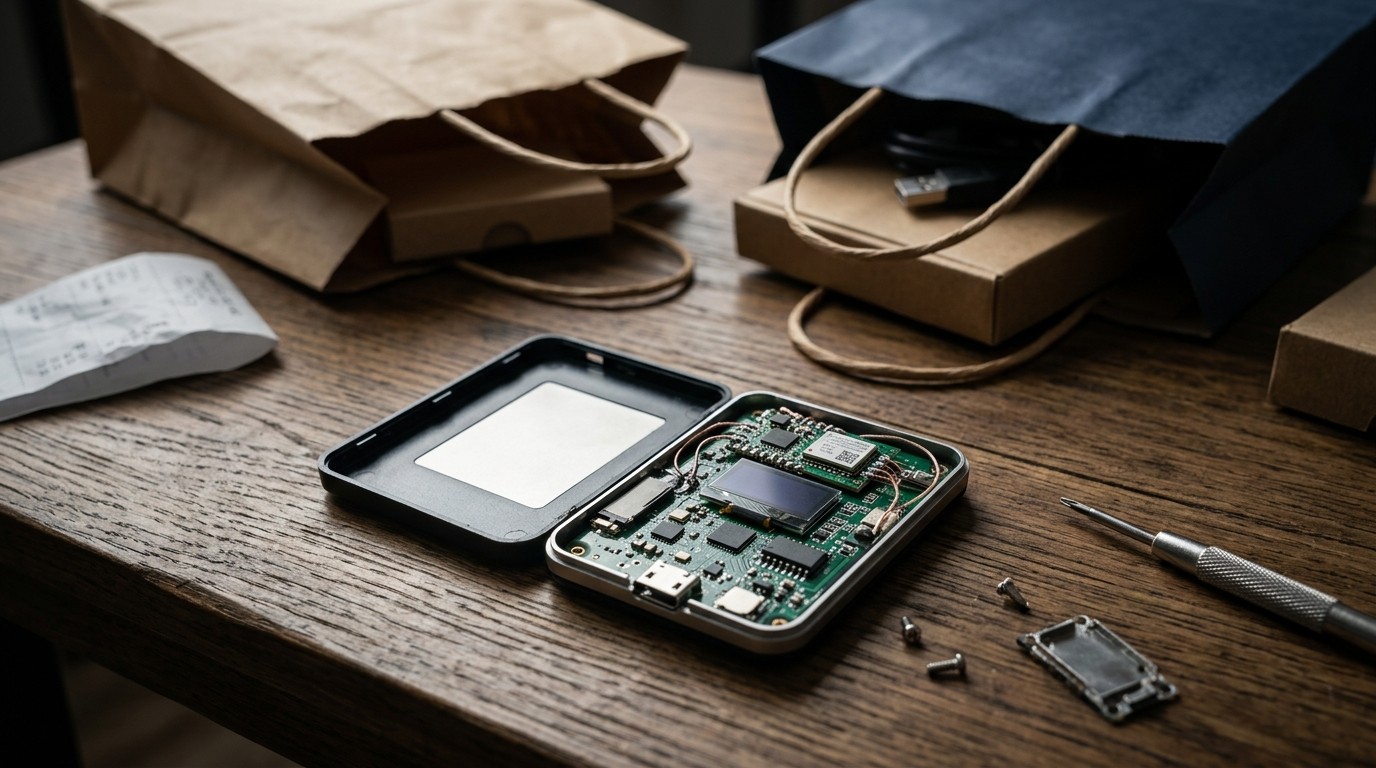


Imaginez acheter un wallet matériel dans une grande enseigne européenne, le déballer soigneusement, et découvrir à l’intérieur un dispositif capable de voler votre phrase de récupération sans que vous n’ayez rien signé. Ce scénario, longtemps confiné à des histoires inquiétantes en Asie du Sud-Est, vient de frapper l’Europe de plein fouet. Un utilisateur a trouvé le même type d’implant dans deux appareils Ledger achetés dans des magasins MediaMarkt distincts. La nouvelle a de quoi faire frissonner tous ceux qui pensaient que les canaux de distribution physiques offraient une garantie de sécurité.
La Compromission De La Chaîne D’Approvisionnement Ledger S’Étend À L’Europe
Le lundi 12 octobre 2026, un internaute connu sous le pseudonyme Johannes a publié une mise à jour sur X qui a immédiatement attiré l’attention de la communauté crypto. Il confirme avoir acquis un second appareil Ledger dans un magasin MediaMarkt différent de celui où il avait déjà effectué un premier achat la semaine précédente. Cette fois encore, le déballage a été filmé. Et le constat est identique : un implant matériel se cache à l’intérieur.
Les modifications observées correspondent point par point à celles découvertes précédemment en Asie. On retrouve des câbles supplémentaires, un module LTE, une antenne et une eSIM. L’espace normalement occupé par le rembourrage de l’écran a été réaménagé pour accueillir ce dispositif discret. L’objectif est clair : capturer la seed phrase affichée lors de l’initialisation de l’appareil, puis l’envoyer automatiquement via le réseau cellulaire.
La chaîne d’approvisionnement Ledger est compromise en Europe également. Ledger devrait lancer un rappel produit immédiat pour protéger les utilisateurs.
Johannes, utilisateur ayant découvert les implants
Cette déclaration résume l’inquiétude croissante. Deux appareils, deux magasins différents, même configuration interne. L’hypothèse d’un simple retour client remis en rayon a vite été écartée. Un employé de MediaMarkt a confirmé que l’appareil n’était pas un produit retourné. Les wallets renvoyés repartent normalement directement chez le fabricant. La piste logistique devient donc la plus crédible.
Aqipa Gmbh Au Cœur Du Circuit De Distribution
Les registres du magasin indiquent que le stock provient d’Aqipa GmbH. Cette société distribue des produits électroniques à travers toute l’Europe. Elle alimente non seulement MediaMarkt, mais aussi potentiellement Saturn et d’autres enseignes présentes dans onze pays, soit plus de mille points de vente. Le directeur technique de Ledger n’a pas immédiatement confirmé qu’Aqipa était un intermédiaire officiel direct, mais les éléments disponibles pointent clairement dans cette direction.
Si Aqipa est bien le maillon concerné, le problème dépasse largement deux magasins isolés. Toute la chaîne d’approvisionnement physique européenne pourrait être touchée. Cela change radicalement la perception du risque. Acheter en magasin n’offre plus la tranquillité d’esprit qu’on lui prêtait auparavant.
Ce que l’on sait précisément à ce stade :
- Deux appareils Ledger achetés dans des MediaMarkt différents contiennent le même type d’implant.
- Les modifications internes sont identiques à celles observées en Asie du Sud-Est.
- Un employé a confirmé que l’un des appareils n’était pas un retour client.
- Le distributeur Aqipa GmbH apparaît dans les registres du magasin.
- Aucun vol de fonds n’a encore été signalé sur les appareils européens pour le moment.
Retour Sur L’Affaire Asiatique Qui A Lancé L’Alerte
Pour comprendre la gravité de la situation européenne, il faut revenir aux origines. L’affaire a commencé en Asie du Sud-Est. Des utilisateurs ont constaté que des wallets achetés auprès du revendeur CryptoBilis avaient été vidés de leurs fonds. Le revendeur avait même changé de propriétaire peu avant les vols. Les investigations ont révélé la présence d’implants matériels sophistiqués.
Ces dispositifs embarquent un microcontrôleur, un module cellulaire LTE, une antenne et une eSIM. Ils se logent dans l’espace habituellement réservé au rembourrage de l’écran. Lors de la première configuration, lorsque la seed phrase s’affiche à l’écran, l’implant la lit et l’envoie discrètement par réseau mobile. Aucune signature de transaction n’est nécessaire. Les fonds disparaissent sans que l’utilisateur n’ait l’impression d’avoir été compromis.
Le butin lié à cette campagne asiatique dépasse désormais les cent millions de dollars. Une partie de ces fonds a été tracée à travers des outils de mixage comme Tornado Cash et Zcash. Ledger a confirmé l’existence d’implants sur des appareils liés uniquement au canal CryptoBilis et a suspendu ce revendeur. Jusqu’à présent, le fabricant estimait que le volume d’appareils impactés restait limité.
Les Actions Concrètes De Johannes Et Les Analyses En Cours
Johannes ne s’est pas contenté d’alerter. Il a décidé d’agir. Le premier appareil a été envoyé pour analyse à Mark Karpelès, ancien patron de Mt. Gox, qui avait déjà contribué à documenter les implants asiatiques. Le second appareil part quant à lui directement chez les équipes de Ledger. Cette double démarche vise à obtenir une confirmation technique indépendante et officielle.
Son message se termine par un conseil simple mais urgent : si vous avez acheté votre Ledger ailleurs que sur le site officiel du fabricant, vérifiez votre appareil. Pour l’instant, aucun détournement de fonds n’a été rapporté sur les exemplaires européens. L’implant pourrait être inopérant, ou simplement en attente d’une activation à plus grande échelle. Cette incertitude rend la situation encore plus délicate.
Ledger maintient une position prudente. Le fabricant confirme uniquement les implants liés au canal CryptoBilis. Aucun lien officiel n’est encore établi entre les appareils européens et la campagne asiatique. Cette réserve risque cependant de devenir intenable si d’autres achats en Europe révèlent les mêmes modifications. La pression monte pour un rappel produit ou au minimum une communication plus transparente.
Pourquoi Les Wallets Matériels Restent Une Cible De Choix
Les hardware wallets sont conçus pour isoler les clés privées du monde en ligne. C’est leur promesse principale. Pourtant, cette promesse repose entièrement sur l’intégrité de l’appareil au moment de la livraison. Si la chaîne d’approvisionnement est compromise, la protection s’effondre avant même la première utilisation.
L’attaque par implant présente plusieurs avantages pour les malfaiteurs. Elle ne nécessite aucune interaction avec l’utilisateur après l’initialisation. Elle contourne les protections logicielles. Elle peut rester silencieuse pendant des semaines ou des mois. Et elle permet de cibler des personnes qui pensent justement être à l’abri grâce à un produit premium.
Dans un contexte où le Trésor américain a récemment abandonné sa règle de 2020 sur les wallets non hébergés, chaque utilisateur se retrouve seul responsable de sa sécurité. Cette réalité rend les questions de confiance dans les circuits de distribution encore plus cruciales.
Les Enseignes Concernées Et L’Étendue Potentielle Du Problème
MediaMarkt et Saturn représentent un réseau dense en Europe. Plus de mille magasins dans onze pays. Si le stock provenant d’Aqipa est touché, le nombre d’appareils potentiellement concernés devient significatif. Même un pourcentage faible de produits piégés suffit à créer un risque systémique pour les utilisateurs peu méfiants.
Les grandes enseignes d’électronique vendent des wallets matériels comme n’importe quel autre accessoire high-tech. Les vendeurs ne sont pas formés aux spécificités de la sécurité crypto. Les clients, de leur côté, associent souvent le magasin physique à une garantie d’authenticité. Cette association est aujourd’hui remise en question.
Il faudra suivre de près les prochains jours. D’autres utilisateurs vont-ils procéder à des vérifications ? Ledger va-t-il élargir ses investigations au-delà du canal CryptoBilis ? Un rappel produit sera-t-il envisagé ? Les réponses à ces questions détermineront l’ampleur réelle de la crise de confiance.
Comment Vérifier Son Appareil Et Se Protéger
En attendant des annonces officielles, plusieurs réflexes s’imposent. Le premier consiste à privilégier l’achat direct sur le site officiel de Ledger. C’est la recommandation la plus simple et la plus efficace pour limiter le risque de rencontre avec un appareil modifié.
Pour ceux qui ont déjà acheté ailleurs, une inspection visuelle attentive s’impose. L’ouverture de l’appareil n’est pas anodine et peut annuler la garantie, mais elle reste pour l’instant le seul moyen de détecter un implant matériel. Les modifications décrites par Johannes et les analyses asiatiques sont suffisamment caractéristiques pour être repérées par une personne attentive.
Une autre précaution importante consiste à ne jamais utiliser un appareil suspect pour générer une seed phrase réelle. Si un doute existe, mieux vaut le considérer comme compromis et en acquérir un nouveau par un canal sûr. Générer une seed sur un appareil potentiellement piégé revient à livrer ses futurs fonds aux attaquants.
Conseils pratiques immédiats :
- Privilégier systématiquement l’achat sur le site officiel du fabricant.
- Éviter de générer une seed phrase sur un appareil dont la provenance n’est pas certaine.
- Surveiller les communications officielles de Ledger dans les prochains jours.
- Documenter l’achat et conserver les preuves en cas de besoin ultérieur.
- Rester prudent face aux annonces non vérifiées qui circulent sur les réseaux.
Les Implications Plus Larges Pour L’Écosystème Crypto
Cette affaire relance une question fondamentale que le secteur pensait avoir réglée : peut-on encore faire confiance à un hardware wallet simplement parce qu’il provient d’un magasin officiel ? La réponse, à ce stade, n’est plus aussi évidente qu’auparavant.
Les fabricants de wallets matériels devront renforcer les contrôles sur leur chaîne d’approvisionnement. Les revendeurs officiels et les distributeurs intermédiaires devront être audités plus régulièrement. Des mécanismes de vérification physique ou électronique pourraient devenir nécessaires pour rassurer les utilisateurs.
Du côté des utilisateurs, la vigilance reste le maître mot. L’auto-garde des cryptomonnaies implique une responsabilité individuelle élevée. Les avantages de la non-custodie s’accompagnent de la nécessité de vérifier chaque maillon de la chaîne, y compris le matériel lui-même.
Les prochains développements seront déterminants. Si d’autres découvertes similaires interviennent en Europe, la pression pour un rappel produit deviendra très forte. Ledger se retrouvera face à un dilemme délicat entre transparence et gestion de crise. La communauté crypto, elle, suivra chaque annonce avec une attention particulière.
Une Crise De Confiance Qui Déborde Du Seul Cas Ledger
Bien que l’affaire concerne actuellement Ledger, elle soulève des questions qui dépassent largement un seul fabricant. Tous les producteurs de hardware wallets sont potentiellement exposés au même type de risque. La sophistication des implants découverts montre que les attaquants investissent des moyens importants pour contourner les protections matérielles.
La présence d’un module LTE et d’une eSIM indique une préparation soignée. Ce n’est pas un bricolage artisanal. C’est une opération organisée, capable de s’infiltrer dans des circuits de distribution relativement contrôlés. Cette réalité change la donne pour l’ensemble de l’industrie.
Les utilisateurs doivent désormais intégrer ce risque dans leur réflexion. Acheter un wallet matériel n’est plus un acte anodin. Cela nécessite de vérifier la provenance, de documenter l’achat, et éventuellement de procéder à des contrôles supplémentaires. La commodité d’un achat en magasin doit être mise en balance avec le niveau de confiance réel dans le circuit de distribution.
Ce Que Les Prochains Jours Pourraient Révéler
Plusieurs scénarios sont possibles. Le premier, le plus rassurant, consisterait en une découverte limitée à quelques exemplaires isolés, sans lien structurel avec la campagne asiatique. Ledger pourrait alors confirmer que le volume reste très restreint et que des mesures ciblées suffisent.
Le second scénario, plus préoccupant, verrait d’autres utilisateurs européens découvrir des implants similaires. Dans ce cas, la piste d’une compromission plus large de la chaîne d’approvisionnement gagnerait en crédibilité. Un rappel produit deviendrait alors une option sérieusement envisagée.
Le troisième scénario, intermédiaire, montrerait que les appareils européens contiennent bien des implants, mais qu’ils sont inactifs ou mal configurés. Cela expliquerait l’absence de vols de fonds pour le moment. Même dans ce cas, la confiance serait durablement affectée.
Johannes a déjà enclenché le processus d’analyse. Les résultats attendus de Mark Karpelès et des équipes de Ledger apporteront des éléments concrets. En attendant, la communauté reste en alerte. Chaque nouveau témoignage compte.
La Dimension Humaine Derrière Les Chiffres
Derrière les millions de dollars et les analyses techniques, il y a des personnes. Des utilisateurs qui pensaient avoir pris toutes les précautions en choisissant un hardware wallet. Des familles qui ont placé une partie de leurs économies dans des actifs numériques. Des passionnés qui font confiance à la promesse d’auto-garde.
La découverte d’implants en Europe touche particulièrement parce qu’elle concerne des canaux considérés comme sûrs. MediaMarkt n’est pas un site obscur. C’est une enseigne connue, fréquentée par des millions de clients. L’idée que des appareils piégés puissent y circuler crée un sentiment de vulnérabilité plus large.
Cette dimension émotionnelle explique en partie la virulence des réactions. Quand la confiance dans le matériel lui-même est atteinte, c’est tout l’édifice de la sécurité personnelle qui vacille. Les fabricants et les distributeurs ont donc une responsabilité particulière dans la gestion de cette crise.
Vers Une Nouvelle Approche De La Sécurité Matérielle
Cette affaire pourrait marquer un tournant. Les constructeurs de wallets matériels devront peut-être repenser leurs processus de fabrication et de distribution. Des scellés inviolables plus sophistiqués, des mécanismes de vérification électronique, ou des contrôles renforcés sur les intermédiaires pourraient devenir la norme.
Les utilisateurs, de leur côté, gagneront à développer une culture de la vérification. Ouvrir un appareil pour l’inspecter, même si cela n’est pas confortable, pourrait devenir un geste courant. Des guides communautaires et des procédures de contrôle se multiplieront probablement dans les semaines à venir.
La transparence restera l’élément clé. Plus Ledger communiquera clairement sur l’étendue réelle du problème et sur les mesures prises, plus la confiance pourra se reconstruire. À l’inverse, une communication trop prudente ou trop tardive risquerait d’alimenter les spéculations et d’aggraver la crise.
En définitive, l’affaire des implants Ledger en Europe rappelle une vérité simple mais essentielle : dans l’univers des cryptomonnaies, la sécurité n’est jamais acquise une fois pour toutes. Elle se construit et se vérifie en permanence, à chaque étape, y compris celle de l’achat du matériel. Les prochains jours diront si cette découverte reste un incident limité ou si elle révèle une faille plus profonde dans les circuits de distribution européens.
Pour l’heure, la recommandation reste inchangée et plus pertinente que jamais : privilégier les canaux officiels, vérifier chaque appareil, et rester informé des développements. La prudence n’est pas de la paranoïa. C’est simplement la condition pour continuer à profiter des avantages de l’auto-garde sans en subir les risques les plus graves.


