




Imaginez ouvrir votre portefeuille matériel tout neuf, celui que vous pensiez ultra-sécurisé, et découvrir qu’une puce étrangère s’y cache derrière l’écran. C’est exactement ce qui vient de se produire. Ledger a officiellement confirmé la présence d’un implant matériel non autorisé dans l’appareil d’un client touché par une vague de vols estimés à plusieurs dizaines de millions de dollars. L’affaire, qui concerne principalement des utilisateurs ayant acheté via le revendeur sud-est asiatique CryptoBilis, secoue la communauté crypto depuis le 9 octobre 2026.
Une confirmation officielle qui change la donne
Le 10 octobre, le support de Ledger a publié un communiqué clair. L’entreprise a trouvé une composante électronique non prévue d’origine dans le wallet d’un utilisateur affecté. Cette découverte intervient alors que des signalements de transactions non autorisées affluaient depuis la veille. Des clients basés en Indonésie, en Malaisie et aux Philippines se plaignaient de voir leurs fonds disparaître après avoir configuré des appareils achetés auprès de CryptoBilis.
Ledger précise n’avoir aucun indice indiquant que ses propres systèmes, serveurs ou services internes aient été compromis. La société travaille actuellement avec les autorités et a contacté les clients potentiellement concernés. CryptoBilis, de son côté, a suspendu la vente de tous ses portefeuilles matériels, pas seulement ceux de la marque Ledger, le temps que l’enquête avance.
Nous pouvons confirmer qu’un des appareils des utilisateurs impactés contenait un implant matériel non autorisé. Ledger contacte les personnes concernées dans le cadre de l’enquête en cours.
Support Ledger, 10 octobre 2026
Cette déclaration marque un tournant. Jusqu’ici, les soupçons reposaient sur des analyses de chercheurs indépendants. Désormais, le fabricant lui-même reconnaît qu’au moins un appareil a été physiquement modifié.
Ce que l’on sait concrètement sur l’implant
Les détails techniques restent limités du côté de Ledger. L’entreprise n’a pas précisé le modèle exact concerné, ni la manière dont la puce a été installée, ni si elle a réellement transmis des données. En revanche, des chercheurs indépendants ont fourni des éléments plus concrets.
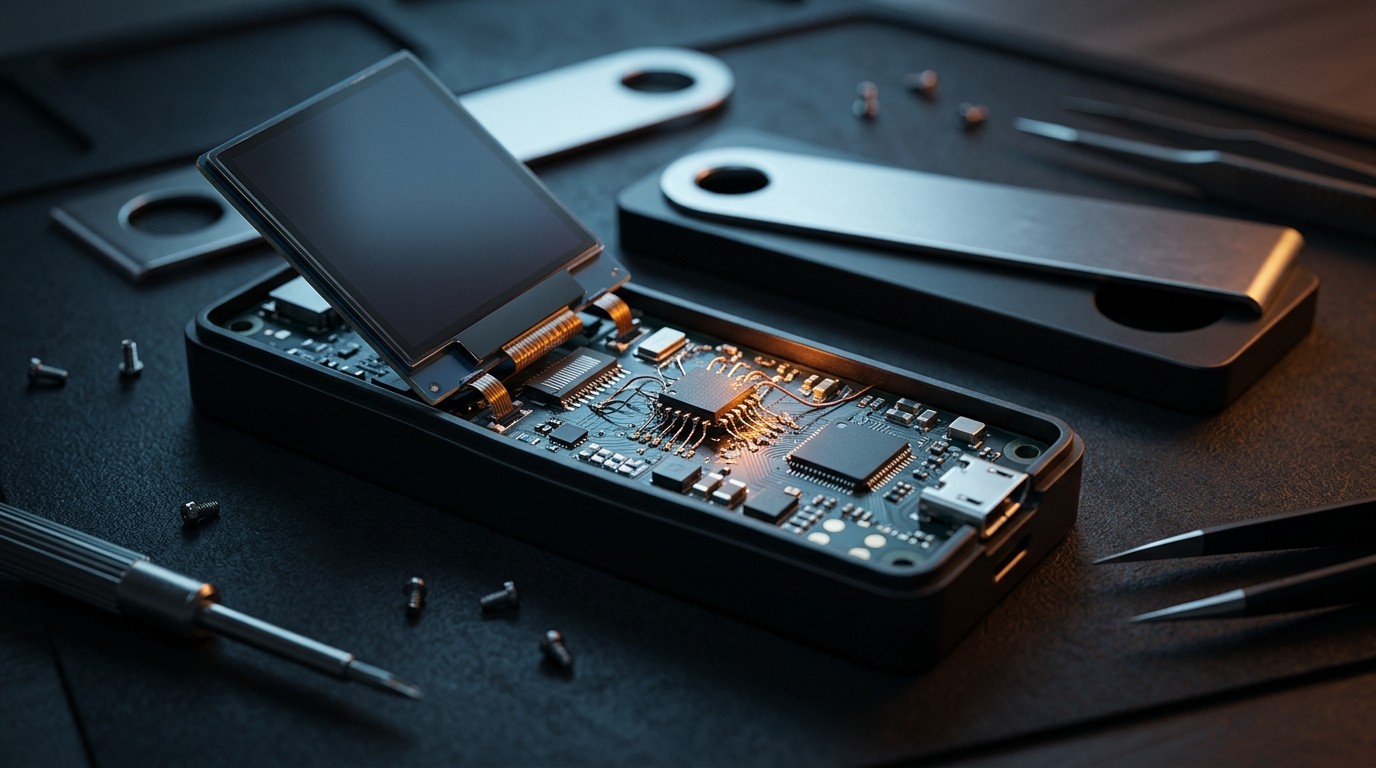
Mark Karpelès, ancien PDG de Mt. Gox, a examiné un Ledger Nano X provenant de Malaisie. Derrière l’écran, dans la zone normalement occupée par un matériau de protection, il a découvert un composant électronique supplémentaire. Les photos partagées montrent un circuit distinct de l’électronique d’origine. L’emballage du device semblait intact, ce qui rend la détection visuelle particulièrement difficile pour un utilisateur lambda.
Une analyse plus poussée, publiée par Tibane Labs, décrit un montage comprenant un microcontrôleur, du matériel de communication cellulaire et des connexions vers les lignes de données de l’écran. L’hypothèse principale est que cet implant pourrait intercepter les informations affichées lors de l’initialisation du wallet, notamment la fameuse phrase de récupération de 24 mots.
Ce que l’implant pourrait potentiellement faire
- Lire les données envoyées à l’écran pendant la configuration
- Capturer la phrase de récupération affichée mot par mot
- Transmettre ces informations via une connexion cellulaire
- Permettre ensuite la reconstitution du wallet à distance
Ledger n’a pas validé cette explication technique. L’entreprise confirme uniquement la présence de l’implant sans établir de lien formel avec les vols constatés. Cette prudence est compréhensible : reconnaître trop vite un mode opératoire pourrait orienter de fausses pistes ou fragiliser l’enquête judiciaire.
Les pertes estimées : des chiffres qui donnent le vertige
Pendant que Ledger mène son enquête interne, les analystes on-chain se sont précipités sur les blockchains. Bitquery a publié le 9 octobre une estimation particulièrement élevée : environ 92,9 millions de dollars dérobés sur 311 wallets. Ces fonds concernent plusieurs réseaux : Bitcoin, Ethereum, TRON, BNB Chain et Polygon.
La majorité des pertes se concentrerait sur le stablecoin USDT de la blockchain TRON, avec près de 70,5 millions de dollars. Le Bitcoin représenterait environ 16,8 millions. Ces chiffres dépassent les premières estimations qui tournaient autour de 72 à 86 millions de dollars. Bitquery explique l’écart par l’inclusion de wallets et de chaînes supplémentaires dans son analyse.
Les mouvements de fonds semblent coordonnés. Des transactions quasi simultanées sur plusieurs réseaux, des transferts vers des services de mixage comme Tornado Cash, et environ 10 millions de dollars d’USDT déjà gelés sur certaines adresses. PublicAML a également signalé le 10 octobre le déplacement de 900 ETH vers Tornado Cash, renforçant l’idée d’une opération organisée.
Ledger, de son côté, n’a validé aucun de ces montants. L’entreprise se contente de parler de « pertes signalées » sans confirmer ni le volume ni le nombre de victimes. Cette discrétion laisse planer le doute sur l’ampleur réelle de l’affaire.
CryptoBilis au cœur de la tempête
Le revendeur CryptoBilis opère principalement en Indonésie, Malaisie et aux Philippines. C’est via ses canaux que les appareils suspects ont été distribués. Dès les premiers signalements, Ledger a demandé au distributeur de suspendre les ventes et les expéditions de ses produits. CryptoBilis a été plus loin : l’entreprise a arrêté la commercialisation de tous ses portefeuilles matériels, toutes marques confondues.
Deux anciens dirigeants, Arravind Prabu et Vimalatheethan, ont récemment publié un communiqué. Ils affirment avoir cédé le contrôle opérationnel de la société en mars 2026 après un changement d’actionnariat. Selon eux, ils n’ont plus accès aux systèmes ni aux bases de données clients. Leur déclaration, relayée par Tibane Labs, ne permet cependant pas d’établir qui a pu modifier les appareils, ni si le changement de propriété a un lien avec les événements.
Cette situation soulève une question délicate : à quel moment la chaîne d’approvisionnement a-t-elle été compromise ? Les appareils ont-ils été interceptés après avoir quitté les usines Ledger, ou bien le problème est-il apparu plus bas dans la distribution régionale ? Pour l’instant, aucune réponse officielle n’a été fournie.
Les recommandations urgentes de Ledger
Face à la situation, le fabricant a émis plusieurs conseils clairs destinés aux clients ayant acheté via CryptoBilis. Ceux qui n’ont pas encore initialisé leur appareil sont invités à ne surtout pas le faire. Pour ceux qui l’ont déjà utilisé, Ledger conseille de transférer les fonds vers un nouveau portefeuille matériel configuré avec une phrase de récupération entièrement nouvelle.
Il est important de comprendre pourquoi cette précaution est essentielle. Réutiliser l’ancienne phrase de récupération sur un nouvel appareil ne réglerait rien si cette phrase a déjà été compromise. Seule une nouvelle seed phrase générée sur un hardware non suspect permet de repartir sur des bases saines.
Conseils immédiats pour les utilisateurs concernés
- Ne pas configurer un appareil acheté chez CryptoBilis s’il est encore neuf
- Transférer les fonds vers un wallet neuf avec une seed phrase inédite
- Ne jamais communiquer sa phrase de 24 mots, même à un support officiel
- Se méfier des sites et publicités imitant Ledger
- Signaler toute information utile via le programme de bug bounty
Ledger insiste également sur un point crucial : ses équipes de support ne demanderont jamais la phrase de récupération. Cette mise en garde arrive à un moment où des campagnes de phishing tentent d’exploiter la peur générée par l’affaire. Des publicités Google malveillantes dirigent déjà les utilisateurs vers de faux sites imitant l’interface Ledger pour récupérer les seed phrases.
Un précédent qui rappelle les risques physiques
Cette affaire n’est pas totalement isolée dans l’histoire de Ledger. En 2018, l’entreprise avait déjà publié des recherches sur les risques liés aux modifications physiques des portefeuilles. Des attaquants disposant d’un accès physique pouvaient alors altérer le fonctionnement d’un device. Les scénarios étudiés à l’époque différaient de la situation actuelle, mais le principe restait le même : la sécurité d’un hardware wallet dépend aussi de l’intégrité de la chaîne de distribution.
Le fait qu’un implant puisse se cacher derrière l’écran d’un Nano X, dans un emballage apparemment intact, montre à quel point la détection est complexe. Un utilisateur moyen n’a aucune raison de démonter son appareil neuf. C’est précisément ce qui rend ce type d’attaque particulièrement insidieux.
Ledger a annoncé travailler sur de nouvelles protections destinées à rendre les modifications physiques plus difficiles. Aucune date de disponibilité ni détail technique n’a encore été communiqué. On peut imaginer des systèmes de détection d’ouverture, des scellés plus sophistiqués ou des mécanismes cryptographiques vérifiant l’intégrité du hardware au démarrage.
L’enquête avance, mais de nombreuses zones d’ombre persistent
À ce stade, plusieurs questions restent sans réponse. Combien d’appareils ont réellement été modifiés ? L’implant découvert est-il isolé ou représente-t-il la pointe d’un iceberg plus large ? Comment la puce a-t-elle pu être installée sans altérer visiblement l’emballage ? Qui se cache derrière cette opération ?
Ledger collabore avec les forces de l’ordre et a reçu le soutien de l’initiative SEAL_911 de la Security Alliance. L’entreprise invite également les chercheurs en sécurité à partager toute information pertinente via son programme de bug bounty. Aucun suspect n’a encore été identifié publiquement, et aucun calendrier précis de fin d’enquête n’a été annoncé.
Du côté des fonds volés, le suivi on-chain continue. Les analyses de Bitquery et de PublicAML montrent que les attaquants ont pris soin de disperser les actifs et d’utiliser des outils de mixage. Une partie des USDT a déjà été gelée, ce qui constitue une bonne nouvelle relative pour les victimes, mais le chemin de récupération s’annonce long et complexe.
Pourquoi cette affaire touche un nerf sensible
Les portefeuilles matériels comme ceux de Ledger sont souvent présentés comme le graal de la sécurité crypto. Ils isolent les clés privées du monde connecté et offrent une protection solide contre les malware classiques. Pourtant, cette protection repose sur une hypothèse fondamentale : que l’appareil que vous recevez est bien celui que le fabricant a produit, sans modification intermédiaire.
Lorsque cette hypothèse est remise en cause, c’est tout l’édifice de confiance qui vacille. Les utilisateurs qui pensaient avoir mis leurs actifs à l’abri derrière un hardware se retrouvent confrontés à un risque qu’ils n’avaient pas anticipé : la compromission de la chaîne logistique. Ce type d’attaque, appelé parfois « supply chain attack », est particulièrement redoutable car il contourne les défenses logicielles et humaines habituelles.
Dans le contexte actuel, où des millions de dollars ont potentiellement changé de mains, la confiance devient un enjeu majeur. Ledger doit non seulement résoudre l’incident technique, mais aussi rassurer l’ensemble de sa base d’utilisateurs, y compris ceux qui n’ont jamais acheté via CryptoBilis.
Les leçons à tirer pour tous les détenteurs de crypto
Même si vous n’avez jamais entendu parler de CryptoBilis, cette affaire offre plusieurs enseignements pratiques. Premier point : acheter un hardware wallet auprès de sources officielles ou de revendeurs clairement autorisés réduit considérablement le risque. Les intermédiaires régionaux non contrôlés augmentent la surface d’attaque.
Deuxième point : la phrase de récupération reste le point le plus critique de toute la chaîne de sécurité. Quiconque la possède peut reconstruire le wallet et vider les fonds, quel que soit le hardware d’origine. D’où l’importance absolue de ne jamais la partager, de ne jamais la photographier, et de la stocker hors ligne dans un endroit sûr.
Troisième point : rester vigilant face aux campagnes de phishing qui accompagnent presque systématiquement les gros incidents. Les escrocs exploitent la panique pour pousser les utilisateurs à révéler leurs seed phrases sur de faux sites de « vérification » ou de « mise à jour de sécurité ».
Enfin, la diversification des supports de stockage et la vérification régulière de l’intégrité de ses appareils restent des bonnes pratiques. Même si aucun système n’est parfait, multiplier les couches de précaution limite les dommages en cas de compromission.
Ce qui pourrait changer dans les mois à venir
Ledger a annoncé développer des protections supplémentaires contre les modifications physiques. On peut s’attendre à voir apparaître de nouvelles fonctionnalités dans les prochains modèles ou via des mises à jour logicielles. Des mécanismes de détection d’ouverture, des attestations cryptographiques d’intégrité, ou des designs d’écran rendant l’ajout de composants plus difficiles sont des pistes possibles.
De leur côté, les autorités de plusieurs pays asiatiques pourraient intensifier les contrôles sur les circuits de distribution de matériel crypto. L’affaire CryptoBilis risque aussi de pousser d’autres fabricants de hardware wallets à renforcer leurs procédures de traçabilité et de certification des revendeurs.
Pour les utilisateurs, la période actuelle invite à une vigilance accrue. Tant que l’enquête n’est pas close et que l’ampleur exacte de la compromission n’est pas connue, la prudence reste de mise, particulièrement pour ceux qui ont acquis leur appareil dans la zone géographique concernée.
Une affaire qui rappelle la fragilité relative de la confiance
Au final, cette histoire illustre parfaitement un paradoxe du monde crypto. On vante souvent la décentralisation et l’absence de tiers de confiance, tout en s’appuyant massivement sur des fabricants de hardware, des revendeurs et des chaînes logistiques bien réelles. Lorsque l’un de ces maillons cède, les conséquences peuvent être lourdes.
Ledger a réagi avec une transparence relative en confirmant l’existence de l’implant. Cette communication franche est un point positif. Elle permet aux utilisateurs de prendre des mesures concrètes plutôt que de rester dans le flou. Mais elle ouvre aussi la porte à de nouvelles interrogations sur la solidité réelle des processus de distribution.
Les prochains jours et semaines seront déterminants. L’identification d’éventuels autres appareils compromis, le suivi des fonds volés, et les avancées de l’enquête judiciaire permettront peut-être d’y voir plus clair. En attendant, la communauté observe, analyse, et surtout, vérifie une nouvelle fois où elle a acheté ses portefeuilles matériels.
Dans un écosystème où la sécurité est un argument de vente majeur, chaque faille, même localisée, laisse des traces. Cette affaire de puce cachée derrière un écran de Nano X restera longtemps dans les mémoires comme un rappel brutal : même le hardware le plus réputé n’est à l’abri que si la chaîne qui le conduit jusqu’à vous reste intègre du début à la fin.
Les utilisateurs concernés doivent agir rapidement selon les recommandations de Ledger. Les autres peuvent y voir une opportunité de revoir leurs propres pratiques de sécurité. Car dans le monde des cryptomonnaies, la confiance se gagne au jour le jour, mais peut se perdre en une seule mauvaise surprise cachée derrière un écran.


