




Imaginez ouvrir votre nouveau portefeuille matériel tout juste sorti de sa boîte, configurer soigneusement votre phrase de récupération, puis découvrir des semaines plus tard que quelqu’un a vidé l’intégralité de vos cryptomonnaies. Cette cauchemar devient réalité pour plusieurs utilisateurs à Berlin et à Dubaï. Ledger, le fabricant français de référence, a officiellement confirmé la présence d’appareils trafiqués dans ces deux villes et relie ces cas à une vaste opération déjà repérée en Asie du Sud-Est.
L’affaire des wallets Ledger trafiqués s’étend désormais à l’Europe et au Moyen-Orient
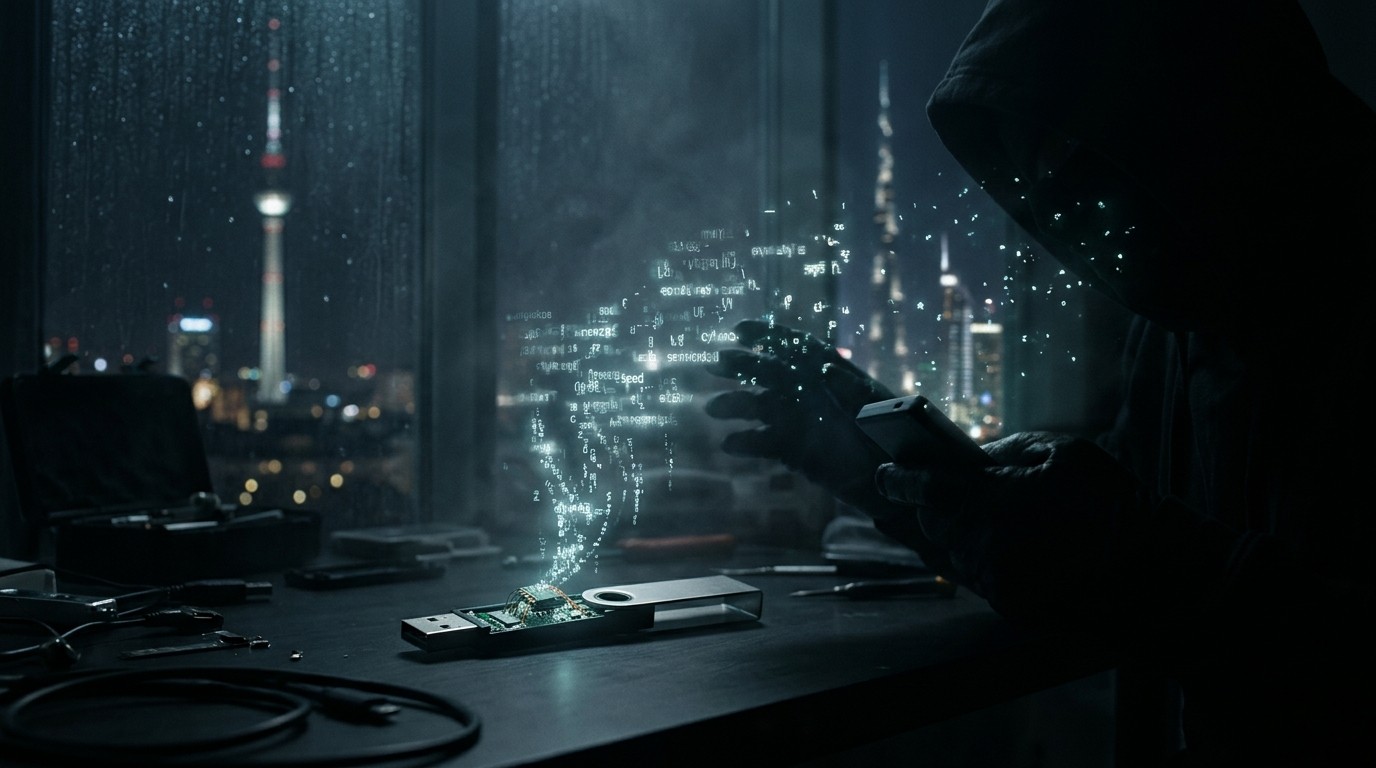
Le 18 novembre 2026, Ledger a élargi son enquête. Après avoir découvert des unités modifiées chez un revendeur asiatique, l’entreprise a identifié de nouveaux exemplaires suspects à Berlin et examine activement deux signalements à Dubaï. Ces appareils ne sont pas de simples contrefaçons. Il s’agit de véritables produits Ledger auxquels un composant électronique a été ajouté après leur sortie de l’usine.
Ce composant a un objectif précis : capturer la seed phrase au moment où l’utilisateur la note pour la première fois. Une fois cette suite de mots en possession des fraudeurs, le portefeuille peut être restauré à distance et les fonds transférés en quelques secondes. La puce sécurisée et le système d’exploitation d’origine restent intacts, ce qui rend la fraude particulièrement difficile à détecter à l’œil nu.
Les chiffres qui donnent le vertige
Selon l’analyse de la société Bitquery, 1,68 million de dollars ont déjà été siphonnés depuis 16 portefeuilles liés aux cas de Berlin et Dubaï. Ces mouvements de fonds se sont concentrés les 14 et 16 novembre. Plus inquiétant encore, une adresse Tron utilisée dans ces vols avait déjà servi lors de la vague d’octobre en Asie du Sud-Est, où Bitquery estime que 102 millions de dollars ont été dérobés à 335 wallets.
Ledger n’a pas validé ces montants. L’entreprise préfère rester prudente et se concentre sur l’identification des appareils et le parcours logistique des unités concernées. Pourtant, la coïncidence des adresses blockchain et des techniques employées ne laisse guère de place au doute : il s’agit bien de la même opération criminelle.
Les appareils examinés présentent exactement la même modification physique. Un composant ajouté après la sortie du circuit contrôlé par le fabricant vise à intercepter la phrase de récupération lors de la configuration initiale.
Communication officielle de Ledger
Comment les appareils piégés arrivent jusqu’aux acheteurs
Le schéma semble clair. Des unités authentiques sont détournées après avoir quitté les entrepôts officiels de Ledger. Elles sont ensuite ouvertes, modifiées, puis remises dans leur emballage d’origine avant d’être revendues par des intermédiaires. À Berlin, Ledger a lancé un appel aux personnes ayant acquis un appareil depuis janvier 2026. À Dubaï, l’entreprise collabore avec ses distributeurs pour retracer le chemin emprunté par les deux unités signalées.
En Asie du Sud-Est, le premier foyer identifié concernait principalement le revendeur CryptoBilis. Un modèle Nano Gen5 figure désormais parmi les appareils confirmés comme modifiés. Cette extension géographique montre que le réseau de distribution parallèle est bien plus large que ce que l’on pensait initialement.
Ce que l’on sait précisément à ce stade :
- Les appareils sont authentiques et non contrefaits
- La modification intervient après la sortie de l’usine
- Le composant capture la seed phrase pendant la configuration
- La puce sécurisée et le firmware d’origine restent intacts
- Aucun cas confirmé ne concerne un achat direct sur le site officiel de Ledger
Pourquoi cette fraude est particulièrement insidieuse
Contrairement aux attaques logicielles classiques, cette méthode contourne toutes les protections logicielles. L’utilisateur suit scrupuleusement les consignes de sécurité. Il génère sa seed phrase sur l’appareil, la note sur papier, la stocke dans un endroit sûr… et se fait tout de même voler. Le piège se déclenche au moment le plus sensible : la première configuration.
Les victimes ne s’aperçoivent souvent de rien pendant des jours ou des semaines. Les fonds restent disponibles jusqu’au moment où les fraudeurs décident de les transférer. Lorsque le vol se produit, il est trop tard. Les cryptomonnaies ont déjà changé de main et les chances de récupération sont extrêmement faibles.
Les recommandations officielles de Ledger
Face à l’extension de l’affaire, Ledger a publié des consignes claires. Toute personne ayant un doute doit immédiatement cesser d’utiliser l’appareil concerné et contacter le support officiel. Si des fonds se trouvent encore sur le portefeuille, l’entreprise recommande de les transférer vers un nouveau wallet créé sur un appareil acheté directement auprès de Ledger, avec une nouvelle phrase de récupération générée sur ce nouvel appareil.
Pour une durée limitée, Ledger propose même une inspection physique dans son usine de Vierzon, comprenant une radiographie de l’appareil. Cette mesure montre à quel point l’entreprise prend la situation au sérieux. L’enquête reste ouverte et de nouveaux cas sont attendus dans les semaines à venir.
Berlin : un appel à la vigilance lancé aux acheteurs
Dans la capitale allemande, Ledger invite explicitement tous ceux qui ont acheté un portefeuille matériel depuis le début de l’année 2026 à se manifester. Cette démarche proactive montre que l’entreprise soupçonne un volume potentiellement plus important que les seuls cas déjà confirmés. Les canaux d’achat non officiels ou les reventes entre particuliers apparaissent particulièrement risqués.
Les utilisateurs allemands qui auraient acquis leur appareil via des marketplaces, des revendeurs non agréés ou des annonces d’occasion sont particulièrement concernés. Même un emballage scellé n’offre plus de garantie absolue lorsque la modification intervient en amont de la revente.
Dubaï : deux signalements sous surveillance
À Dubaï, la situation est plus circonscrite pour le moment. Deux appareils ont été signalés et font l’objet d’investigations approfondies. Ledger collabore avec ses distributeurs locaux afin de comprendre comment ces unités ont pu entrer dans le circuit commercial. Les autorités des Émirats arabes unis, très actives sur les questions de cybersécurité financière, suivent également le dossier de près.
Le marché crypto de Dubaï attire une clientèle fortunée et internationale. Les montants moyens détenus sur les portefeuilles matériels y sont souvent élevés, ce qui rend la cible particulièrement attractive pour les fraudeurs. Les 604 000 dollars déjà identifiés dans un signalement antérieur à Dubaï illustrent bien l’ampleur des enjeux.
Le lien avec l’Asie du Sud-Est se précise
L’origine de l’affaire remonte à octobre 2026. Des clients du revendeur CryptoBilis avaient signalé des vols massifs. Ledger avait alors confirmé la présence d’appareils modifiés. L’extension à Berlin et Dubaï prouve que le même réseau de modification et de distribution opère désormais sur plusieurs continents.
Bitquery a établi un lien blockchain clair. Une adresse Tron utilisée dans les vols d’octobre est réapparue dans les transactions de mi-novembre. Cette continuité des flux financiers permet de suivre le cheminement des fonds volés et, potentiellement, d’identifier les acteurs derrière l’opération.
Comment protéger concrètement ses cryptomonnaies
La règle d’or reste inchangée : n’achetez jamais un portefeuille matériel en dehors des canaux officiels. Le site de Ledger et ses revendeurs agréés constituent les seules sources réellement sûres à ce jour. Même dans ce cas, une vérification attentive de l’emballage et du comportement de l’appareil lors de la première configuration s’impose.
Voici les bonnes pratiques à appliquer immédiatement :
- Acheter uniquement sur le site officiel ou chez un distributeur agréé
- Vérifier l’intégrité de l’emballage et des sceaux de sécurité
- Générer toujours une nouvelle seed phrase lors de la première utilisation
- Ne jamais entrer une seed phrase existante sur un appareil neuf
- En cas de doute, contacter immédiatement le support Ledger
- Transférer les fonds vers un nouveau wallet si le moindre soupçon apparaît
Ce que révèle cette affaire sur la chaîne d’approvisionnement
Au-delà des pertes financières, cette série d’incidents met en lumière une faille structurelle. La sécurité d’un hardware wallet ne s’arrête pas à la conception de la puce. Elle dépend également de la maîtrise totale de la chaîne logistique jusqu’à l’utilisateur final. Dès que l’appareil sort du circuit contrôlé, le risque de modification physique apparaît.
Ledger affirme que sa puce sécurisée n’a pas été compromise. Cette précision est importante. Elle signifie que le problème ne vient pas d’une vulnérabilité logicielle ou matérielle intrinsèque, mais d’une attaque sur la distribution. Les fabricants de wallets matériels vont devoir renforcer le contrôle de leurs circuits de revente et développer de nouvelles méthodes de détection des modifications physiques.
Les conséquences pour la confiance des utilisateurs
Les portefeuilles matériels représentent traditionnellement le niveau de sécurité le plus élevé pour stocker des cryptomonnaies. Cette affaire ébranle cette confiance. Même si seuls les appareils acquis hors des canaux officiels semblent concernés, le simple fait que des unités authentiques puissent être modifiées avant revente change la perception du risque.
De nombreux investisseurs vont désormais privilégier encore davantage les achats directs auprès du fabricant. D’autres pourraient se tourner vers des solutions de stockage multi-signatures ou des protocoles de sécurité supplémentaires. Le marché des cold wallets risque de se segmenter entre les canaux ultra-sécurisés et le reste de l’offre.
Bitquery et l’analyse blockchain au service de l’enquête
Le rôle de Bitquery dans cette affaire illustre parfaitement l’importance de l’analyse on-chain. En croisant les témoignages des victimes avec les mouvements de fonds, les analystes ont pu retracer les flux et établir des liens entre des incidents géographiquement distants. Cette capacité à suivre l’argent reste l’un des atouts majeurs de la blockchain, même lorsque les fonds sont volés.
Toutefois, Bitquery reconnaît elle-même les limites de son approche. L’analyse des transactions permet d’identifier les adresses destinataires et les montants, mais elle ne révèle pas comment les seed phrases ont été obtenues. Seule l’expertise technique de Ledger sur les appareils physiques peut apporter cette réponse.
Que faire si vous êtes déjà propriétaire d’un Ledger
Si vous avez acheté votre appareil directement sur le site de Ledger, le risque apparaît actuellement très faible. Aucun cas confirmé ne concerne ces canaux. En revanche, si votre wallet provient d’un revendeur, d’une marketplace ou d’une revente entre particuliers, une vigilance accrue s’impose.
La meilleure attitude consiste à contacter le support officiel et, si nécessaire, à organiser un transfert des fonds vers un nouvel appareil acquis dans les conditions les plus strictes. Mieux vaut perdre quelques dizaines d’euros de frais de transaction que de risquer l’intégralité de son portefeuille.
L’enquête continue et d’autres révélations sont attendues
Ledger a clairement indiqué que l’investigation reste ouverte. L’entreprise s’attend à découvrir d’autres appareils modifiés dans les semaines à venir. Le travail réseau de distribution parallèle sera progressivement cartographié grâce à la collaboration avec les distributeurs et, potentiellement, avec les forces de l’ordre de plusieurs pays.
Cette affaire rappelle une vérité fondamentale du monde des cryptomonnaies : la sécurité n’est jamais acquise une fois pour toutes. Elle demande une vigilance permanente, à chaque étape, de l’achat de l’appareil jusqu’à la gestion quotidienne des fonds. Les fraudeurs s’adaptent. Les utilisateurs et les fabricants doivent en faire autant.
En attendant de nouvelles informations, la prudence reste de mise. Vérifiez l’origine de votre matériel, suivez les recommandations officielles et n’hésitez jamais à contacter le support en cas de doute. Dans le domaine des cryptomonnaies, la confiance se gagne à chaque transaction, et se perd en une seule seconde.
Les leçons à tirer pour l’ensemble de l’écosystème
Cette série d’incidents dépasse le simple cas Ledger. Elle interroge l’ensemble des fabricants de hardware wallets. Comment garantir l’intégrité d’un appareil une fois qu’il a quitté l’usine ? Quelles solutions techniques peuvent détecter une modification physique avant que l’utilisateur ne configure sa seed phrase ? Ces questions vont occuper les équipes de sécurité pendant de longs mois.
Les utilisateurs, de leur côté, doivent intégrer une nouvelle couche de méfiance. Le fait qu’un appareil soit authentique ne suffit plus. L’historique de distribution devient un critère de sécurité à part entière. Cette évolution pourrait freiner le marché de l’occasion et renforcer le poids des canaux officiels.
Enfin, les autorités de régulation pourraient s’intéresser de plus près à la chaîne d’approvisionnement des appareils de stockage de cryptomonnaies. Lorsque des millions de dollars sont en jeu, la protection du consommateur devient un enjeu public. L’affaire des wallets piégés de Ledger pourrait bien marquer un tournant dans la manière dont l’industrie gère la sécurité de ses produits les plus sensibles.
Restez informés, restez prudents, et n’oubliez jamais que dans l’univers des actifs numériques, la moindre faille peut coûter extrêmement cher.


